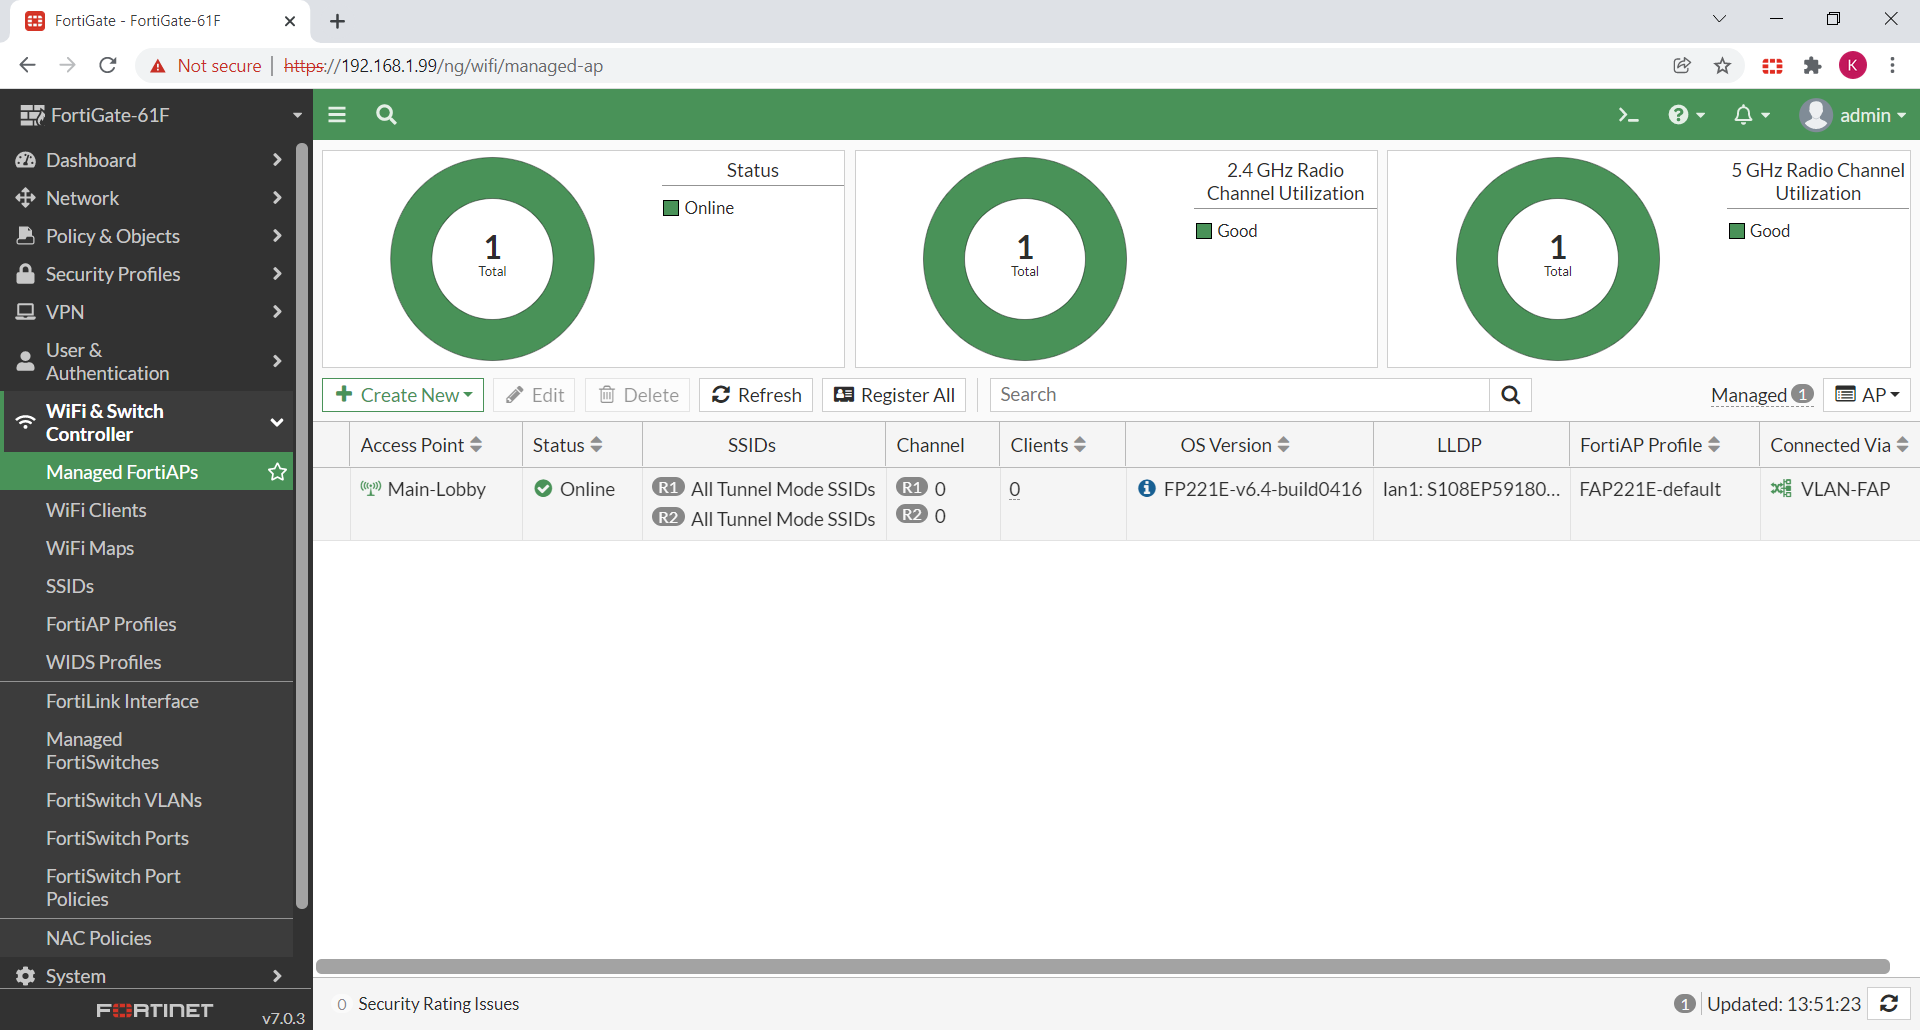
En entornos de redes empresariales, la gestión centralizada de puntos de acceso inalámbricos es fundamental para mantener el control, la seguridad y la eficiencia operativa. La configuración de puntos de acceso gestionados desde un controlador o firewall facilita la administración conjunta de radios, SSIDs, canales y perfiles inalámbricos. En este contexto, los dispositivos Palo Alto Networks ofrecen un sistema para integrar y supervisar puntos de acceso, optimizando la conectividad y asegurando la correcta aplicación de políticas.
Campos principales
- Access Point: Nombre o identificador asignado al punto de acceso gestionado. Permite diferenciar entre varios APs en la red.
- Status: Indica el estado actual del AP; normalmente ‘Online’ cuando está activo y reportando al controlador.
- SSIDs: Lista de redes inalámbricas configuradas en modos específicos (por ejemplo, Tunnel Mode), que los clientes podrán visualizar y usar para conectar.
- Channel: Canal o frecuencia en que opera cada radio (2.4 GHz o 5 GHz), vital para optimizar el rendimiento y evitar interferencias.
- Clients: Número de dispositivos conectados actualmente al AP, útil para monitorizar la carga del punto de acceso.
- OS Version: Versión del firmware o sistema operativo que corre el AP, lo que influye en compatibilidad y funcionalidades.
- LLDP: Protocolo de descubrimiento de red que informa sobre conexiones y vecinos, mostrando la interfaz de red usada para conectar.
- FortiAP Profile: Perfil asignado que configura parámetros específicos del AP, como políticas de seguridad, radio y SSIDs.
- Connected Via: Método o interfaz física/virtual a través de la cual el AP está conectado al controlador, por ejemplo VLAN-FAP para segmentación segura.
Compatibilidad de versiones y modelos
La gestión de FortiAP mediante un controlador es compatible con diversas versiones de firmware, típicamente desde FortiOS 6.0 en adelante, con mejoras continuas en estabilidad y seguridad. Además, se soportan múltiples modelos de FortiAP como la serie FortiAP-221E y modelos equivalentes, que integran radios dual-band (2.4 GHz y 5 GHz) para optimizar la cobertura y el rendimiento Wi-Fi.
En cuanto a limitaciones, es crítico que el firmware del FortiAP sea compatible con la versión del controlador para evitar incompatibilidades en perfiles o funcionalidades avanzadas. Además, ciertos modelos pueden carecer de soportes para bandas específicas o características Wi-Fi 6, por lo que siempre se recomienda verificar las especificaciones y notas de versión.
Escenarios de uso y recomendaciones
Estos puntos de acceso gestionados se utilizan comúnmente en oficinas, hoteles, edificios corporativos y campus educativos, donde se requiere una red Wi-Fi robusta, segura y distribuida en múltiples ubicaciones. La gestión centralizada permite aplicar políticas de seguridad coherentes, monitorizar el estado en tiempo real y optimizar la distribución de canales para prevenir interferencias.
Es fundamental monitorear la utilización de los canales y la cantidad de clientes conectados para evitar saturaciones que afecten la experiencia del usuario. Otro riesgo común es la configuración incorrecta de SSIDs en modo túnel o puente, lo cual puede impactar en el flujo adecuado de tráfico y en la segmentación de la red. Además, no actualizar el firmware puede exponer vulnerabilidades de seguridad y dejar fuera mejoras importantes en el rendimiento.
Comandos de CLI útiles para diagnóstico
show wireless-controller managed-fortiap: Muestra la lista de FortiAPs gestionados con su estado y configuración básica.diagnose wireless-controller fortiap list: Detalla información extendida de los FortiAPs incluyendo estadísticas y detalles de radios.get wireless-controller radio enable status: Verifica los estados de las radios 2.4 GHz y 5 GHz.diagnose wireless-controller wlac -c: Comando para depurar problemas específicos en el AP identificado.execute wireless-controller clear-fortiAP-stats: Limpia las estadísticas del FortiAP para un monitoreo más claro en pruebas posteriores.
Buenas prácticas de configuración
- Asignar nombres descriptivos a cada FortiAP para facilitar el reconocimiento y administración.
- Actualizar regularmente el firmware del FortiAP y del controlador para aprovechar parches de seguridad y mejoras funcionales.
- Configuración coordinada de canales entre los APs para minimizar interferencias, usando preferentemente canales no solapados.
- Utilizar perfiles FortiAP específicos para aplicar políticas homogéneas que incluyan seguridad, limitación de ancho de banda y priorización de tráfico.
- Monitorear la cantidad de clientes conectados y su uso de ancho de banda para balancear la carga y evitar degradación en el servicio.
- Emplear segmentación por VLANs cuando se conecten múltiples tipos de dispositivos para mejorar la seguridad y la gestión del tráfico.
- Activar y revisar periódicamente LLDP para garantizar la correcta topología y detección de vecinos en la red.