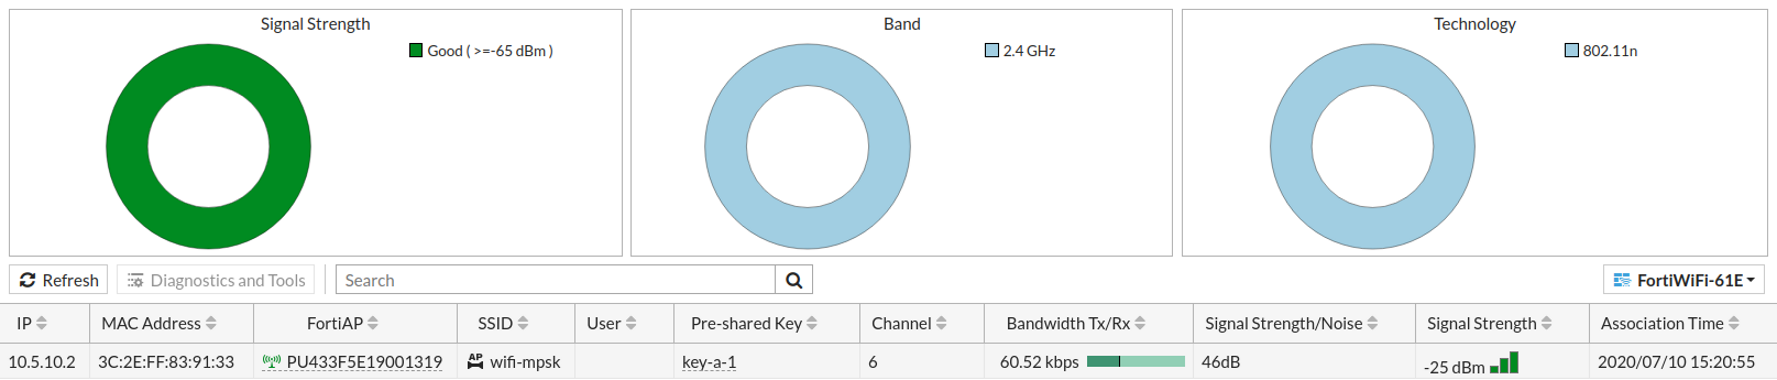
La configuración mostrada corresponde a un punto de acceso inalámbrico FortiAP gestionado desde un firewall FortiGate, orientado a ofrecer conectividad WiFi segura y estable dentro de una red corporativa o de oficina. Esta configuración es crucial para resolver problemas comunes de autenticación de usuarios, selección de canal de radio, monitoreo de calidad de señal y administración centralizada de usuarios conectados, permitiendo un control granular sobre la red inalámbrica.
Campos principales
A continuación, se describen los campos clave para comprender esta configuración y su impacto en el rendimiento y la seguridad de la red WiFi:
- IP: Dirección IP asignada al dispositivo o cliente, que facilita la identificación en la red interna.
- MAC Address: Dirección física única de la interfaz inalámbrica asociada, útil para políticas de control de acceso a nivel de dispositivo.
- FortiAP: Identificador del punto de acceso FortiAP que provee la conectividad, fundamental para administrar múltiples dispositivos desde un único FortiGate.
- SSID: El nombre de la red WiFi visible para los usuarios; puede configurarse con distintos niveles de seguridad y segmentación de tráfico.
- User: Nombre del usuario autenticado o dispositivo autorizado para acceder, clave para el control de acceso y auditoría.
- Pre-shared Key: Clave compartida para el acceso a la red WiFi, importante para la autenticación y evitar accesos no autorizados.
- Channel: Canal inalámbrico utilizado para la transmisión, afecta la calidad de la señal y la interferencia con otras redes.
- Bandwidth Tx/Rx: Ancho de banda efectivo de transmisión y recepción, indicador del rendimiento actual de la conexión WiFi.
- Signal Strength/Noise: Relación señal/ruido medida en decibelios (dB), refleja la calidad de la conexión inalámbrica.
- Signal Strength: Medición directa de la potencia de señal recibida en dBm, con valores cercanos a cero mejorando la calidad de recepción.
- Association Time: Tiempo desde que el dispositivo se asoció al punto de acceso, útil para monitoreo y resolución de problemas.
Compatibilidad de versiones y modelos
Esta funcionalidad está disponible en equipos FortiGate desde versiones de FortiOS 7.4.x,7.7.x en adelante, con mejoras significativas en FortiOS 6.0, 7.4.x,7.6.x y versiones más recientes como 7.0 y 7.2 que optimizan la gestión y monitoreo de FortiAPs. Se aplica principalmente en equipos de gama media y alta, así como en dispositivos dedicados para sucursales o entornos empresariales donde se requiere alta escalabilidad y rendimiento.
Equipos FortiGate de gama baja o modelos más antiguos pueden presentar limitaciones, como menor número de FortiAPs gestionables o interfaces simplificadas para el control inalámbrico, así como falta de soporte para ciertos protocolos avanzados de seguridad WiFi o monitoreo detallado de estadísticas.
Entre las diferencias de versiones, se destaca que algunos parámetros han sido renombrados o ampliados para soportar nuevos estándares de WiFi, como 802.11ac/ax, y se ha mejorado la integración con servicios de autenticación centralizada como RADIUS y LDAP.
Escenarios de uso y recomendaciones
Este tipo de configuración es ideal en entornos donde se requiere proporcionar acceso WiFi seguro a empleados o invitados, controlando estrictamente quién se conecta y monitorizando la calidad de la señal para evitar caídas o interferencias. Por ejemplo, en oficinas con alta densidad de usuarios o en sucursales remotas con numerosos dispositivos inalámbricos.
Si la configuración de canales no se realiza correctamente, puede producirse interferencia con otras redes vecinas, afectando la experiencia del usuario. Asimismo, si no se aplican claves pre-shared robustas o mecanismos de autenticación adecuados, la red queda vulnerable a accesos no autorizados y posibles ataques.
Fortinet recomienda implementar segmentación mediante VLANs para separar tráfico de invitados y corporativo, habilitar autenticación WPA3 si está disponible, y utilizar FortiAuthenticator o servidores RADIUS para un control centralizado y seguro. Además, se sugieren actualizaciones periódicas del firmware para beneficiarse de mejoras y correcciones de seguridad.
Comandos de CLI útiles para diagnóstico
diagnose wireless-controller wlac -c status: Muestra el estado de los FortiAPs conectados y su rendimiento.diagnose wireless-controller wlac -c sta-list: Lista los clientes asociados con detalles de señal y tiempo de asociación.show wireless-controller vap: Visualiza la configuración de las interfaces virtuales WLAN y los SSID configurados.diagnose debug application wtp -1ydiagnose debug enable: Activa el debug para ver en tiempo real eventos relacionados con FortiAPs.get system performance top: Para monitorear el uso de CPU y memoria, útil si la gestión inalámbrica afecta el rendimiento.
Buenas prácticas de configuración
- Establecer claves pre-shared robustas y renovarlas periódicamente para evitar accesos no autorizados.
- Seleccionar canales inalámbricos con baja interferencia haciendo un estudio previo del espectro radioeléctrico.
- Configurar nombre de SSID claro y diferenciador para evitar confusiones y mejorar la gestión de usuarios.
- Implementar autenticación basada en certificados o RADIUS para mayor seguridad y trazabilidad.
- Monitorear continuamente la calidad de la señal y el ruido para reaccionar ante degradaciones o ataques.
- Actualizar el firmware de FortiGate y FortiAP para asegurar compatibilidad con nuevos estándares y parches de seguridad.
- Segmentar la red inalámbrica para separar tráfico sensible de invitados o dispositivos IoT.
- Evitar configuraciones excesivamente abiertas o con frecuencias saturadas que causen problemas de conectividad.
- Documentar los cambios realizados en la configuración y usar políticas de backup para recuperarse rápidamente en caso de falla.