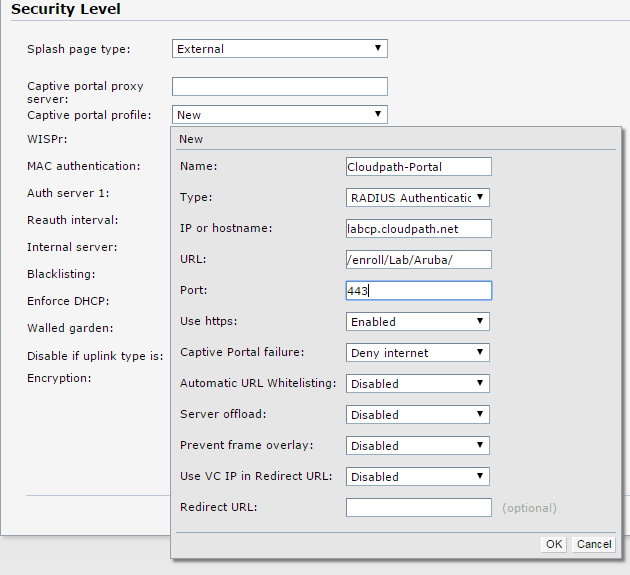
La configuración de un portal cautivo en dispositivos Aruba Networks es una estrategia fundamental para gestionar el acceso de usuarios a redes WiFi públicas o empresariales. Este mecanismo permite redirigir a los usuarios a una página web donde deben autenticarse antes de obtener acceso completo a Internet, garantizando así un control firme sobre la seguridad y el uso de la red. La configuración que se presenta abarca la definición de un perfil de portal cautivo externo integrado con un servidor RADIUS para autenticación, sumado a opciones que refuerzan la seguridad y optimizan la experiencia del usuario.
Campos principales
- Nombre: Identifica el perfil del portal cautivo. Aquí se utiliza «Cloudpath-Portal», facilitando la gestión y referencia del perfil en la configuración del controlador.
- Tipo: Indica el método de autenticación empleado. En este caso, se selecciona «RADIUS Authentication», que integra el portal con un servidor externo RADIUS para validar usuarios.
- IP o hostname: Direcciona al controlador hacia el servidor RADIUS o portal externo para autenticación. El uso de «abcp.cloudpath.net» representa un servidor cloud externo.
- URL: Ruta relativa en el servidor donde se aloja la página de inicio de sesión o inscripción. Aquí, «/enroll/Lab/Aruba/» especifica un punto de acceso particular para el registro o login.
- Puerto: Configurado como 443, que es el puerto estándar para HTTPS, garantizando la seguridad de la transmisión de datos.
- Use HTTPS: Activado (Enabled) para cifrar la comunicación entre el cliente y el servidor de portal, evitando la interceptación de credenciales.
- Captive Portal Failure: Política que determina el acceso en caso de fallo del portal. «Deny internet» impide el acceso si el portal falla, aumentando la seguridad.
- Automatic URL Whitelisting: Deshabilitado para evitar que URLs se agreguen automáticamente a la lista blanca, controlando estrictamente el tráfico permitido.
- Server Offload: Deshabilitado; esta opción permite que el controlador Aruba gestione la carga del portal, en lugar de delegar en el servidor externo.
- Prevent Frame Overlay: Desactivado para permitir que el portal se muestre enmarcado si es necesario para la interfaz gráfica del servidor.
- Use VC IP in Redirect URL: Deshabilitado para evitar que la IP del Virtual Controller se inserte en la URL de redirección.
- Redirect URL: Campo opcional para establecer una URL específica a la que se redirige después de autenticarse; actualmente está vacío.
Compatibilidad de versiones y modelos
Esta configuración de portal cautivo es compatible con varios modelos de controladoras Aruba Networks, especialmente corporativas y para entornos educativos o de hospitalidad. Funciona con la mayoría de los firmwares ArubaOS a partir de la versión 7.4.x,7.6.x en adelante, que introdujo mejoras en la integración con portales externos y seguridad HTTPS.
Modelos comunes que soportan esta configuración incluyen la serie Aruba 7000, 7200 y las soluciones basadas en Virtual Controllers para entornos de menor escala. Sin embargo, en controladoras muy antiguas, puede no estar disponible el soporte completo para encriptación HTTPS o la redirección avanzada.
Una limitación importante es que el portal externo debe ser accesible y estar correctamente configurado para la integración con RADIUS. Además, la encriptación HTTPS puede requerir certificados válidos para evitar advertencias en los navegadores de los usuarios.
Escenarios de uso y recomendaciones
Este tipo de configuración es ideal para redes abiertas donde se requiere registro o autenticación antes de ofrecer acceso a Internet, tales como hoteles, universidades, centros comerciales o aeropuertos. Usar un portal externo como Cloudpath facilita la gestión centralizada de usuarios y políticas, además de soportar distintos métodos de autenticación.
Es recomendable denegar el acceso a Internet si el portal falla, para mantener la integridad y seguridad del entorno, evitando conexiones no controladas. Por otra parte, deshabilitar la lista blanca automática previene que usuarios agreguen URLs no autorizadas, aunque puede aumentar la carga de administración si se requiere excepción para varios sitios.
Es importante verificar que el puerto 443 esté liberado en el firewall y que el certificado HTTPS esté correctamente instalado en el servidor del portal para evitar problemas de conexión. En entornos con alta concurrencia, se debe monitorear la carga del servidor externo y considerar el uso del offload si el controlador soporta dicha función.
Comandos de CLI útiles para diagnóstico
show captive-portal debug– Muestra información detallada del proceso de portal cautivo, incluyendo sesiones activas y errores.show radius statistics– Reporta estadísticas y estado de servidores RADIUS configurados en el controlador Aruba.show running-config captive-portal– Permite revisar la configuración actual del portal cautivo para validar ajustes.test radius-auth– Permite realizar una prueba de autenticación RADIUS para verificar conectividad y credenciales.debug portal– Activa el modo de depuración para eventos relacionados con el portal cautivo, útil para identificar fallos en la redirección o autenticación.
Buenas prácticas de configuración
- Configurar el portal cautivo para que utilice HTTPS obligatoriamente, protegiendo la confidencialidad de la información del usuario.
- Utilizar certificados válidos y confiables en el servidor del portal para evitar errores en los navegadores y asegurar la confianza del usuario.
- Establecer políticas claras para el manejo de fallos del portal, preferiblemente denegando acceso para evitar brechas de seguridad.
- Monitorear regularmente las estadísticas y logs del servidor RADIUS y del portal para detectar intentos de acceso no autorizados o fallos en el servicio.
- Documentar la configuración y mantener actualizados los firmware y parches de seguridad del controlador y los servidores vinculados.
- Realizar pruebas periódicas con usuarios reales y herramientas de diagnóstico para asegurar la operatividad y la experiencia adecuada.