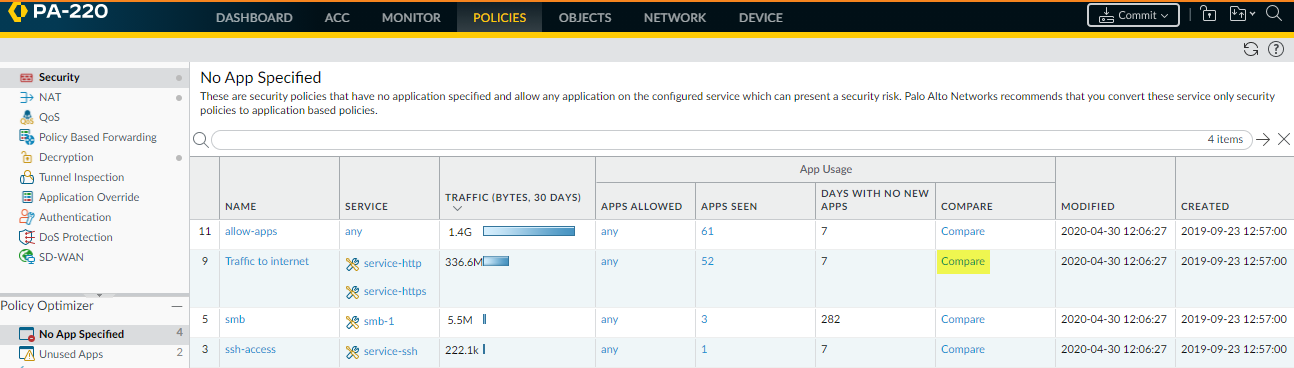
En entornos gestionados con firewalls Palo Alto Networks, la configuración de políticas de seguridad es fundamental para garantizar un control detallado del tráfico y mantener un perfil de amenaza bajo. Una configuración comúnmente encontrada y que merece especial atención es la que denomina políticas No App Specified, es decir, aquellas reglas de seguridad que no especifican una aplicación en particular, permitiendo cualquier tráfico basado únicamente en el servicio configurado. Este tipo de políticas puede generar riesgos en la visibilidad y el control del tráfico dentro de la red, activando potenciales vectores de amenaza al dejar pasar aplicaciones sin inspección adecuada.
Campos principales
Analizando una configuración típica de reglas bajo esta categoría, tenemos los siguientes campos clave:
- NAME: Identifica el nombre asignado a cada política. Ejemplos comunes son «allow-apps», «Traffic to internet», «smb» o «ssh-access», reflejando la intención o función general de la regla.
- SERVICE: Define el servicio o puerto definido en la política. Puede ser «any» para cualquier servicio, o servicios específicos como «service-http», «service-https», «smb-1» o «service-ssh».
- TRAFFIC (BYTES, 30 DAYS): Muestra el volumen total de tráfico que pasó bajo la política en un periodo de 30 días, fundamental para entender la importancia y el uso real de la regla.
- APPS ALLOWED: Indica las aplicaciones permitidas. En la categoría No App Specified, este campo suele estar configurado en «any», lo que implica que el firewall no restringe aplicaciones específicas dentro del servicio.
- APPS SEEN: El conteo de aplicaciones detectadas usando la política dentro del periodo, lo que ayuda a identificar la diversidad de tráfico que no está siendo segmentada.
- DAYS WITH NO NEW APPS: Número de días en que no se han detectado aplicaciones nuevas, indicativo de estasis o posible riesgo por no monitorear cambios.
- COMPARE: Funcionalidad para comparar esta política con otras, permitiendo un análisis para migrar a reglas de aplicación específica.
- MODIFIED: Fecha y hora de última modificación de la regla, útil para auditorías.
- CREATED: Fecha y hora de creación de la política.
Compatibilidad de versiones y modelos
Las políticas No App Specified son plenamente compatibles con todas las versiones modernas del sistema operativo PAN-OS, a partir de versiones 7.x en adelante, que incorporan mejoras en el reconocimiento y manejo de aplicaciones. Estas políticas se usan en todos los modelos de Palo Alto, incluyendo la serie PA-220 mostrada como un modelo de entrada popular en pequeñas y medianas empresas.
Sin embargo, es importante señalar que en versiones muy antiguas de PAN-OS el soporte para aplicación granular es limitado, lo que implica mayores riesgos al crear reglas sin identificación de aplicaciones. Los modelos más antiguos también pueden tener limitaciones en la inspección profunda necesaria para realizar filtrados avanzados basados en aplicaciones.
Escenarios de uso y recomendaciones
El uso de políticas No App Specified puede estar justificado en situaciones donde la rapidez de despliegue es prioritaria, o en segmentos de red muy controlados donde el tráfico permitido es limitado y predecible. Por ejemplo, reglas que permiten acceso a servicios HTTP/HTTPS genéricos a internet desde usuarios internos, o acceso SSH hacia servidores internos específicos.
No obstante, se recomienda encarecidamente migrar estas políticas hacia políticas basadas en aplicaciones específicas siempre que sea posible. Esto permite minimizar riesgos relacionados con aplicaciones desconocidas o no autorizadas que puedan usar puertos comunes para evadir controles (por ejemplo, túneles o malware camuflado).
El principal riesgo reside en permitir cualquier aplicación en un servicio determinado, lo que reduce la eficacia del firewall de próxima generación para identificar y bloquear amenazas, afectando la postura de seguridad general de la organización.
Comandos de CLI útiles para diagnóstico
show running security-policy: Muestra la configuración actual de políticas de seguridad, permitiendo identificar políticas sin aplicación especificada.show counter global filter delta yes: Ayuda a monitorear en tiempo real el tráfico que está siendo evaluado por las políticas.show application statistics filter policy: Permite ver las aplicaciones detectadas bajo una política específica.test security-policy-match source: Simula el paso de tráfico para verificar qué política aplica y con qué aplicaciones.destination service show running security-policy | match "any": Para listar rápidamente reglas configuradas con servicio «any» que suelen ser más permisivas.
Buenas prácticas de configuración
- Evitar el uso de políticas con aplicación «any» salvo que sea estrictamente necesario y el entorno muy controlado.
- Priorizar la creación de reglas basadas en aplicaciones específicas para aprovechar las capacidades NGFW y mejorar la visibilidad.
- Actualizar regularmente las definiciones de aplicaciones y PAN-OS para detectar nuevas amenazas y aplicaciones emergentes.
- Realizar auditorías periódicas de las políticas No App Specified para identificar tráfico inusual o no autorizado.
- Utilizar el Policy Optimizer y funciones de comparación para migrar reglas antiguas hacia políticas más restrictivas y precisas.
- Monitorizar el uso del tráfico y aplicaciones vistas para ajustar y optimizar las políticas conforme cambian las necesidades operativas.