Contexto y objetivo de la configuración
En ambientes corporativos y de seguridad perimetral, el uso de políticas proxy explícitas en dispositivos Fortinet se ha convertido en una estrategia fundamental para controlar, filtrar y monitorizar el tráfico web. Estas políticas permiten a los administradores definir reglas precisas sobre qué tráfico HTTP/HTTPS puede ser aceptado o denegado mediante un proxy explícito, posibilitando así un control granular del acceso a recursos externos. Además, facilitan la integración con funcionalidades avanzadas del FortiGate, como inspección SSL, filtros de contenido web y autenticación de usuarios.
Arquitectura y flujo de tráfico
Las políticas proxy explícitas funcionan interceptando el tráfico web cuando los clientes configuran sus navegadores o dispositivos para usar un proxy manualmente. El tráfico HTTP o HTTPS pasa primero al FortiGate como proxy, en donde se aplican las políticas definidas antes de enviarlo hacia el destino final. Esto significa que el FortiGate actúa como un intermediario directo, procesando las peticiones y respuestas web, y permitiendo inspección y control detallado. La política se habilita sobre interfaces específicas y define direcciones de origen y destino, además del servicio o grupo de servicios de Internet permitidos o bloqueados.
Campos principales y parámetros críticos
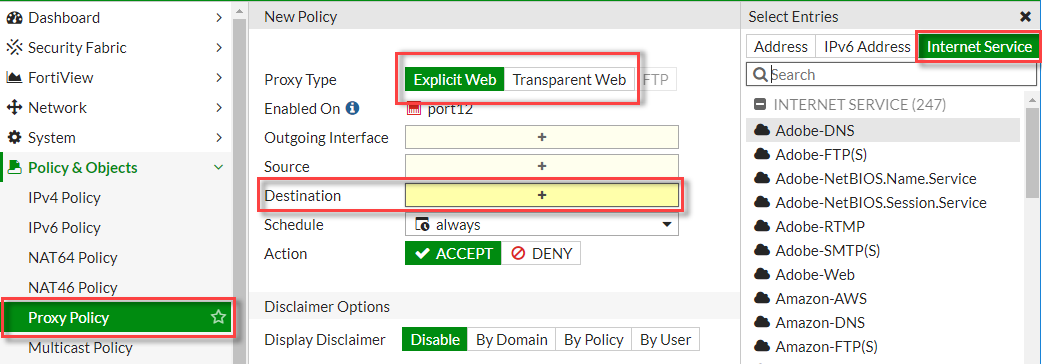
- Proxy Type: Define si la política aplicará para Explicit Web (proxy explícito donde el cliente define el proxy) o Transparent Web (proxy transparente que intercepta tráfico sin configuración cliente). El tipoExplicit Web es esencial para control proactivo y gestión de credenciales.
- Enabled On: Define la interfaz sobre la cual esta política proxy estará activa, generalmente una interfaz LAN o DMZ donde están los clientes.
- Source: Dirección o rango IP desde donde se origina el tráfico. Esto delimita qué clientes están sujetos a la política.
- Destination: Las direcciones o grupos de direcciones/servicios hacia donde se dirige el tráfico. En este escenario se pueden usar listas predefinidas de servicios de Internet, facilitando un control dinámico y actualizado.
- Schedule: Permite definir horarios en los que la política estará activa, útil para limitar el acceso fuera de horas laborales.
- Action: La decisión que tomará la política: ACCEPT para permitir el tráfico o DENY para bloquearlo.
- Display Disclaimer: Opciones para mostrar un aviso legal o disclaimer, configurable por dominio, política o usuario.
Compatibilidad de versiones y modelos
Las políticas proxy explícitas están disponibles en la familia FortiGate que ejecuten FortiOS versión 6.0 y superiores, con soporte más sólido y funcionalidad extendida a partir de FortiOS 7.4.x,7.6.x. Esto incluye modelos desde FortiGate 60F hacia adelante, especialmente en entornos que requieren rendimiento avanzado para inspección SSL y filtrado web. Para versiones anteriores, algunas funciones pueden estar limitadas o diferir en la interfaz de configuración.
Escenarios de uso recomendados
- Control de navegación en oficinas corporativas: Implementando una política proxy explícita para asegurar que todo el tráfico web pase por inspección y filtrado según la política de la empresa.
- Control granular de acceso a servicios SaaS: Utilizando destinos basados en listas de servicios de Internet predefinidos, como Amazon AWS, Adobe Web, etc., para permitir solo los servicios autorizados.
- Integración con autenticación de usuarios: Donde se requiere que cada acceso web sea autenticado y autorizado por políticas personalizadas.
- Aplicación de disclaimers legales: Notificando a los usuarios mediante mensajes personalizados durante su navegación.
Riesgos, errores frecuentes y cómo evitarlos
- No configurar el proxy explícito en los clientes: Sin esta configuración en los usuarios finales, la política explícita no será aplicada, dejando el tráfico sin control. Solución: educar y automatizar configuraciones mediante GPO o perfiles de red.
- Selección incorrecta de interfaz o dirección origen: Si la política no incluye la interfaz o los rangos IP correctos, el tráfico no se filtrará como deseado. Revisar y validar cuidadosamente estos campos es clave.
- Uso inadecuado de destinos: No utilizar los objetos de Internet Service para destinos puede generar configuraciones demasiado rígidas o incompletas. Aprovechar los objetos dinámicos garantiza mejores coberturas.
- Falta de pruebas en horarios: Olvidar configurar schedules puede hacer que la política aplique siempre, incluso cuando no se desea, afectando productividad. Validar horarios con pruebas.
- Errores en la configuración del disclaimer: Configurar mal el disclaimer puede generar alertas molestas o que no se muestren correctamente. Testear la presentación en navegadores clientes.
Comandos de CLI útiles para diagnóstico
config firewall proxy-policy
    edit 10
        set name "Proxy Explicit Web Example"
        set proxy-type explicit-web
        set srcintf "port12"
        set srcaddr "all"
        set dstaddr "all"
        set dstname "Amazon-AWS"
        set schedule "always"
        set action accept
        set disclaimer disable
    next
end
diagnose debug enable
diagnose debug application proxy 255
diagnose debug console timestamp enable
show firewall proxy-policy 10
diagnose debug disableEl bloque de configuración muestra cómo crear una política explícita para tráfico web en FortiOS, asignándola a una interfaz específica, con destino a un servicio de Internet predefinido (Amazon-AWS). El bloque de diagnóstico permite activar la depuración detallada del motor proxy, facilitando la identificación de problemas como bloqueos inesperados, errores en el proxy o problemas de comunicación entre FortiGate y los clientes. Interpretar la salida en tiempo real permite verificar que las reglas y destinos coinciden con el tráfico observado, y confirmar que la política está activa y procesa correctamente las peticiones.
Buenas prácticas y checklist final
- Validar que los clientes finales tengan correctamente configurado el proxy explícito en sus navegadores o sistema operativo.
- Utilizar objetos de Internet Service siempre que sea posible para definir destinos dinámicos y actualizados.
- Asignar la política únicamente a interfaces que realmente reciben el tráfico de clientes autorizados.
- Verificar horarios y schedules para evitar bloqueos fuera del tiempo previsto.
- Monitorizar con diagnósticos periódicos el funcionamiento del proxy para detectar anomalías tempranamente.
- Documentar todas las políticas proxy con nombres claros y descripciones accesibles para mantenimiento futuro.
- Probar en entornos controlados antes de implementación masiva, especialmente con disclaimers o autenticaciones involucradas.
- Mantener FortiOS actualizado para aprovechar mejoras y parches relacionados con el motor proxy.