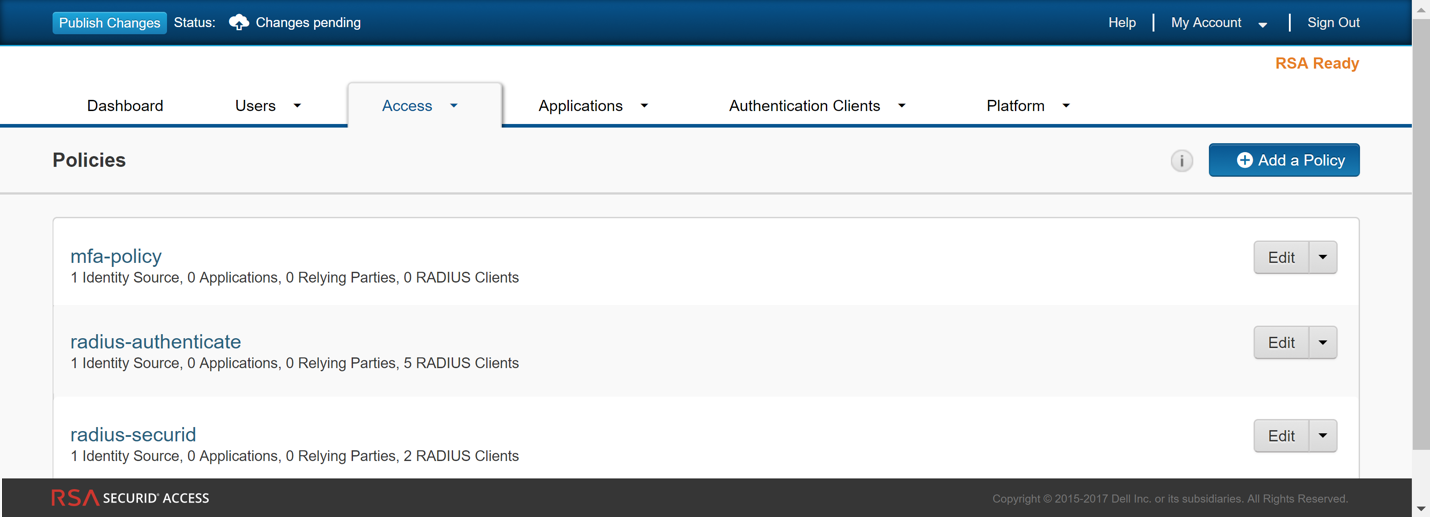
En entornos empresariales actuales, la implementación de políticas de autenticación multifactor (MFA) es esencial para fortalecer la seguridad de acceso. Palo Alto Networks permite definir políticas específicas para gestionar accesos basados en MFA, integrando fuentes de identidad y clientes RADIUS, lo que facilita el control granular sobre quién y cómo se autentica en la red. Esta configuración resuelve el problema de accesos no autorizados y mejora la defensa contra ataques de robo de credenciales mediante un proceso de verificación en dos o más factores.
Campos principales
Las políticas MFA en Palo Alto Networks constan de varios campos clave que determinan su comportamiento y alcance:
- Nombre de la política: Identificador único para la regla, como mfa-policy, para organizar y distinguir las políticas.
- Identity Source (Fuente de Identidad): Define la base o mecanismo desde donde se autentican los usuarios, pudiendo ser un servidor LDAP, Active Directory o una instancia local.
- Applications (Aplicaciones): Lista las aplicaciones o recursos protegidos bajo esta política, permitiendo aplicar MFA solo a servicios específicos.
- Relying Parties: Entidades o servicios que dependen de la autenticación MFA para conceder acceso, configuradas para interoperabilidad en entornos federados.
- RADIUS Clients: Especifica los clientes RADIUS que utilizan esta política para autenticar usuarios, fundamental cuando se integra MFA con appliances o servicios que usan RADIUS.
Compatibilidad de versiones y modelos
Las políticas MFA configuradas en dispositivos Palo Alto Networks se aplican principalmente desde versiones de PAN-OS 8.0 en adelante, donde se mejoró el soporte para integraciones con mecanismos externos como RADIUS y LDAP. Los modelos compatibles abarcan la mayoría de la serie PA-220, PA-800, PA-3200, PA-5200 y superiores, ya que estos cuentan con la capacidad de procesamiento y soporte para mecanismos de autenticación avanzada.
Es importante verificar la compatibilidad exacta con la versión del Firmware y las limitaciones en función de la edición de licencia. Algunas funcionalidades avanzadas de MFA pueden requerir licencias específicas para GlobalProtect o módulo de Authentication Service.
Escenarios de uso y recomendaciones
Un escenario típico para estas políticas es la protección de accesos remotos mediante GlobalProtect, donde el usuario debe autenticarse con MFA antes de acceder a la red corporativa. También es útil para controlar accesos administrativos a la consola del firewall o recursos críticos en la nube integrados con Palo Alto Networks.
Se recomienda siempre validar que las fuentes de identidad y clientes RADIUS estén correctamente configurados y sincronizados para evitar bloqueos masivos. Además, al definir políticas con múltiples clientes RADIUS, es clave asegurar la redundancia para evitar fallos en la autenticación. El riesgo principal es la posible denegación de servicio por fallas en la plataforma de MFA o la incorrecta configuración de la política.
Comandos de CLI útiles para diagnóstico
show mfa policy all– Muestra todas las políticas MFA configuradas, sus fuentes de identidad y clientes asociados.show mfa status– Indica el estado actual del servicio Multi-Factor Authentication en el dispositivo.test mfa authenticate username– Realiza una prueba directa de autenticación MFA para un usuario específico.debug dataplane packet-diag set capture mfa on– Captura tráfico relacionado con MFA para análisis profundo de problemas.clear mfa sessions all– Elimina sesiones activas MFA para forzar nuevo proceso de autenticación.
Buenas prácticas de configuración
- Definir políticas MFA con el menor alcance necesario, evitando aplicar MFA indiscriminadamente en todos los accesos cuando no sea requerido.
- Monitorear continuamente logs y alertas relacionados a MFA para detectar intentos de acceso sospechosos o fallidos.
- Configurar redundancia en clientes RADIUS y fuentes de identidad para mantener alta disponibilidad.
- Documentar cambios y versiones de configuración para facilitar auditorías de seguridad y soporte técnico.
- Realizar pruebas periódicas de autenticación desde distintos perfiles de usuario y ubicaciones geográficas.