Contexto y objetivo de la configuración
Las políticas IPv4 en un FortiGate 3100D son el núcleo para controlar y asegurar el tráfico entre interfaces y redes internas o externas. La configuración adecuada de estas políticas permite filtrar, controlar y supervisar el flujo de información según los criterios de origen, destino, servicio, horarios y perfiles de seguridad aplicados. En este contexto, el objetivo principal es establecer reglas claras y eficientes para asegurar que solo el tráfico legítimo y autorizado transite por el firewall, implementando técnicas de inspección y NAT para proteger la infraestructura.
Arquitectura y flujo de tráfico
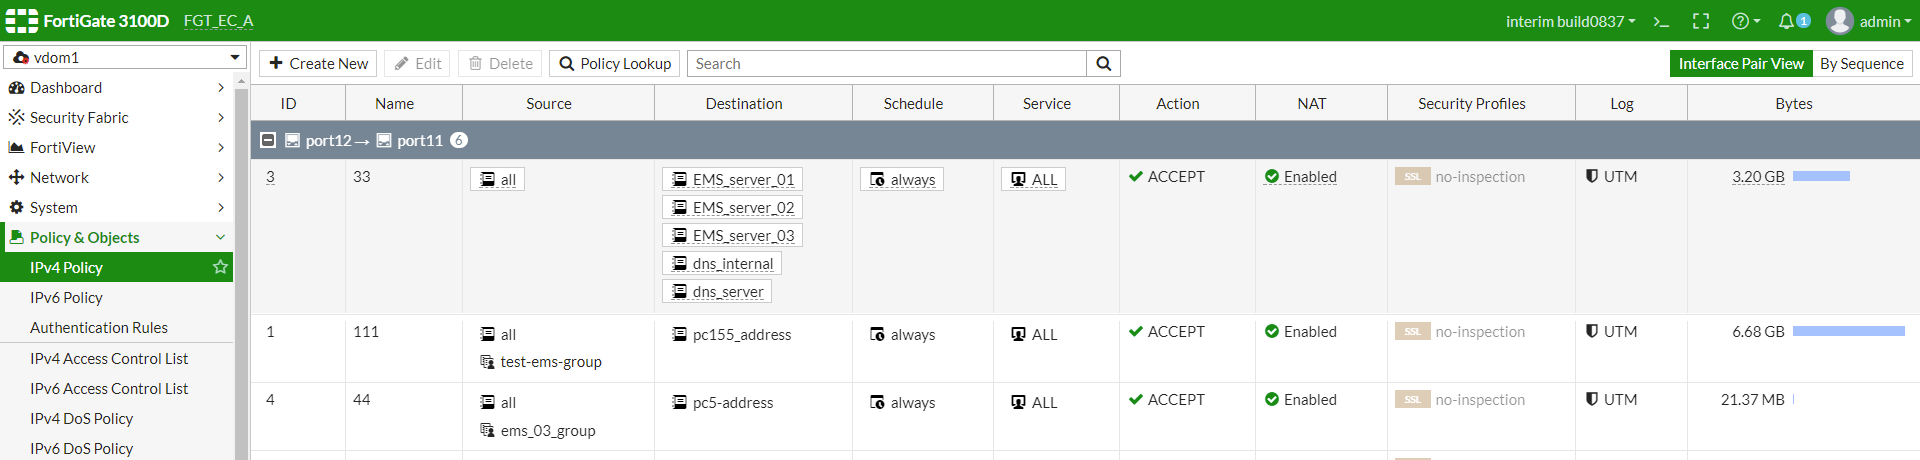
La arquitectura gestionada por estas políticas corresponde a interfaces físicas donde el tráfico se canaliza entre puntos específicos, por ejemplo, desde una interfaz física port12 hacia otra port11. El flujo de tráfico en FortiGate sigue la evaluación secuencial de políticas según el orden establecido, validando atributos como dirección IP origen y destino, servicios asociados, horarios, y realizando acciones definidas (aceptar o denegar). Además, la activación del NAT en las políticas garantiza la traducción de direcciones para conectividad externa segura y ordenada.
Campos principales y parámetros críticos
Los campos esenciales en la configuración de políticas IPv4 incluyen:
- Source (Origen): Define direcciones, rangos o grupos que representan la fuente del tráfico. Puede incluir desde objetos predefinidos hasta grupos de direcciones y usuarios o dispositivos específicos.
- Destination (Destino): Establece los destinos permitidos para el tráfico, pudiendo ser también grupos de servidores, direcciones IP o rangos.
- Schedule (Horario): Permite controlar la vigencia temporal de la política para habilitarla en periodos específicos o siempre, mediante la opción «always».
- Service (Servicio): Define cuáles puertos o protocolos están permitidos, pudiendo utilizar reglas «ALL» para incluir todos los servicios o onespecificos para mayor control.
- Action (Acción): Determina si el tráfico es aceptado o denegado.
- NAT: La traducción de direcciones IP está habilitada para garantizar que las conexiones salientes tengan direcciones IP válidas y gestionables.
- Security Profiles: Aplicación de perfiles UTM para inspecciones avanzadas como antivirus, filtrado web o IPS, aunque en esta configuración específica se observa «no-inspection» bajo SSL.
Compatibilidad de versiones y modelos
El FortiGate 3100D es un equipo de alto rendimiento compatible con FortiOS en versiones recientes que soportan configuraciones avanzadas de políticas IPv4. Los parámetros y menús empleados son compatibles al menos desde FortiOS versión 7.x en adelante, que integran mejoras en gestión de políticas, optimización de UTM y diagnósticos CLI. Esta configuración es indicada para modelos con alta capacidad de throughput capaz de soportar muchas políticas y perfiles sin degradación de rendimiento. Para versiones anteriores o diferentes modelos, algunas opciones podrían variar o estar limitadas.
Escenarios de uso recomendados
Estas políticas son ideales para entornos empresariales donde se requiere segmentación de redes internas hacia servidores específicos, como bases de datos o servicios DNS, garantizando que solo ciertos grupos o dispositivos puedan acceder a recursos críticos. La habilitación de NAT y perfiles de seguridad UTM asegura protección adicional contra amenazas y facilita la administración de direcciones IP. Es especialmente útil en infraestructuras que manejan servidores EMS, servidores DNS internos y sistemas con acceso controlado por horarios o grupos específicos.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores comunes se encuentran:
- Políticas demasiado permisivas: Usar «all» sin restricciones puede exponer la red a accesos no deseados. Recomendable aplicar segmentación y restricciones basadas en grupos bien definidos.
- No aplicar inspección SSL cuando es necesaria: Esto puede dejar el tráfico cifrado sin revisión, aumentando riesgos de amenazas ocultas.
- Orden incorrecto de políticas: El orden afecta el rendimiento y la aplicabilidad; se deben priorizar políticas más específicas antes que generales.
- Falta de monitoreo y logs: No activar el log puede dificultar la auditoría y resolución de problemas.
Evitar estos errores implica diseñar políticas precisas, aplicar perfiles de seguridad adecuados y revisar periódicamente los logs y uso de ancho de banda para detectar desviaciones.
Comandos de CLI útiles para diagnóstico
config firewall policy
    edit 1
        set srcintf "port12"
        set dstintf "port11"
        set srcaddr "all"
        set dstaddr "pc155_address"
        set action accept
        set schedule "always"
        set service "ALL"
        set nat enable
    next
end
diagnose firewall iprope lookup 10.10.10.10 8.8.8.8 6
get firewall policy 1
show firewall policy 1El primer bloque muestra la estructura de configuración para una política IPv4 típica mediante CLI en FortiGate, destacando la definición de interfaces, direcciones, servicios y NAT. El segundo bloque contiene comandos de diagnóstico: «diagnose firewall iprope lookup» permite simular la búsqueda de una política para un flujo específico (origen, destino, protocolo), útil para verificar qué política será aplicable. «get firewall policy» recupera información detallada de la política indicada y «show firewall policy» muestra la configuración completa en formato CLI. Interpretar esta salida permite confirmar si las políticas están correctamente aplicadas y si el tráfico es tratado según lo esperado.
Buenas prácticas y checklist final
- Definir claramente objetos de dirección y grupos para facilitar administración y escalabilidad.
- Asegurar que las políticas tengan un orden lógico, identificando primero el tráfico más específico.
- Habilitar logs para políticas críticas para auditoría y diagnóstico proactivo.
- Aplicar perfiles UTM adecuados a la sensibilidad del tráfico, especialmente en conexiones hacia servidores internos.
- Verificar y testear las políticas con comandos CLI de diagnóstico para confirmar su efectividad.
- Revisar periódicamente el uso de tráfico por política para detectar anomalías o necesidades de ajustes.
- Evitar políticas demasiado permisivas o permitir servicios innecesarios para minimizar la superficie de ataque.