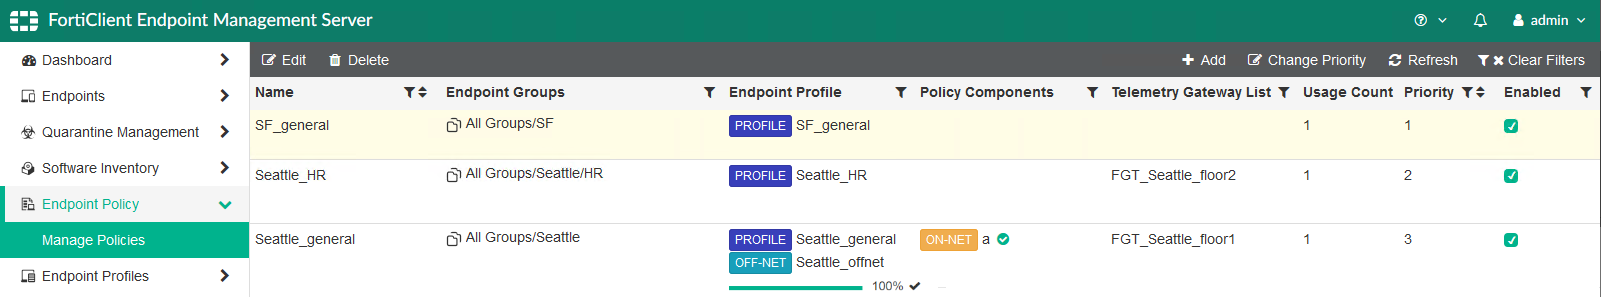
Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una solución centralizada de Fortinet para la administración y supervisión de los clientes FortiClient desplegados en la red. La configuración de políticas de endpoint dentro de EMS es esencial para definir perfiles de seguridad y comportamiento según grupos, ubicaciones o necesidades específicas. El objetivo principal es gestionar de forma eficiente la protección de endpoints, aplicando reglas que aborden distintos escenarios como telemetría, aislamiento, y perfilado dependiendo de su estado o ubicación.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en una consola central que administra múltiples endpoints, agrupándolos según criterios organizacionales o geográficos. Las políticas se asignan a grupos de endpoints y definen qué perfil o comportamiento se aplica. El flujo de tráfico implica que cada endpoint se conecta al EMS para recibir actualizaciones o ajustes de políticas. Además, mediante la telemetría, los datos de estado y seguridad son enviados de vuelta al EMS, y en casos como la activación de políticas on-net u off-net, se coordinan acciones específicas para la red local o remota.
Campos principales y parámetros críticos
- Name: Identificador único de la política dentro del EMS.
- Endpoint Groups: Especifica el grupo o subgrupo de endpoints al cual se aplica la política, facilitando la segmentación por ubicación o función.
- Endpoint Profile: Define el perfil de configuración asignado a los endpoints, puede contener ajustes de seguridad, VPN, protección antimalware, entre otros.
- Policy Components: Indica componentes o estados como ON-NET (cuando el endpoint está en red corporativa) y OFF-NET (cuando está fuera), con perfiles específicos para cada estado.
- Telemetry Gateway List: Lista de gateways FortiGate asociados para recibir la telemetría del endpoint, optimizando visibilidad y respuesta.
- Usage Count y Priority: Número de endpoints que utilizan la política y prioridad para resolver conflictos entre múltiples políticas aplicables.
- Enabled: Estado activo o inactivo de la política.
Compatibilidad de versiones y modelos
FortiClient EMS soporta múltiples versiones de FortiClient en endpoints, por lo tanto es importante validar la compatibilidad de perfiles y características usadas en la política con la versión de endpoint instalada. Además, los Telemetry Gateways especificados normalmente son dispositivos FortiGate compatibles que soportan la versión mínima requerida para comunicar telemetría y aplicar las políticas on-net. El EMS mismo debe estar actualizado preferentemente con un firmware FortiOS y versión de EMS compatibles para asegurar que todas las funciones avanzadas de políticas estén disponibles.
Escenarios de uso recomendados
- Segmentación por ubicación geográfica o división de la empresa: Asignar políticas diferentes para usuarios de distintas sedes o departamentos.
- Gestión de estados on-net y off-net: Definir diferentes perfiles de seguridad dependiendo si el endpoint está dentro o fuera de la red corporativa.
- Implementación de telemetría avanzada: Usar gateways FortiGate para recolectar datos de seguridad y comportamiento del endpoint, mejorando la protección proactiva.
- Control granular de acceso y protección: Aplicar políticas específicas para grupos con diferentes niveles de riesgo o requerimientos de seguridad.
Riesgos, errores frecuentes y cómo evitarlos
- Conflictos de prioridad: Cuando múltiples políticas son aplicables a un endpoint, errores en la asignación de prioridades pueden causar que el perfil incorrecto se active. Es crucial revisar las prioridades estrictamente.
- Endpoint Groups mal configurados: Si no se segmentan adecuadamente los grupos, las políticas pueden asignarse a endpoints fuera del alcance deseado, generando brechas de seguridad.
- Gateways de telemetría no accesibles: Error frecuente cuando la comunicación entre EMS y FortiGate está bloqueada o mal configurada, lo que limita la capacidad de aplicar políticas on-net.
- Perfiles ON-NET/OFF-NET no diferenciados: No definir correctamente distintos perfiles para estos estados puede dejar expuestos a los endpoints cuando trabajan fuera de la red corporativa.
Comandos de CLI útiles para diagnóstico
config endpoint-policy
    edit "Seattle_general"
        set endpoint-group "All Groups/Seattle"
        set endpoint-profile-on-net "Seattle_general"
        set endpoint-profile-off-net "Seattle_offnet"
        set telemetry-gateway-list "FGT_Seattle_floor1"
        set priority 3
        set status enable
    next
end
diagnose endpoint-controller policy list
execute endpoint-controller policy test
diagnose debug enable
diagnose debug application endpoint-controller 255
Los comandos anteriores permiten configurar una política específica, verificar la lista de políticas activas, probar la asignación de política para un endpoint específico y activar debug para revisar en tiempo real la evaluación y aplicación de políticas. Interpretar la salida ayudará a identificar si la política está asignándose correctamente según el grupo y estado del endpoint, además de mostrar errores en la comunicación con los gateways de telemetría.
Buenas prácticas y checklist final
- Definir claramente los grupos de endpoints para evitar solapamientos y aplicar políticas precisas.
- Crear perfiles diferenciados para estados ON-NET y OFF-NET que incluyan reglas de seguridad adecuadas.
- Asegurar que los Telemetry Gateways estén correctamente configurados y accesibles para una recolección óptima de datos.
- Asignar prioridades en políticas revisando cuidadosamente para evitar conflictos o sobreescrituras inesperadas.
- Realizar pruebas periódicas vía CLI para validar la asignación correcta y funcionamiento de las políticas.
- Actualizar EMS y endpoints a versiones compatibles y estables para aprovechar mejoras de seguridad y estabilidad.
- Documentar cada política y perfil utilizado, manteniendo un control riguroso de los cambios para auditorías y diagnóstico.