Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una solución centralizada de Fortinet para gestionar y asegurar los endpoints dentro de una red empresarial. La configuración de políticas en FortiClient EMS permite administrar perfiles, reglas de seguridad y comportamientos en dispositivos finales, optimizando la defensa contra amenazas tanto dentro como fuera de la red corporativa. El objetivo principal de esta configuración es definir, aplicar y controlar políticas específicas para diferentes grupos de endpoints, ajustando la seguridad según la localización, función o estado de conexión de los dispositivos.
Arquitectura y flujo de tráfico
La arquitectura de FortiClient EMS se basa en un servidor central que administra los endpoints mediante comunicación segura, aplicando políticas definidas a través de perfiles. Los endpoints se agrupan según criterios organizativos (por ejemplo, ubicación o departamento), y reciben políticas específicas que regulan su comportamiento. El flujo de tráfico pasa primero por el endpoint, donde FortiClient ejecuta controles locales como antivirus, firewall y filtrado web. La telemetría y eventos se reportan de vuelta a EMS vía los gateways configurados, facilitando monitoreo centralizado y ajuste dinámico de políticas.
Campos principales y parámetros críticos
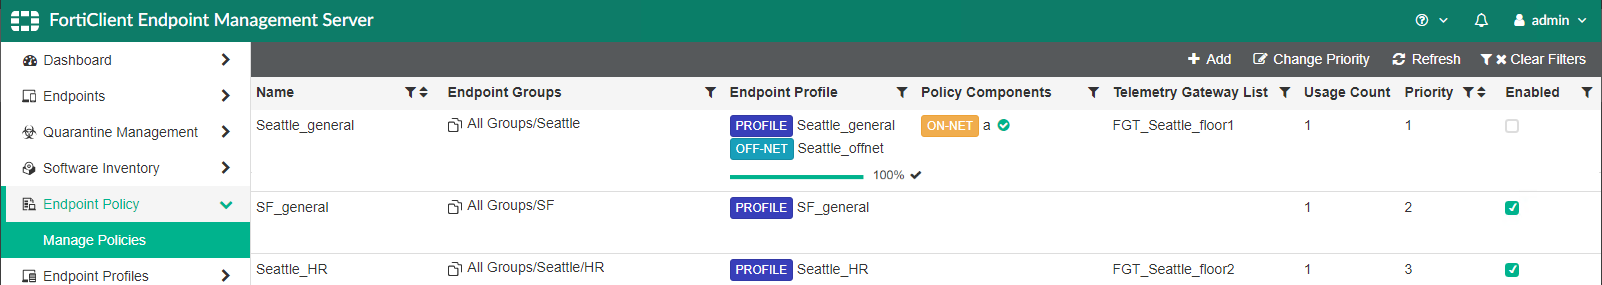
- Nombre (Name): Identificador único de la política para facilitar su gestión y asignación.
- Grupos de Endpoints (Endpoint Groups): Determina a qué conjuntos de dispositivos se aplica la política, pudiendo ser departamentos, ubicaciones o segmentos específicos de la red.
- Perfil de Endpoint (Endpoint Profile): Define el conjunto de configuraciones de seguridad y comportamiento que se aplican a los endpoints. Se incluyen perfiles para dispositivos en red (ON-NET) y fuera de red (OFF-NET).
- Componentes de Política (Policy Components): Son los elementos específicos de seguridad activados, como módulos antivirus, firewall, control de aplicaciones o inspección web.
- Lista de Gateway de Telemetría: Identifica los dispositivos FortiGate que reciben información de telemetría desde los endpoints para correlacionar eventos y mejorar la respuesta ante amenazas.
- Prioridad: Permite resolver conflictos de políticas cuando un endpoint pertenece a múltiples grupos o perfiles asignados.
- Estado (Enabled): Activa o desactiva la aplicación de la política sin eliminarla, permitiendo pruebas o pausas rápidas.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con múltiples versiones de FortiOS y FortiClient, aunque ciertas características avanzadas pueden depender de las versiones específicas. Generalmente, se recomienda utilizar FortiClient EMS con FortiOS 7.4.x,7.6.x o superior para aprovechar mejoras en la integración y telemetría. En cuanto a modelos, cualquier dispositivo FortiGate que actúe como gateway de telemetría debe tener compatibilidad con el módulo FortiClient Telemetry Gateway para asegurar el correcto enlace con EMS. También es importante validar la versión de FortiClient instalada en los endpoints para garantizar soporte completo de políticas y componentes.
Escenarios de uso recomendados
- Segmentación por ubicación: Aplicar políticas que reflejen riesgos diferenciados según el área física, como oficinas principales, sucursales o zonas públicas.
- Distinción ON-NET y OFF-NET: Adaptar la protección de endpoints según estén dentro de la red corporativa o en movilidad, con políticas específicas que mitiguen riesgos diferencialmente.
- Control granular para departamentos: Implementar reglas y perfiles personalizados por grupo funcional, minimizando el impacto en operaciones críticas y maximizando la seguridad para áreas sensibles.
- Respuesta integrada con FortiGate: Utilizar la telemetría para un análisis consolidado y creación de políticas dinámicas basadas en eventos detectados en la red y los endpoints.
Riesgos, errores frecuentes y cómo evitarlos
- Falta de actualización de perfiles: Utilizar perfiles obsoletos puede dejar vulnerabilidades sin parchear. Siempre mantener FortiClient y EMS actualizados.
- Conflictos de políticas por prioridad mal configurada: Un endpoint puede estar asignado a varios grupos; configurar prioridades claras evita aplicacioness inesperadas.
- Error en asignación de grupos: Asignar una política a un grupo incorrecto puede generar brechas o excesos de seguridad. Auditoría periódica ayuda a prevenir esto.
- Desincronización con gateways de telemetría: Fallos en comunicación entre EMS y FortiGate hacen perder visibilidad y control. Verificar conectividad TLS y versiones compatibles.
- No activar políticas: Configurar políticas sin habilitarlas no tiene efecto. Confirmar siempre el estado «Enabled».
Comandos de CLI útiles para diagnóstico
Ejemplo de configuración de una política básica en EMS CLI
config endpoint-control endpoint-policy
    edit "SF_general"
        set endpoint-group "All Groups/SF"
        set endpoint-profile "SF_general"
        set telemetry-gateway-list "FGT_SF_floor1"
        set priority 2
        set status enable
    next
end
Comandos de diagnóstico para verificar estado y asignaciones
diagnose endpoint-control policy list
diagnose endpoint-control endpoint list
diagnose endpoint-control event list
Estos comandos permiten consultar las políticas activas, endpoints gestionados y eventos reportados respectivamente. Al ejecutar diagnose endpoint-control policy list obtendremos un resumen de las políticas, su estado, grupos asociados y prioridades que facilitan la detección de configuraciones duplicadas o conflictos. La lista de endpoints muestra qué dispositivos están aplicando qué políticas y su estado de conexión. Los eventos permiten identificar incidentes o problemas de comunicación entre EMS y los endpoints.
Buenas prácticas y checklist final
- Documentar claramente la estructura de grupos y políticas para evitar solapamientos o confusión en la gestión.
- Establecer prioridades coherentes asignando niveles numéricos bajos a políticas de mayor importancia.
- Verificar periódicamente la comunicación entre EMS y gateways de telemetría mediante pruebas y logs.
- Actualizar regularmente perfiles de endpoint para incluir parches, definiciones y ajustes recomendados por Fortinet.
- Monitorizar uso y efectividad de políticas con reportes y análisis de telemetría.
- Implementar cambios primero en entornos de prueba o grupos pilotos para validar impacto antes de despliegue masivo.
- Habilitar y deshabilitar políticas de forma controlada para pruebas sin perder configuraciones guardadas.
- Auditar configuraciones de EMS para detectar políticas desactivadas o asignaciones incorrectas.