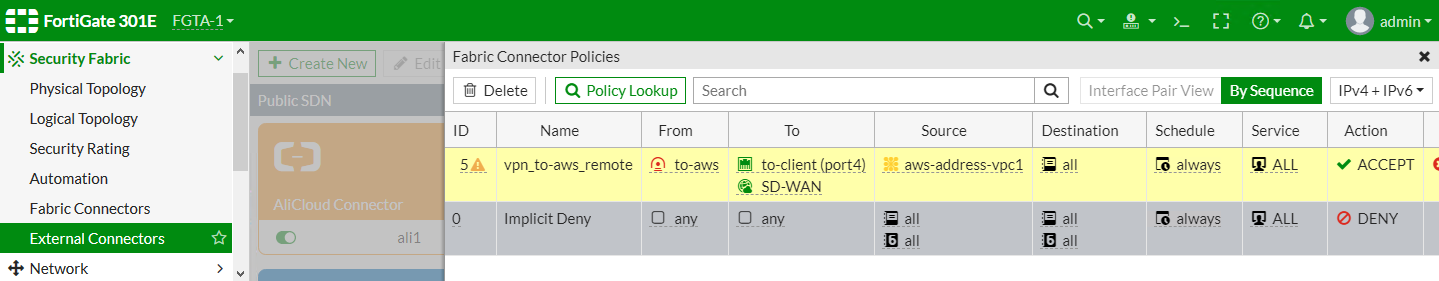
La configuración de políticas en Fabric Connectors en dispositivos FortiGate permite integrar y controlar el flujo de tráfico entre redes locales y servicios en la nube, como AWS, usando los servicios SD-WAN. Este tipo de políticas resuelve el problema de la gestión y segmentación del tráfico entre la red corporativa y entornos externos, facilitando un acceso seguro, controlado y eficiente desde la infraestructura local hacia servicios remotos.
Campos principales
Analizando la configuración de políticas en Fabric Connectors, es fundamental entender cada campo para saber su función y el impacto que tiene en el comportamiento del firewall.
- ID: Identificador único de la política. Es clave para referenciar la regla internamente y no debe duplicarse, ya que cada regla debe tener un ID exclusivo que determine su orden y prioridad.
- Name (Nombre): Nombre descriptivo de la política. Facilita la administración y comprensión de para qué sirve la regla; en este caso, por ejemplo, «vpn_to_aws_remote» indica una política orientada a comunicar la VPN con AWS de forma remota.
- From: Indica la interfaz o zona de origen del tráfico. Aquí aparece «to-aws» que puede representar una interfaz VPN o túnel hacia AWS.
- To: Define la interfaz o destino hacia donde se dirige el tráfico. Puede ser una interfaz LAN local, otro túnel o una zona especial; en este caso, «to-client (port4)» y «SD-WAN» reflejan que el destino son clientes internos a través de un puerto y el motor SD-WAN para balanceo o failover.
- Source (Fuente): Define las direcciones, rangos o grupos de IP de origen que pueden activar esta política. Aquí se utiliza «aws-address-vpc1», que probablemente es una dirección o grupo que representa la VPC de AWS vinculada.
- Destination (Destino): Direcciones destino permitidas para esta política. Se observa «all», por lo que no hay restricción específica y permite cualquier destino.
- Schedule (Horario): Establece la vigencia temporal de la regla. Está en «always», por lo que esta política está siempre activa sin limitación horaria.
- Service (Servicio): Lista los puertos y protocolos que permite la regla. Al poner «ALL», se aceptan todos los servicios, por lo tanto todo protocolo y puerto está permitido.
- Action (Acción): Define si el tráfico que coincide con la regla será aceptado o bloqueado. Aquí está en «ACCEPT», permitiendo el tráfico sin restricciones.
Compatibilidad de versiones y modelos
Las políticas configuradas en Fabric Connectors están disponibles en varias versiones modernas de FortiOS, comenzando desde versiones recomendadas como FortiOS 7.4.x,7.6.x en adelante, con mejoras importantes en 7.4.x,7.6.x, 7.0 y 7.2 para la integración SD-WAN y conexiones en la nube. Las implementaciones de Fabric Connectors y políticas específicas de integración con AWS requieren generalmente de versiones actualizadas para disponer de soporte completo a nuevos servicios y parámetros.
Estas funciones suelen estar presentes en modelos FortiGate de gama media y alta, especialmente aquellos destinados para entornos empresariales, sucursales y centros de datos. Equipos con recursos limitados o modelos muy antiguos pueden carecer de esta funcionalidad o mostrar una interfaz más simple sin soporte para Fabric Connectors o integración avanzada SD-WAN. También pueden existir cambios en la interfaz gráfica o en nombres de parámetros entre versiones, lo que requiere adaptación de scripts o configuraciones CLI al actualizar el firmware.
Escenarios de uso y recomendaciones
Un escenario típico para esta configuración es la conexión de una red corporativa a una nube pública como AWS, gestionando el acceso bajo políticas claras mediante Fabric Connectors. Por ejemplo, permitir tráfico entrante desde una VPN establecida hacia hosts internos, balanceado vía SD-WAN para optimizar el rendimiento y alta disponibilidad.
Una configuración incorrecta, como permitir servicios muy amplios o no restringir fuentes, puede exponer la red a accesos no autorizados o saturar enlaces con tráfico no deseado. Asimismo, no aplicar horarios o reglas específicas puede dificultar el cumplimiento de políticas de seguridad o el monitoreo adecuado del tráfico.
Fortinet recomienda siempre definir grupos y objetos para fuentes y destinos en lugar de usar «all», y limitar los servicios a solo los necesarios. También aconsejan activar logging para las políticas importantes y validar la configuración usando el modo diagnóstico y pruebas controladas para evitar interrupciones o brechas de seguridad.
Comandos de CLI útiles para diagnóstico
config firewall policy
Entrar a la configuración de políticas para ver, modificar o crear reglas.show firewall policy
Listar todas las políticas activas y comprobar sus parámetros.diagnose debug enableydiagnose debug application fwpolicy 7
Habilitar debug para la evaluación y aplicación de reglas de firewall, útil para detectar por qué una conexión fue aceptada o bloqueada.diagnose vpn tunnel list
Ver el estado de túneles VPN relacionados y verificar que las políticas coincidan con las interfaces y rutas esperadas.get firewall policy
Comando para obtener un resumen de políticas y sus prioridades.
Buenas prácticas de configuración
- Definir nombres descriptivos y únicos para cada política para facilitar gestión y auditoría.
- Utilizar objetos de direcciones y grupos para fuentes y destinos en lugar de «all» para mejorar el control y seguimiento.
- Limitar los servicios permitidos exclusivamente a los necesarios, evitando aperturas excesivas que representan riesgos.
- Configurar horarios para ciertas políticas cuando se requiera control temporal o cumplimiento de normativas.
- Activar logging y monitoreo de eventos para poder auditar accesos y detectar anomalías.
- Realizar pruebas con herramientas CLI y monitoreo activo antes de poner en producción la configuración.
- Mantener actualizada la versión de FortiOS para disponer de mejoras y corregir vulnerabilidades en funcionalidades relacionadas.