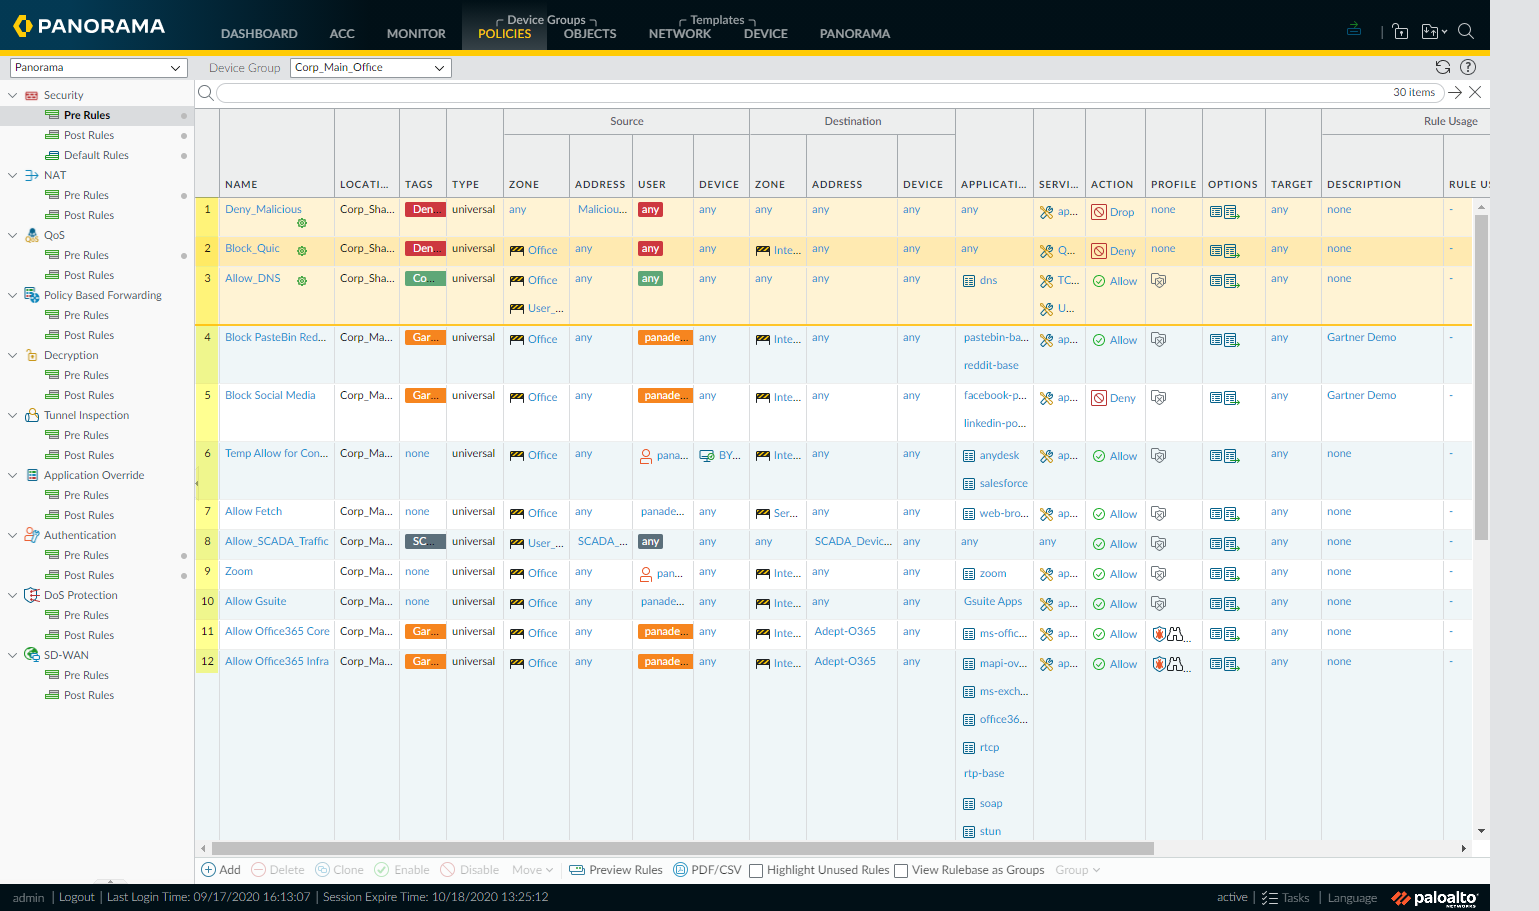
Las políticas de seguridad en dispositivos Palo Alto Networks representan un componente fundamental para la gestión y control del tráfico en una infraestructura de red. Estas reglas permiten definir el comportamiento de acceso entre zonas, usuarios, dispositivos y aplicaciones, garantizando la protección contra amenazas, la segmentación eficiente y el manejo adecuado del tráfico permitido o denegado. La configuración que se analiza aborda un conjunto de políticas orientadas a la segregación de tráfico, protección frente a amenazas específicas, y la habilitación controlada de aplicaciones críticas dentro de una red corporativa.
Campos principales
Cada regla dentro de una política de seguridad en Palo Alto Networks incluye varios campos esenciales que determinan su aplicabilidad y función:
- Nombre (Name): Identifica de forma única la regla para su referencia y administración. Ejemplos incluyen «Deny_Malicious», «Allow_DNS».
- Ubicación (Location): Determina el ámbito o dispositivo donde aplica la regla, como grupos de dispositivos o plantillas, en este caso «Corp_Main_Office» o «Corp_Shared».
- Etiquetas (Tags): Permiten clasificar reglas según políticas o categorías, como «Deny», «Corporate» o «Garner Demo», facilitando la gestión de conjuntos grandes.
- Tipo (Type): Define si la regla es universal o específica, afectando la forma en que se aplican en distintas áreas o dispositivos.
- Zona (Zone): Tanto en origen como destino, indica el segmento de red relevante, por ejemplo «Office», «Internet», «SCADA_Devices».
- Dirección (Address): Puede ser una dirección IP, rango o grupo predefinido que indica el origen o destino concreto del tráfico.
- Usuario (User): Restricción basada en identidad, utilizando integración con sistemas de autenticación para aplicar políticas por usuario o grupos.
- Dispositivo (Device): Permite asociar la regla a dispositivos específicos gestionados o identificados por el firewall.
- Aplicación (Application): Define las aplicaciones a las que se aplica la regla, usando la base de datos de aplicaciones de Palo Alto para control granular (p.ej., «dns», «facebook-base»).
- Servicio (Service): Especifica puertos o protocolos para afinar el control del tráfico.
- Acción (Action): Determina la acción a tomar sobre el tráfico coincidente: permitir (Allow), denegar (Deny), o bloquear (Drop).
- Perfil de seguridad (Profile): Asocia perfiles de seguridad para inspección, antivirus, filtrado web, entre otros.
- Opciones (Options): Ajustes adicionales para configuración avanzada de la regla.
- Objetivo (Target): Define dónde se aplican las políticas específicas, como en el firewall local u otros dispositivos.
- Descripción (Description): Comentarios explicativos sobre la función o propósito de la regla.
Compatibilidad de versiones y modelos
Las políticas de seguridad aquí descritas son compatibles con versiones actuales y algunas iteraciones recientes del Firewall Palo Alto Networks, incluyendo PAN-OS 8.0 en adelante, con mejoras substanciales en el manejo de aplicaciones, perfiles y visibilidad. Estas configuraciones aplican en modelos dentro de las familias PA-220 hasta PA-7000 Series, incluyendo equipos virtuales VM-Series, lo que permite flexibilidad en entornos físicos, virtualizados y en nube.
Limitaciones pueden surgir en modelos de hardware más antiguos o versiones de PAN-OS previas a 8.0, donde algunas aplicaciones, perfiles o características de usuario avanzado no están disponibles. Además, ciertas integraciones con servicios como User-ID pueden requerir versiones específicas para optimizar la identificación y control.
Escenarios de uso y recomendaciones
Este conjunto de políticas se orienta a redes corporativas que requieren control granular y protección proactiva. Por ejemplo, reglas como «Deny_Malicious» sirven para bloquear tráfico asociado a amenazas conocidas, mientras que «Allow_DNS» garantiza el funcionamiento correcto del DNS para la red. Bloqueos de redes sociales y plataformas como PasteBin responden a políticas de reducción de riesgo y pérdida de productividad.
Asimismo, reglas que permiten aplicaciones críticas como Office365 o Gsuite están diseñadas para mantener la operativa sin comprometer la seguridad, habilitando las funcionalidades pero monitorizando y filtrando ataques posibles. Es fundamental equilibrar restricciones con accesos necesarios para evitar interrupciones en el negocio.
Riesgos asociados a una configuración inapropiada incluyen la sobreexposición de servicios críticos, bloqueos innecesarios que afectan productividad, o brechas de seguridad por reglas permisivas o mal definidas. Se recomienda validar periódicamente las reglas con análisis de tráfico y logs para ajustar el nivel de control según cambien las necesidades.
Comandos de CLI útiles para diagnóstico
show running security-policy: Muestra las políticas de seguridad aplicadas.show security-policy hit-count: Permite identificar qué reglas están siendo usadas y su frecuencia.debug dataplane log ssl-decrypt on: Para diagnosticar problemas relacionados con la inspección SSL dentro de las reglas.test security-policy-match from: Simula una evaluación de paquete para confirmar qué regla aplicaría.to source destination protocol application port show counter global filter severity drop: Ayuda a identificar paquetes bloqueados y dificultad en el flujo.
Buenas prácticas de configuración
- Definir políticas claras y ordenadas siguiendo el principio de menor privilegio, evaluando cuidadosamente las reglas de permiso y denegación.
- Utilizar etiquetas para agrupar reglas similares y facilitar su mantenimiento, monitoreo y auditoría.
- Incluir perfiles de seguridad que complementen las políticas, como antivirus, anti-spyware y filtros URL, para refuerzo integral.
- Regularmente revisar logs y estadísticas para ajustar reglas basándose en el comportamiento real del tráfico y novedades de amenazas.
- Implementar segmentación por zonas y usuarios para minimizar el riesgo ante posibles brechas y limitar la superficie de ataque.
- Documentar cada regla con descripciones claras para mantener claridad y facilitar revisiones futuras tanto para equipos de seguridad como de operaciones.