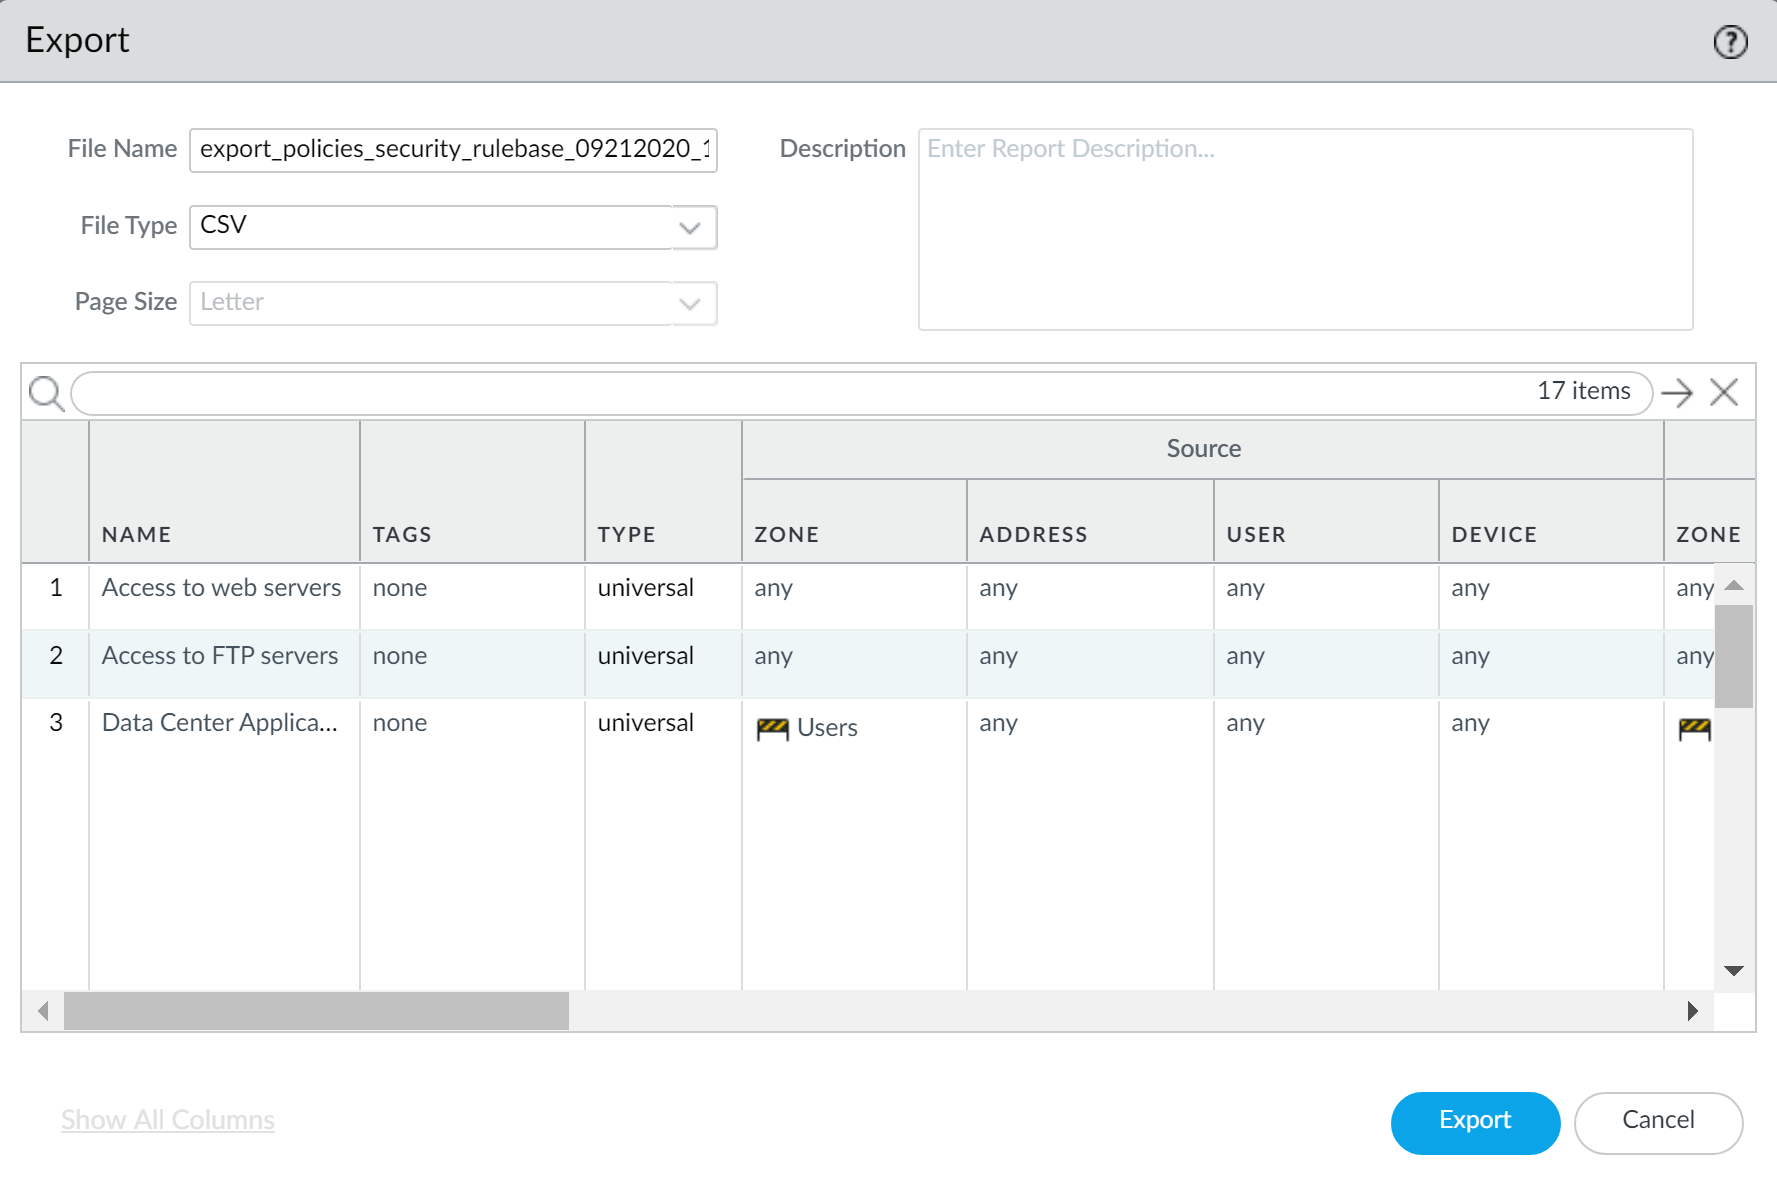
Las políticas de seguridad en un firewall Palo Alto Networks son uno de los elementos clave para definir el control y la segmentación del tráfico dentro de la red. Esta configuración permite determinar qué tráfico está permitido o bloqueado entre zonas, interfaces, usuarios o dispositivos específicos. Resolver problemas de conectividad, aplicar el principio de menor privilegio y monitorear el entorno son los objetivos fundamentales al administrar estas reglas. Entender cómo están definidas las políticas, qué campos se deben configurar y los escenarios de uso comunes ayuda a optimizar la seguridad sin afectar la operatividad.
Campos principales
Cada política de seguridad en un dispositivo Palo Alto Networks posee varios campos esenciales para su correcto funcionamiento:
- Nombre (Name): Identificador único de la regla que facilita su gestión y referencia.
- Tags: Etiquetas asociadas para facilitar la organización y búsqueda de políticas.
- Tipo (Type): En esta configuración aparece como «universal», indicando que la regla puede aplicar a nivel global dentro del contexto definido.
- Zona de origen (Zone): Define la zona donde se origina el tráfico. Puede ser «any» para indicar cualquier zona, o una zona específica creada previamente en el firewall.
- Dirección origen (Source Address): Puede ser específica o «any», determinando las direcciones IP de origen para las que la política será válida.
- Usuario (User): Define los usuarios o grupos con permisos para que el tráfico pase. «any» indica que aplica para todos los usuarios.
- Dispositivo (Device): Permite restringir la política a dispositivos específicos según su identidad, también puede ser «any» para todos.
- Zona destino (Destination Zone): Indica la zona destino del tráfico, crucial para segmentar y controlar flujos entre redes.
- Otros campos importantes no visibles aquí: Servicios, aplicaciones, acción (permitir/bloquear), perfiles de seguridad, logging, etc.
Compatibilidad de versiones y modelos
Las políticas de seguridad universales descritas son compatibles con versiones recientes del sistema operativo PAN-OS, generalmente a partir de la versión 8.0, donde se implementaron mejoras para la gestión unificada y reglas universales. Estas reglas se aplican a la mayoría de los modelos de Palo Alto Networks, incluyendo las series PA-200, PA-500, PA-8000 y las virtuales (VM-Series).
Sin embargo, las versiones muy antiguas (previas a 7.x) pueden tener limitaciones en la flexibilidad de políticas o en el uso de tipos universales. También, equipos con hardware muy básico pueden experimentar limitaciones en cuanto al número máximo de políticas o reglas complejas.
Escenarios de uso y recomendaciones
Las políticas con zonas «any» y direcciones «any» suelen usarse para escenarios de transparencia o reglas generales, pero representan riesgos si no se controlan adecuadamente porque pueden permitir acceso demasiado amplio. Idealmente, las reglas deben ser específicas para:
- Controlar acceso a servidores críticos como web y FTP, limitando a zonas y rangos IP específicos.
- Gestionar tráfico de centros de datos con segmentación por zonas y filtrado basado en identidad de usuario y dispositivo.
- Evitar reglas genéricas que permitan tráfico sin inspección, ya que pueden facilitar ataques o movimientos laterales.
El uso de reglas universales debe ir acompañado de un análisis de logs, perfiles de seguridad activos, y ajustes para minimizar el impacto en rendimiento y seguridad.
Comandos de CLI útiles para diagnóstico
Para diagnosticar y analizar políticas en Palo Alto Networks, estos comandos CLI son esenciales:
show running security-policy: Muestra todas las políticas de seguridad actualmente configuradas y activas.show running security-policy rule: Detalle específico de una política por nombre.test security-policy-match from: Prueba si un paquete hipotético coincide con alguna regla y cuál es la acción.to source destination protocol show log traffic: Consulta los logs de tráfico para verificar el comportamiento en tiempo real.debug dataplane packet-diag set capture onypacket-diag show: Para capturar paquetes y analizar paso a paso.
Buenas prácticas de configuración
Al configurar políticas de seguridad en Palo Alto Networks, es recomendable:
- Nombrar las reglas con convenciones claras y descriptivas para facilitar su gestión.
- Utilizar tags para agrupar reglas por función, proyecto o criticidad.
- Evitar el uso excesivo de «any» en zonas y direcciones para reducir la superficie de ataque.
- Implementar el principio de menor privilegio, permitiendo solo el tráfico necesario.
- Aplicar perfiles de seguridad (antivirus, IPS, filtrado de URL) en las reglas que aceptan tráfico para mayor protección.
- Monitorear logs y ajustar las reglas regularmente según la actividad y detección de amenazas.
- Realizar pruebas con comandos CLI para validar el comportamiento antes de aplicar cambios en producción.
Con estas prácticas, la gestión de políticas en Palo Alto Networks será más segura, eficiente y fácil de mantener, lo que repercutirá positivamente en la seguridad global de la red.