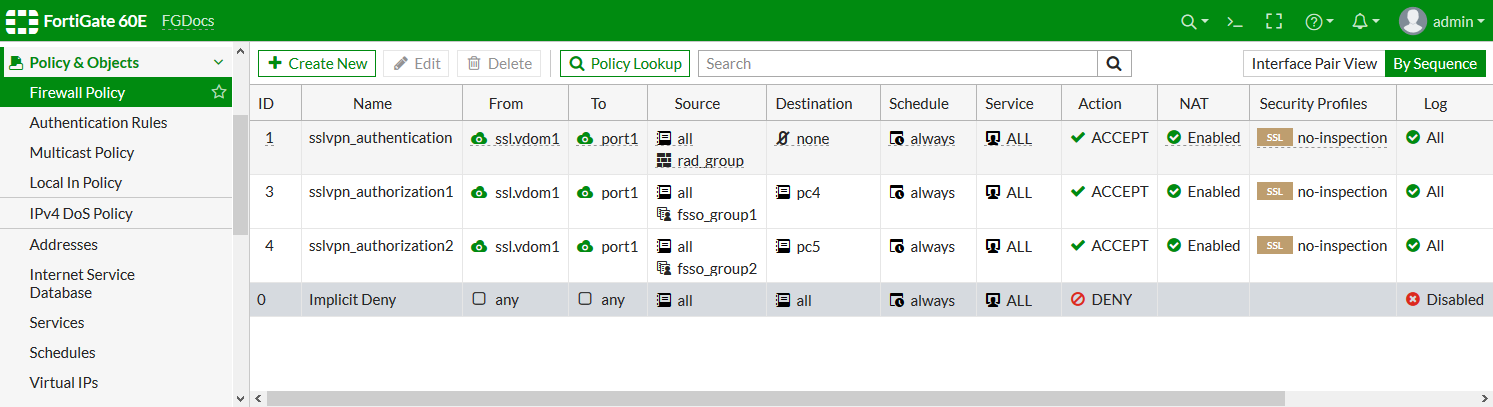
La configuración de políticas de firewall en FortiGate para SSLVPN permite gestionar y controlar el acceso remoto de usuarios a los recursos internos de una red corporativa. Estas políticas establecen las reglas que determinan qué tráfico se permite o se deniega entre interfaces virtuales y físicas, garantizando seguridad, segmentación y cumplimiento de normativas. En entornos que requieren acceso remoto seguro, como mediante SSLVPN, una configuración adecuada previene ataques, accesos no autorizados y asegura que solo usuarios y dispositivos autorizados accedan a los recursos específicos.
Campos principales
Cada política de firewall en FortiGate está compuesta por una serie de campos que definen su funcionamiento y alcance:
- ID: Identificador único que ordena las políticas y determina su prioridad en el procesamiento.
- Name: Nombre descriptivo para identificar la función o propósito de la política, como sslvpn_authentication o sslvpn_authorization1.
- From: Interfaz de origen o zona desde donde proviene el tráfico (en el caso presentado, ssl.vdom1 que indica tráfico desde la VPN SSL).
- To: Interfaz de destino o zona a donde se dirige el tráfico (por ejemplo, port1 hacia la red interna u otra zona).
- Source (Origen): Define los objetos o grupos de direcciones IP de origen del tráfico. Puede ser all para todos o grupos específicos como rad_group o fsso_group1 que identifican usuarios o equipos mediante autenticación y Single Sign-On.
- Destination (Destino): Objetos o direcciones IP de destino. Por ejemplo, none indica ningún destino específico, mientras pc4 y pc5 son endpoints específicos dentro de la red.
- Schedule (Horario): Define cuándo la política está activa, típicamente always para siempre activada.
- Service: Protocolo o conjunto de servicios permitidos. En esta configuración, ALL indica todo tipo de servicios o protocolos.
- Action: Acción definida para el tráfico que coincide: ACCEPT para permitir y DENY para bloquear.
- NAT: Si está habilitado, realiza traducción de direcciones IP; en accesos VPN es usualmente necesario para evitar conflictos en la red.
- Security Profiles: Aplicación de perfiles de seguridad como inspección SSL, antivirus o IPS. En este caso, se fuerza «no-inspection» para tráfico VPN, para evitar conflictos o problemas con cifrado SSL.
- Log: Configuración del registro de eventos que permite auditar accesos y detectar incidencias; aquí aparece con nivel «All» para registrar todo el tráfico.
Compatibilidad de versiones y modelos
La gestión de políticas de firewall para SSLVPN es una funcionalidad estándar en FortiOS, presente en diferentes versiones y modelos pero con ciertas variantes y limitaciones técnicas. Generalmente, esta funcionalidad se encuentra disponible desde FortiOS 5.x en adelante, con mejoras consolidadas en versiones 7.4.x,7.6.x, 7.4.x,7.6.x y más recientes como 7.0 y 7.2 donde se optimizan el manejo de grupos y perfiles de seguridad.
Los dispositivos que soportan esta clase de configuración suelen ser FortiGate de gama media o alta, que tienen capacidad suficiente para procesar cifrado SSL, gestionar usuarios mediante FSSO o RADIUS, y soportar altos volúmenes de conexiones simultáneas. Algunos modelos de la serie baja pueden tener limitaciones en el número de políticas o en funciones de inspección avanzada.
Es importante destacar que en versiones antiguas la interfaz gráfica podía denominarse y comportarse distinto, con campos renombrados o ausencia de integración directa con FSSO (Fortinet Single Sign-On). Además, la aplicación de perfiles de seguridad sobre tráfico VPN puede cambiar entre versiones debido a mejoras en el manejo de cifrado. Por tanto, es recomendable revisar notas de la versión específica y particularidades del modelo instalado para evitar funcionalidades faltantes o incompatibilidades.
Escenarios de uso y recomendaciones
Estas políticas se utilizan para controlar el acceso remoto SSLVPN de usuarios externos hacia redes internas con el máximo nivel de detalle, combinando autenticación mediante grupos RADIUS o FSSO y segmentación de destino. Un escenario común es el acceso de empleados en teletrabajo que deben llegar solo a sus PCs asignados o recursos autorizados, impidiendo accesos masivos o indebidos.
Si esta configuración se realiza incorrectamente, por ejemplo, permitiendo orígenes demasiado amplios o sin definir correctamente el destino, se expone la red a riesgos graves. Un mal uso del NAT puede provocar conflictos de IP, y no activar los logs dificulta la trazabilidad de incidentes. Asimismo, habilitar perfiles de seguridad complejos sin la configuración adecuada puede bloquear el tráfico SSLVPN por interferencias con el cifrado.
Fortinet recomienda aplicar políticas explícitas, limitar el rango de usuarios y destinos, mantener logs activos para auditoría, y probar que la política coincida con los perfiles de autenticación configurados. También sugiere usar perfiles de seguridad mínimos o «no inspection» en tráfico VPN para evitar problemas, salvo que se cuente con hardware adecuado y configuraciones avanzadas que permitan inspección SSL sin afectar la experiencia de usuario.
Comandos de CLI útiles para diagnóstico
diagnose debug enable: Activa el modo debug para ver procesos internos del firewall.diagnose debug application sslvpn -1: Ver logs detallados del servicio SSLVPN para identificar problemas de autenticación o conexión.show firewall policy: Muestra la lista completa de políticas configuradas y sus parámetros.diagnose firewall iprope lookup: Simula el path que tomaría un paquete para diagnosticar qué política aplica.tcp get log firewall: Revisa los logs activos que afectan al tráfico filtrado por políticas.
Buenas prácticas de configuración
- Definir nombres descriptivos en cada política para facilitar gestión y auditoría.
- Restringir las fuentes (Source) y destinos (Destination) a mínimo necesario para reducir superficie de ataque.
- Habilitar siempre el registro (log) para tener evidencia en caso de incidentes.
- Utilizar grupos de usuarios con autenticación centralizada (RADIUS/FSSO) para simplificar la administración.
- Aplicar NAT solo si es necesario y entender su impacto en la red para evitar duplicidad o conflictos de IP.
- Evitar aplicar perfiles de seguridad que inspeccionen SSLVPN sin una configuración especializada adecuada.
- Ordenar las políticas correctamente, recordando que FortiGate procesa las reglas de arriba hacia abajo y la primera que coincide es la que se aplica.
- No olvidar incluir una política de «Implicit Deny» para denegar todo lo que no esté permitido explícitamente.