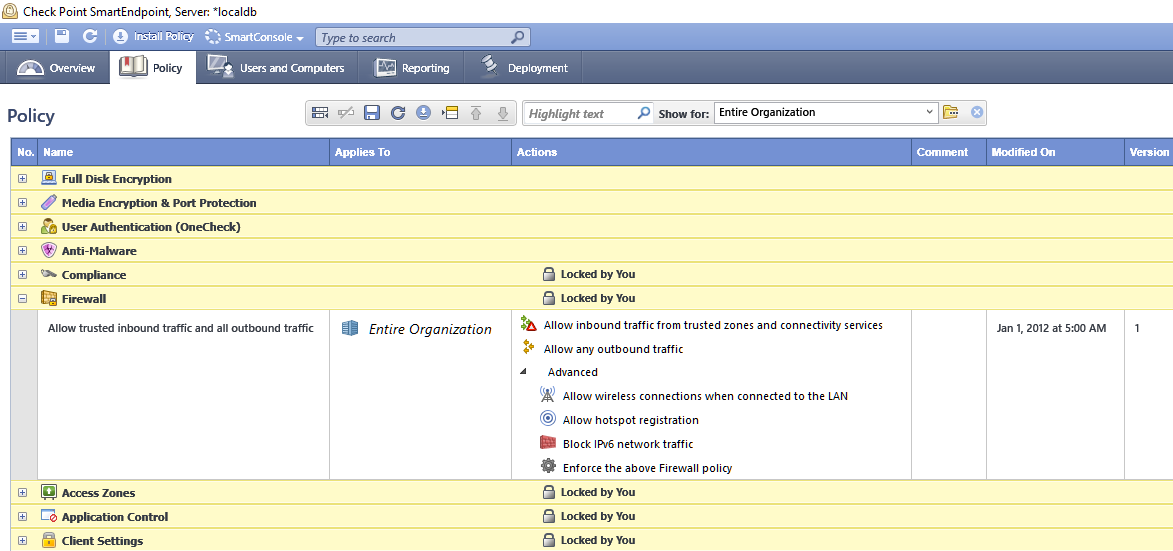
En entornos de seguridad corporativa, la correcta configuración de políticas de firewall es esencial para proteger los recursos y garantizar la continuidad del negocio. La configuración mostrada corresponde a una política de Check Point SmartEndpoint que se encarga de gestionar el tráfico de red, tanto entrante como saliente, para una organización completa. Este tipo de configuración resuelve el problema clásico de definir qué tráfico es confiable y autorizado dentro de una red, permitiendo a la vez conexiones seguras y bloqueando amenazas específicas como el tráfico IPv6 no deseado.
Campos principales
- Nombre de la política: «Full Disk Encryption», «Media Encryption & Port Protection», «User Authentication (OneCheck)», «Anti-Malware», «Compliance», entre otras, muestran módulos o capas adicionales de seguridad que complementan la política de firewall principal.
- Nombre de la regla principal: «Allow trusted inbound traffic and all outbound traffic», describe el propósito: permitir tráfico entrante desde zonas confiables y todo el tráfico saliente.
- Aplica a: Entire Organization. La política está destinada a aplicar de forma global sobre toda la organización, lo que simplifica el manejo pero requiere atención en tipos de tráfico diferenciados.
- Acciones:
- Permitir tráfico entrante desde zonas confiables y servicios de conectividad.
- Permitir todo el tráfico saliente, lo que facilita la comunicación de los usuarios y servicios hacia el exterior.
- Opciones avanzadas:
- Permitir conexiones inalámbricas cuando se conectan a la LAN: importante para entornos donde la movilidad es requerida.
- Permitir registro en hotspots: indica flexibilidad para usuarios que se autentican en redes públicas controladas.
- Bloquear tráfico IPv6: esta medida puede deberse a políticas corporativas o limitaciones técnicas que exigen el bloqueo de IPv6 para evitar vectores no controlados.
- Aplicar estrictamente esta política de firewall para evitar reglas contradictorias.
- Bloqueos: Algunas secciones están bloqueadas por el administrador, lo que implica que requieren permisos especiales para modificaciones y aseguran integridad de la configuración.
Compatibilidad de versiones y modelos
Las políticas de firewall descritas son propias de la plataforma Check Point SmartEndpoint, utilizada generalmente en entornos gestionados por el software SmartConsole y asociados a la arquitectura de seguridad de Check Point FW-1 (Firewall-1) y sus versiones compatibles con Endpoint Security.
Esta configuración es típica en versiones de firmware y software a partir de R70 en adelante, dado que versiones anteriores manejaban configuraciones y módulos con estructuras diferentes. Modelos de gateways Check Point como la serie 14000, 23000, y la serie 15000 Enterprise Appliances soportan este tipo de políticas con SmartEndpoint, así como instalaciones virtualizadas sobre Check Point Security Management Servers.
Limitaciones reales incluyen la gestión de tráfico IPv6, donde se observa bloqueo, que puede estar motivado por ausencia de soporte completo o control limitado de este protocolo en versiones previas o modelos específicos. El uso de módulos complementarios (Anti-Malware, Compliance) requiere que el software y hardware soporte las integraciones correspondientes.
Escenarios de uso y recomendaciones
Este tipo de política es ideal para organizaciones que desean un entorno seguro con un control eficiente y centralizado del tráfico entrante y saliente, privilegiando la comunicación libre hacia el exterior mientras restringen posibles ataques o accesos no deseados desde redes externas.
Se recomienda en empresas con políticas firmes sobre gestión de acceso inalámbrico y uso de hotspots controlados, donde usuarios puedan requerir movilidad sin comprometer la seguridad interna. El bloqueo de tráfico IPv6 implica que el administrador debe evaluar su uso en la red y, en caso de necesitar soporte, adaptar la política o actualizar firmware.
Los riesgos incluyen la configuración demasiado permisiva del tráfico saliente, que si no se complementa con controles de aplicaciones o inspecciones profundizadas, pueden permitir fugas de datos o comunicación con servidores maliciosos. Además, la permisividad de conexiones inalámbricas puede abrir vectores de ataque si no se acompaña con autenticación y cifrado adecuados.
Comandos de CLI útiles para diagnóstico
fw stat: muestra el estado actual del firewall, útil para verificar que la política está activa.fw ctl pstat: proporciona estadísticas detalladas de las reglas y conexiones aplicadas.fw ctl get int: muestra interfaces y su estado, utilizado para verificar si las conexiones inalámbricas están detectadas correctamente.cplic print: verifica el estado de las licencias, necesario para módulos como Anti-Malware y Compliance.fw monitor: para captura y análisis detallado en tiempo real del tráfico que atraviesa el firewall.fwaccel stat: útil si se dispone de aceleración por software para saber si está optimizada la inspección del tráfico.
Buenas prácticas de configuración
- Definir claramente las zonas confiables e incluir sólo el tráfico estrictamente necesario para minimizar la exposición.
- Implementar controles complementarios como inspección de aplicaciones y Anti-Malware para el tráfico saliente permitido.
- Actualizar regularmente firmware y SmartConsole para aprovechar mejoras en soporte IPv6 y nuevas funcionalidades.
- Documentar cada regla con comentarios claros para facilitar auditorías y mantenimientos futuros.
- Realizar pruebas en un entorno controlado antes de aplicar cambios a producción para evitar problemas de conectividad.
- Monitorear logs y alertas que permitan detectar comportamientos anómalos o intentos de acceso no autorizados.
- Utilizar el bloqueo de tráfico IPv6 sólo si se está seguro de que no afectará operaciones internas, actualizando la política conforme se implemente IPv6.