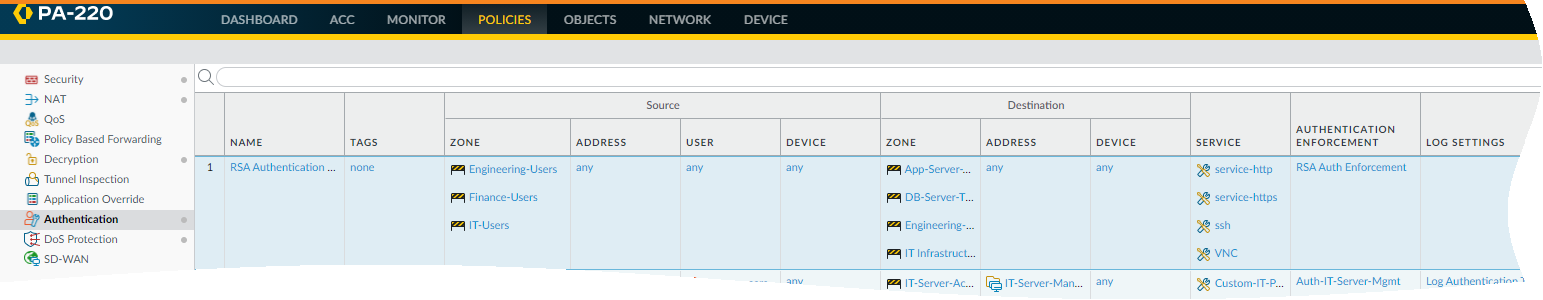
La configuración de políticas de autenticación en un firewall Palo Alto Networks PA-220 es fundamental para controlar el acceso seguro a diferentes recursos y servicios dentro de una red empresarial. Estas políticas definen qué usuarios o grupos de usuarios pueden acceder a determinados segmentos de la red o aplicaciones, aplicando mecanismos de autenticación robustos, como RSA Authentication Manager. Este tipo de configuración ayuda a mitigar riesgos asociados al acceso no autorizado, garantiza el cumplimiento de normativas y fortalece la postura de seguridad de la infraestructura TI.
Campos principales
Cada política de autenticación en Palo Alto Networks se compone de varios campos esenciales que permiten definir con precisión el control de acceso:
- Nombre (NAME): Identificador único de la política, en este caso «RSA Authentication» denota que la política está basada en autenticación RSA.
- Tags: Etiquetas opcionales para organizar o agrupar políticas de forma más práctica.
- Zona de origen (Source Zone): Define las zonas de seguridad donde residen los clientes que intentan acceder, por ejemplo, «Engineering-Users», «Finance-Users» y «IT-Users».
- Dirección de origen (Source Address): Puede estar en blanco o contener rangos IP específicos desde donde se permiten o deniegan accesos.
- Usuario (User): Especifica a qué usuarios o grupos aplica la política; en esta configuración aparece como «any» para abarcar a todos los usuarios de las zonas definidas.
- Dispositivo de origen (Device): Opcional para delimitar acceso desde dispositivos específicos; aquí es «any».
- Zona de destino (Destination Zone): Define las zonas donde se encuentran los recursos accedidos, como servidores de aplicaciones «App-Server-T», bases de datos «DB-Server-T» o infraestructura TI.
- Dirección de destino (Destination Address): Direcciones IP o rangos de los recursos situados en las zonas destino, permitiendo segmentar el acceso.
- Dispositivo de destino (Destination Device): Puede delimitarse a dispositivos concretos; en esta configuración es «any» para todos.
- Servicio (Service): Define los protocolos y puertos permitidos que soportan la conexión, por ejemplo, HTTP, HTTPS, SSH, VNC o puertos personalizados.
- Aplicación de autenticación (Authentication Enforcement): Apunta al perfil o mecanismo que fuerza la autenticación, aquí usando «RSA Auth Enforcement», que configura la integración con RSA SecurID.
- Configuración de logs (Log Settings): Especifica el nivel y el tipo de eventos que serán registrados para auditoría y monitoreo de accesos.
Compatibilidad de versiones y modelos
Esta configuración es compatible con la mayoría de las versiones modernas del PAN-OS, el sistema operativo de Palo Alto Networks, incluyendo versiones 8.x, 9.x y superiores, donde se ha mejorado continuamente la gestión de usuarios y autenticación integrada. El modelo PA-220, siendo un firewall de la serie PA de nivel de entrada para pequeñas y medianas empresas, soporta plenamente estas funciones de autenticación basada en políticas.
Es aplicable principalmente en la familia PA-200, pero también en todas las plataformas que ejecutan PAN-OS con características de autenticación, incluidas las series PA-3000, PA-5000 y PA-7000. Sin embargo, es importante validar la versión específica porque características avanzadas de autenticación pueden requerir actualizaciones recientes del firmware.
Limitaciones reales incluyen el soporte para ciertos métodos de autenticación más modernos o externos, que pueden requerir licencias adicionales o integraciones específicas con servidores RADIUS, LDAP o SAML. Asimismo, el rendimiento y la capacidad del modelo PA-220 deben tenerse en cuenta si se maneja gran volumen de autenticaciones simultáneas.
Escenarios de uso y recomendaciones
Este tipo de política es ideal para ambientes donde es necesario un control granular del acceso a la red corporativa, separando a los usuarios por departamentos o roles mediante zonas, y garantizando que solo usuarios autenticados mediante RSA o mecanismos similares puedan alcanzar aplicaciones críticas. Por ejemplo, acceso administrativo a servidores IT o sistemas financieros donde la protección extra de autenticación multifactor es requisito.
Los riesgos de no implementar políticas adecuadas incluyen accesos no autorizados, ataques internos o externos y posibles brechas de datos. Por ello, se recomienda complementar esta configuración con registros de acceso detallados, revisiones periódicas y pruebas de funcionamiento de la autenticación externa para evitar fallos en la validación de identidad.
Comandos de CLI útiles para diagnóstico
show authentication session all: Permite ver sesiones activas de autenticación y su estado.debug authentication on: Habilita el modo debug para eventos relacionados con la autenticación, útil para resolver problemas.show user user-id-agent state: Consulta el estado del agente de identificación de usuario, importante para confirmar la correcta integración.show log system direction equal backward: Consulta logs para analizar problemas recientes o intentos fallidos de autenticación.test authentication profile: Permite probar la autenticación contra un perfil configurado sin afectar tráfico real.
Buenas prácticas de configuración
- Definir zonas de seguridad claras y coherentes que reflejen la estructura organizacional y roles de usuario.
- Utilizar mecanismos de autenticación multifactor siempre que sea posible para aumentar la seguridad.
- Limitar los servicios permitidos en la política solo a los estrictamente necesarios para minimizar la superficie de ataque.
- Configurar registros de auditoría completos para monitorear accesos y detectar anomalías.
- Realizar pruebas periódicas de las políticas y el funcionamiento del mecanismo de autenticación para asegurar continuidad operacional.
- Actualizar regularmente el PAN-OS para disponer de mejoras y parches de seguridad relacionados con autenticación.
- Documentar y versionar las políticas aplicadas para facilitar la gestión y auditorías internas.