Contexto y objetivo de la configuración
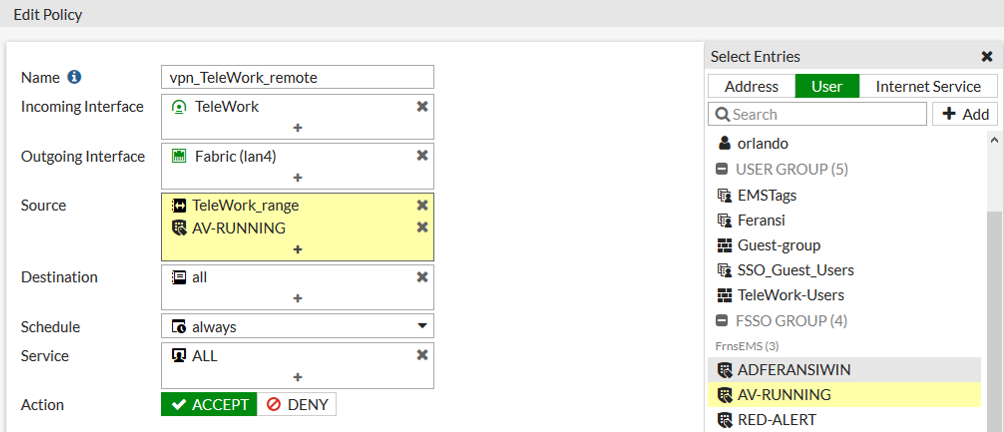
El propósito principal de la política de seguridad denominada vpn_TeleWork_remote es permitir el acceso seguro y controlado desde un segmento remoto (TeleWork) hacia la red interna corporativa (Fabric – lan4). Esta configuración está orientada a facilitar la conectividad de usuarios remotos mediante VPN con parámetros específicos de origen, destino y servicios, garantizando que el tráfico cumpla las políticas definidas y que se mantenga la integridad y confidencialidad en la comunicación.
Arquitectura y flujo de tráfico
Esta política se inserta en una estructura donde la interfaz de entrada es TeleWork, presumiblemente una interfaz VPN que representa a usuarios remotos. El tráfico que llega a través de esta interfaz es inspeccionado y verificado frente a las listas de objetos y grupos configurados antes de ser enviado a la interfaz de salida Fabric (lan4), que representa la red interna o un segmento protegido.
El flujo típicamente sigue esta ruta: el usuario remoto conecta mediante VPN, origina tráfico que es clasificado por el firewall según las IPs o usuarios en el grupo de origen (TeleWork_range y AV-RUNNING), y si cumple la política se acepta hacia cualquier destino (all) y servicio (ALL), bajo el horario marcado como always.
Campos principales y parámetros críticos
- Incoming Interface: TeleWork – indica entrada por la VPN remota.
- Outgoing Interface: Fabric (lan4) – salida hacia la red interna.
- Source: contiene dos objetos: TeleWork_range (probablemente un rango IP o grupo para usuarios remotos) y AV-RUNNING (posible grupo de usuarios autenticados o protegidos con antivirus activo).
- Destination: configurado en all, permitiendo cualquier destino dentro de la red interna.
- Schedule: always, la política está activa de forma continua.
- Service: ALL, se permite todo tipo de servicio/protocolo en esta política.
- Action: ACCEPT, tráfico que coincida con esta regla será permitido.
Compatibilidad de versiones y modelos
Esta configuración es compatible con la mayoría de los dispositivos FortiGate que ejecutan FortiOS 6.0 en adelante, tanto en modelos físicos (como FortiGate 60F, 100F, 300E,F,G) como en instancias virtuales. Las funcionalidades de políticas con múltiples objetos en fuente y las integraciones con grupos de usuarios y etiquetas están presentes a partir de FortiOS 7.4.x,7.6.x, lo que garantiza flexibilidad para manejar usuarios autenticados y rangos IP combinados.
Escenarios de uso recomendados
- Acceso remoto mediante VPN para teletrabajadores que requieran acceso integral a la red interna.
- Configuraciones con control avanzado de acceso combinando rangos IP y grupo de usuarios autenticados (por ejemplo, usuarios con antivirus activo).
- Entornos que requieren políticas granulares combinando interfaces específicas y usuarios identificados para reforzar la seguridad.
- Situaciones donde se busca máxima flexibilidad en servicios y destinos permitidos para usuarios remotos verificados.
Riesgos, errores frecuentes y cómo evitarlos
- Configuración demasiado permisiva: Permitir servicio ALL junto con destino all puede incrementar la superficie de ataque si los grupos de origen no están bien controlados. Es recomendable revisar que TeleWork_range y AV-RUNNING contengan solo usuarios confiables.
- Falta de segmentación: La ausencia de segmentación extra podría permitir accesos no deseados, es recomendable aplicar políticas más específicas para ciertos servicios cuando sea posible.
- Errores en la identificación de usuarios o grupo: Si el grupo AV-RUNNING no se mantiene actualizado o no refleja correctamente los usuarios protegidos, la política puede dejar pasar tráfico no seguro.
- Conflictos con otras políticas: El orden en la tabla de políticas es crucial. Asegurarse que esta política no es sobrepasada ni afectada por reglas anteriores que puedan bloquear o modificar su comportamiento.
Comandos de CLI útiles para diagnóstico
config firewall policy
    edit
        set name "vpn_TeleWork_remote"
        set srcintf "TeleWork"
        set dstintf "Fabric"
        set srcaddr "TeleWork_range" "AV-RUNNING"
        set dstaddr "all"
        set schedule "always"
        set service "ALL"
        set action accept
        set logtraffic all
    next
end
diagnose firewall iprope lookup index
diagnose debug enable
 diagnose debug application ike -1
 diagnose debug application sslvpn -1
 diagnose firewall policy list
El bloque de configuración muestra cómo se establece la política por CLI con los parámetros indicados en GUI, asegurando definición exacta de interfaces, objetos de origen, destino, servicio, acción y registro de tráfico para auditoría.
Los comandos de diagnóstico permiten buscar qué política está aplicando el firewall para un flujo específico (iprope lookup), activar debug para analizar los túneles IKE o SSLVPN, y listar políticas activas y su configuración. Estos comandos son esenciales para detectar pasos donde una conexión puede ser bloqueada o alterada.
Buenas prácticas y checklist final
- Definir claramente los grupos de usuarios y direcciones IP para limitar el origen permitido.
- Evitar usar ALL de manera indiscriminada en servicios y destinos, prefiriendo crear servicios específicos.
- Activar el registro de tráfico (logtraffic all) para auditar accesos remotos y detectar anomalías.
- Verificar la correcta actualización y sincronización de grupos de usuarios (por ejemplo, antivirus, autenticación).
- Revisar el orden de la política en la tabla para evitar que reglas más amplias bloqueen esta política o viceversa.
- Usar diagnósticos de firewall y debug para validar y solucionar problemas con las políticas y túneles VPN.
- Aplicar reglas de segmentación adicionales si el entorno lo requiere, para limitar el acceso según necesidades específicas.