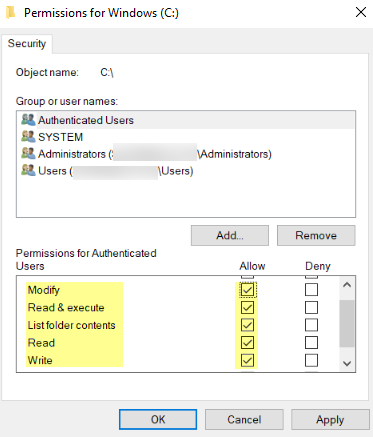
La configuración de permisos en dispositivos Palo Alto Networks es fundamental para gestionar el acceso y la seguridad dentro de una red corporativa. Este tipo de configuración permite definir qué usuarios o grupos tienen autorización para interactuar con recursos específicos, asegurando que sólo actores legítimos ejecuten acciones autorizadas, y reduciendo el riesgo de accesos indebidos o modificación no controlada de recursos críticos.
Campos principales
- Group or user names: Indica los usuarios o grupos a los que se les asignan los permisos configurados. En Palo Alto, estos pueden mapearse a objetos de usuarios integrados en el sistema o vinculados a servicios de autenticación externos como LDAP o Active Directory.
- Allow/Deny: Define si el permiso para la acción específica está otorgado o denegado. Usar estas opciones correctamente es clave para evitar brechas de seguridad o bloqueos innecesarios.
- Permisos específicos: Son las acciones permitidas o negadas, tales como modificar, ejecutar, listar contenido, leer y escribir. En Palo Alto Networks, esto se refleja en perfiles y políticas, donde se asignan derechos detallados para diferentes funciones.
Compatibilidad de versiones y modelos
La gestión de permisos y el control de acceso en Palo Alto Networks se maneja principalmente a través de PAN-OS, el sistema operativo de estos dispositivos. Las versiones desde PAN-OS 8.0 en adelante presentan mejoras notables en control de usuarios y granularidad de permisos.
Estos controles aplican para las familias de firewall PA-220, PA-800, PA-3200, PA-5200 y PA-7000, entre otras. Sin embargo, ciertas características avanzadas de control de usuarios y permisos requieren PAN-OS 9.0 o superior para su correcta implementación.
Una limitación importante es que el control directo a archivos o carpetas en sistemas finales debe integrarse vía módulos externos o con sistemas de gestión complementarios, ya que el firewall Palo Alto gestiona principalmente tráfico y políticas de acceso a nivel de red involucrando usuarios, no los sistemas de archivos internos.
Escenarios de uso y recomendaciones
Este tipo de configuración es especialmente útil para controlar accesos en ambientes corporativos donde los usuarios autentificados requieren distintos niveles de permiso para acceder a aplicaciones, servidores o servicios específicos. Por ejemplo, se puede limitar la capacidad de ciertos usuarios para modificar configuraciones o acceder a recursos sensibles, minimizando riesgos de fuga de datos o cambios accidentales.
Además, configurar correctamente la denegación evita ataques internos y accidentales. El establecer permisos basados en roles o grupos simplifica la administración y mejora la seguridad global.
Es vital auditar regularmente estas configuraciones para detectar permisos excesivos y garantizar que sólo usuarios autorizados tengan acceso a operaciones críticas.
Comandos de CLI útiles para diagnóstico
show user group-membership: Visualiza los usuarios dentro de grupos para verificar asignación correcta.show running resource-monitor: Permite observar el uso de recursos y detectar actividades sospechosas.show system logs: Revisión de logs del sistema para detectar eventos relacionados con acceso y permisos.debug user-id log: Activa logs detallados para seguimiento de identificación de usuarios en las políticas.show config running: Permite verificar la configuración activa, incluyendo reglas de acceso y perfiles de usuario.
Buenas prácticas de configuración
- Definir roles y grupos con permisos mínimos necesarios (principio de menor privilegio).
- Utilizar integración con LDAP o Active Directory para manejar usuarios y permisos de forma centralizada.
- Implementar políticas de acceso basadas en identidad para filtrar tráfico de forma granular.
- Monitorear y revisar periódicamente los logs y configuración para detectar anomalías o excesos en privilegios.
- Probar cambios en entornos controlados antes de aplicar en producción para minimizar impactos.
- Configurar alertas para eventos críticos relacionados con modificaciones a permisos o accesos no autorizados.