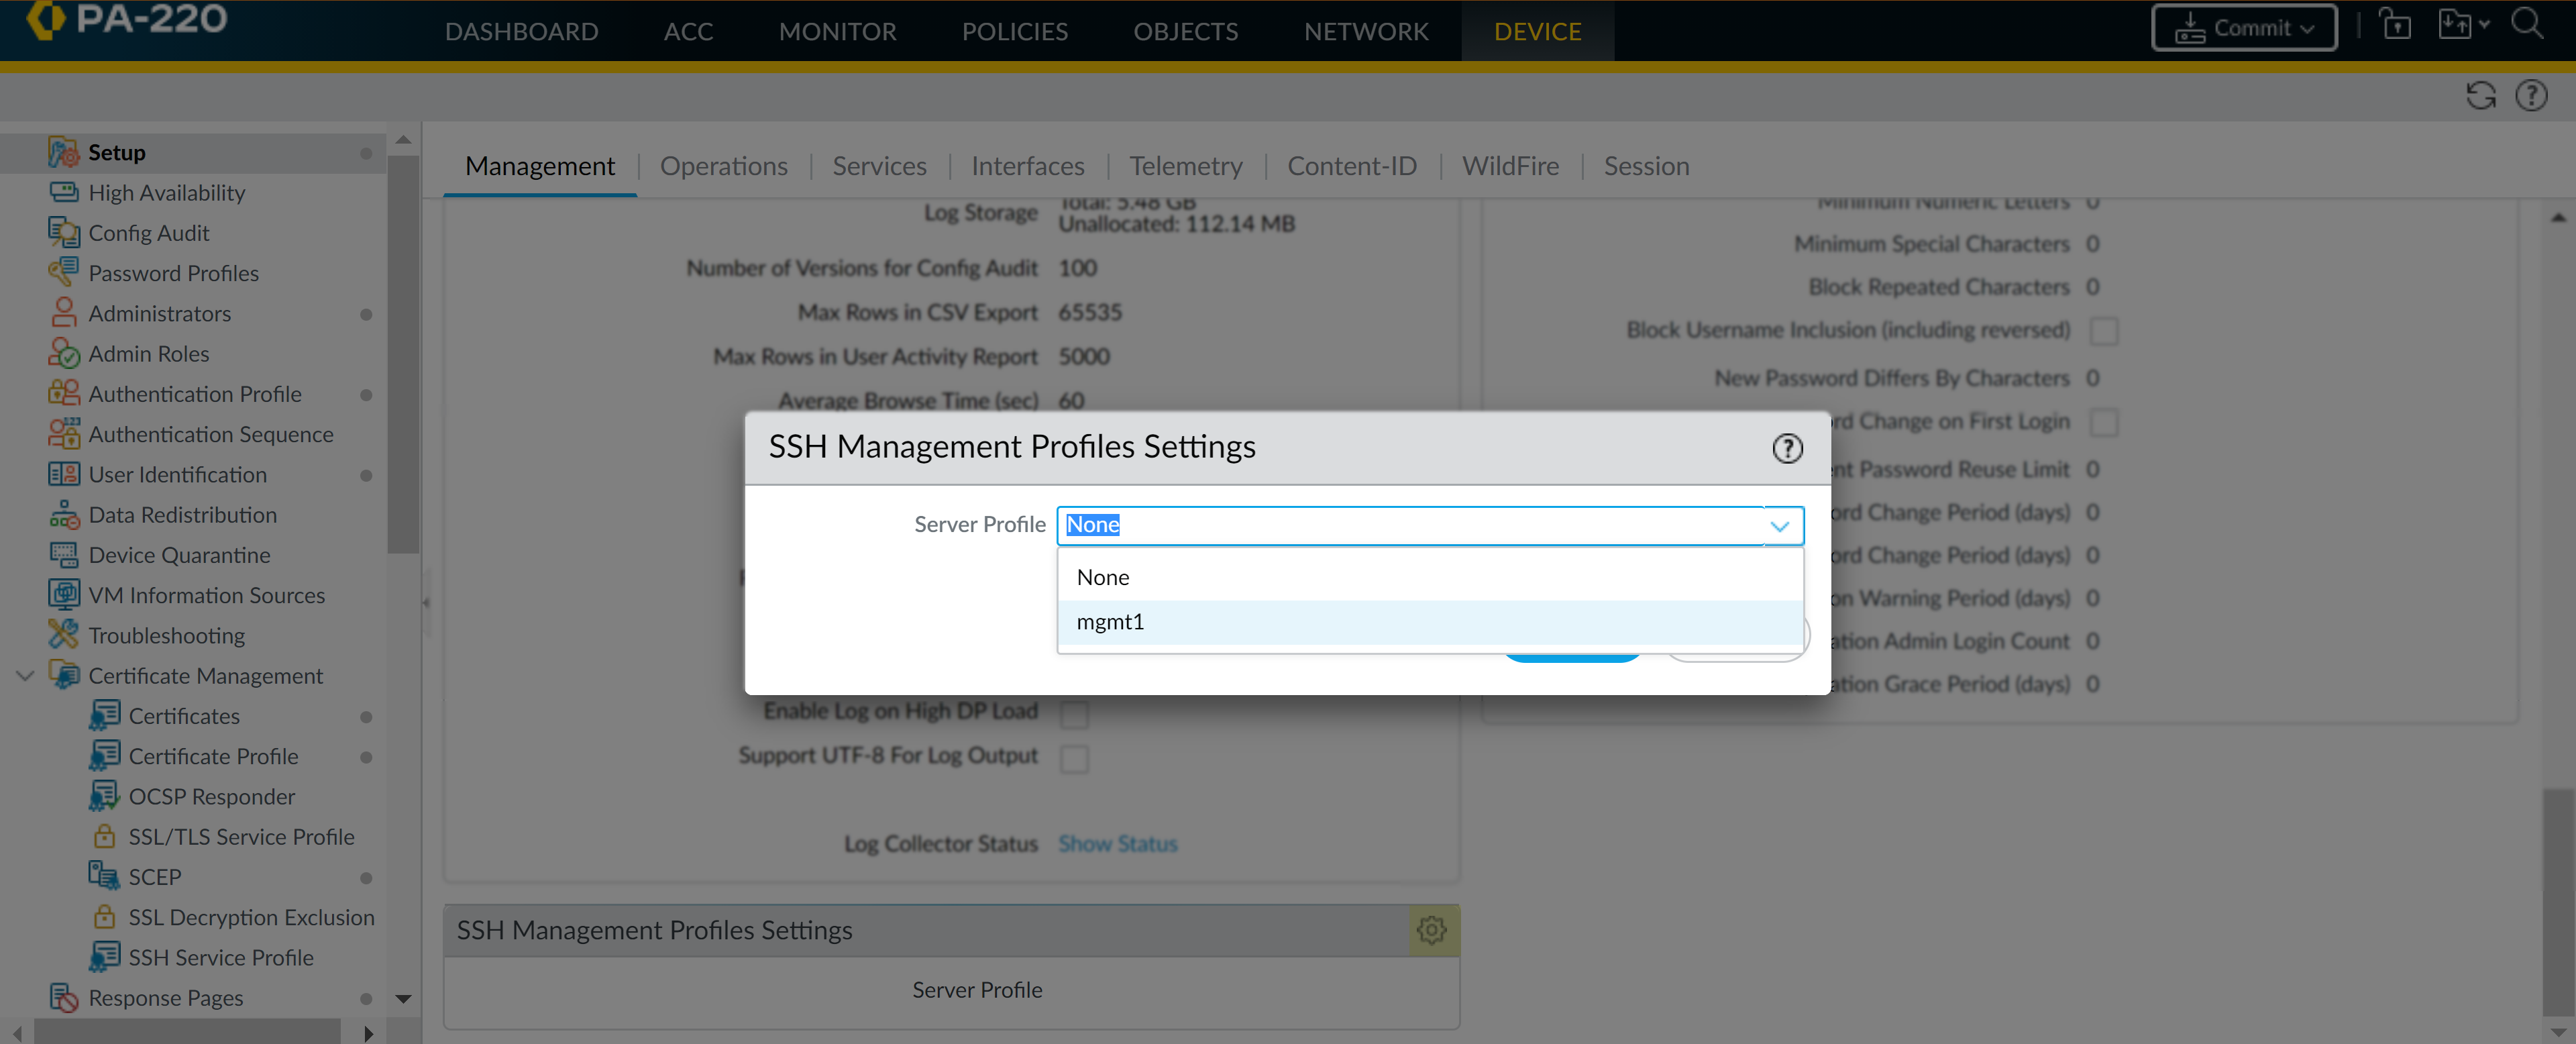
En los dispositivos Palo Alto Networks, la configuración de perfiles de gestión SSH permite controlar de forma segura las conexiones administrativas mediante SSH. Esta funcionalidad es fundamental para garantizar que el acceso remoto al dispositivo esté autenticado y cifrado según políticas específicas, mitigando riesgos de accesos no autorizados y ataques de fuerza bruta sobre la interfaz de gestión. La opción de asignar un perfil de servidor SSH optimiza el control sobre cómo el firewall acepta y maneja las sesiones SSH entrantes para tareas administrativas.
Campos principales
- Server Profile: Permite seleccionar un perfil que define las políticas y parámetros específicos para la conexión SSH de gestión. Puede estar configurado con certificados, algoritmos permitidos, tiempos de espera y políticas de autenticación. La selección de un perfil adecuado es clave para establecer una conexión SSH segura y personalizada a cada entorno.
Compatibilidad de versiones y modelos
Esta funcionalidad de perfiles de gestión SSH está disponible en las plataformas Palo Alto Networks desde versiones de PAN-OS 7.0 en adelante. Se utiliza principalmente en modelos de firewall de la serie PA-200, PA-220, PA-800, PA-3200, PA-5200 y PA-7000, cubriendo tanto dispositivos para pymes como para grandes empresas. Sin embargo, en versiones más antiguas o modelos muy básicos podría no encontrarse este nivel de granularidad para perfiles SSH, y la configuración estaría más limitada a opciones globales.
Escenarios de uso y recomendaciones
Este perfil es ideal en entornos donde múltiples administradores requieren acceso SSH controlado hacia el firewall. Por ejemplo, en redes corporativas con normas de cumplimiento, donde es necesario definir certificados específicos para autenticación de usuario y restringir ciertos algoritmos criptográficos por seguridad. Además, elegir adecuadamente el perfil ayuda a prevenir ataques de fuerza bruta y acceso no deseado si se configura conjuntamente con políticas de seguridad de acceso y limitaciones de IP.
No usar perfiles o dejar la opción en “None” puede exponer el dispositivo a vulnerabilidades, ya que la gestión SSH puede quedar sin controles ni autenticación avanzada. También debe combinarse con el uso correcto de cuentas de administrador y control de acceso basado en certificados para robustecer la seguridad.
Comandos de CLI útiles para diagnóstico
show ssh-profiles: Lista todos los perfiles SSH configurados en el dispositivo.show running ssh-profiles: Muestra la configuración activa de los perfiles SSH.debug user-id ssh-auth: Permite observar en tiempo real el proceso de autenticación SSH para diagnósticos detallados.test ssh ip-del-dispositivo port 22: Prueba la conectividad SSH y sus parámetros de cifrado desde el firewall o desde otro dispositivo.show system log | match ssh: Filtra los eventos relacionados con SSH en los logs del sistema.
Buenas prácticas de configuración
- Utilizar perfiles con certificados digitalmente firmados para autenticación basada en llaves públicas.
- Limitar los algoritmos criptográficos a los más seguros y actualizados dentro del perfil.
- Configurar ACLs para restringir el acceso SSH solo a direcciones IP conocidas y autorizadas.
- Activar mecanismos de bloqueo o timeout después de intentos fallidos para mitigar ataques de fuerza bruta.
- Realizar auditorías periódicas de los perfiles configurados y sus permisos.
- Mantener el firmware del PAN-OS actualizado para aprovechar mejoras en seguridad SSH.