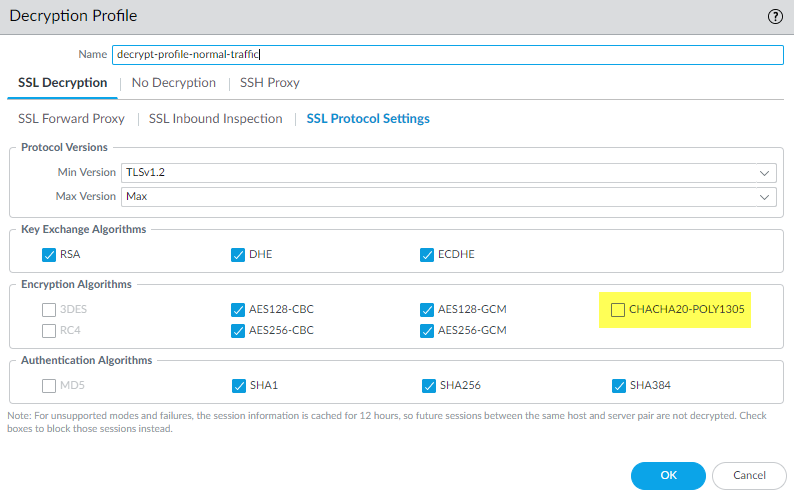
La configuración de perfiles de desencriptación SSL en dispositivos Palo Alto Networks es fundamental para analizar y controlar el tráfico cifrado que atraviesa el firewall. Esta funcionalidad permite inspeccionar comunicaciones TLS/SSL, identificando amenazas ocultas dentro del tráfico cifrado y aplicando políticas de seguridad adecuadas. El perfil de desencriptación se ajusta para manejar versiones de protocolo, algoritmos de intercambio de claves, cifrado y autenticación, garantizando compatibilidad y seguridad en las conexiones HTTPS, entre otras. Esto soluciona el problema crítico de visibilidad sobre tráfico encriptado, una tendencia creciente en la actualidad.
Campos principales
- Name: Nombre identificativo del perfil de desencriptación para su aplicación en políticas.
- Min Version: Versión mínima del protocolo TLS permitida, en este caso TLSv1.2, asegurando mayor seguridad y evitando versiones vulnerables como TLS 1.0 o 1.1.
- Max Version: Versión máxima que acepta el perfil, configurada en “Max” para permitir la última versión negociada por el cliente y servidor.
- Key Exchange Algorithms: Algoritmos permitidos para el intercambio de claves. En esta configuración se habilitan RSA, DHE y ECDHE, ofreciendo soporte para intercambio seguro y Perfect Forward Secrecy (PFS) con ECDHE y DHE.
- Encryption Algorithms: Algoritmos de cifrado admitidos para el tráfico SSL/TLS; se incluyen AES128-CBC, AES128-GCM, AES256-CBC y AES256-GCM, que son cifrados modernos y seguros. No está habilitado CHACHA20-POLY1305, que es una opción más reciente enfocada en eficiencia para ciertos clientes.
- Authentication Algorithms: Algoritmos usados para la autenticación de la sesión. SHA1, SHA256 y SHA384 están activos, mientras que MD5 queda deshabilitado por ser inseguro y vulnerable a colisiones.
Compatibilidad de versiones y modelos
Los perfiles de desencriptación SSL con configuraciones de protocolos TLS desde 1.2 en adelante son compatibles con las versiones de PAN-OS 8.0 y superiores, donde las capacidades de inspección TLS avanzaron significativamente. Las familias de dispositivos Palo Alto Networks que soportan este tipo de perfil incluyen las series PA-220, PA-800, PA-3200, PA-5200 y PA-7000, cubriendo desde modelos de entrada hasta grandes firewalls modulares.
Sin embargo, la capacidad de procesamiento para descifrar tráfico cifrado puede variar según el hardware y la cantidad de sesiones activas, por lo que es importante dimensionar correctamente la plataforma basada en el volumen de tráfico esperado y tipo de servicios cifrados habituales.
En cuanto a limitaciones, algunos algoritmos modernos como CHACHA20-POLY1305 pueden no estar habilitados por defecto o no ser compatibles con ciertos clientes antiguos, afectando la interoperabilidad si se requiere su bloqueo o activación.
Escenarios de uso y recomendaciones
Este perfil es adecuado para empresas que necesitan inspeccionar tráfico HTTPS, correo electrónico TLS y aplicaciones que usan protocolos cifrados actuales con seguridad reforzada. Permite mitigar amenazas como malware, exfiltración de datos o ataques dirigidos que utilizan canales cifrados para ocultar su actividad.
Se recomienda usarlo en conjunto con políticas de seguridad específicas que los apliquen a zonas o políticas de seguridad relevantes, y siempre evaluando el impacto en privacidad y rendimiento. El bloqueo o deshabilitación de protocolos o cifrados considerados inseguros es una práctica obligada para mantener la postura de seguridad.
Riesgos como incompatibilidad con aplicaciones legadas o clientes antiguos pueden mitigarse mediante perfiles adicionales o reglas excepcionales para no afectar la experiencia de usuario ni la continuidad de servicios críticos.
Comandos de CLI útiles para diagnóstico
show ssl-decrypt decryption-profile: Lista todos los perfiles de desencriptación configurados, permitiendo revisar sus parámetros.show running decryption-policy: Muestra las políticas activas que usan estos perfiles, esenciales para validar aplicación correcta.debug dataplane ssl-decrypt on: Para activar un nivel detallado de debug y analizar sesiones específicas durante el proceso de desencriptación.clear ssl-decrypt session all: Limpia todas las sesiones activas de descifrado, útil después de cambios en el perfil o políticas para forzar renegociación TLS.show session all filter ssl-decrypt: Permite filtrar sesiones que utilizan la desencriptación para comprobar estadísticas o problemas puntuales.
Buenas prácticas de configuración
- Deshabilitar protocolos y algoritmos inseguros como SSLv3, TLS 1.0/1.1 y MD5 para evitar vulnerabilidades conocidas.
- Priorizar el uso de Perfect Forward Secrecy activando ECDHE y DHE para impedir que la captura del tráfico permita su desencriptación a futuro.
- Monitorear el rendimiento del firewall tras implementar desencriptación, haciendo pruebas de carga para evitar degradación de la red.
- Utilizar perfiles específicos según el tipo de tráfico y usuarios, permitiendo excepciones controladas para aplicaciones que no soportan TLSv1.2 mínimo.
- Actualizar regularmente PAN-OS para beneficiarse de mejoras en seguridad, compatibilidad y soporte de nuevos algoritmos criptográficos.
- Documentar el perfil y la política relacionada para facilitar mantenimiento y auditorías de seguridad.