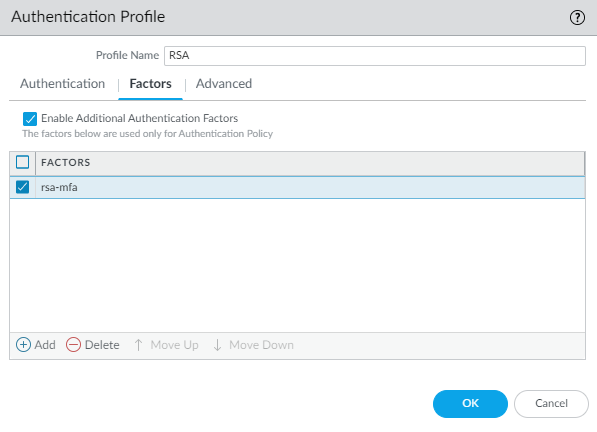
Los perfiles de autenticación en dispositivos Palo Alto Networks son componentes clave para gestionar y controlar el acceso seguro a la red. La configuración de un perfil basado en RSA, como factor adicional de autenticación, permite implementar mecanismos de autenticación multifactor (MFA) para fortalecer la seguridad contra accesos no autorizados. En este artículo se detalla cómo configurar un perfil de autenticación RSA, qué campos principales contiene, su compatibilidad con versiones y modelos, escenarios prácticos de uso, comandos CLI útiles y mejores prácticas.
Campos principales
El perfil de autenticación RSA está compuesto por los siguientes elementos en la interfaz Palo Alto Networks:
- Profile Name: Nombre identificativo del perfil. En este caso, «RSA» define un perfil específico para autenticación con tokens RSA.
- Enable Additional Authentication Factors: Permite habilitar factores adicionales de autenticación para políticas específicas, aumentando así la seguridad en los accesos.
- Factors: Lista de factores de autenticación adicionales seleccionados para este perfil. Por ejemplo, «rsa-mfa» indica que se utilizará el middleware o servicio RSA MFA para la autenticación multifactor.
Esta configuración es fundamental para habilitar una capa extra de seguridad más allá del usuario y contraseña tradicionales, integrando mecanismos MFA, que son críticos para proteger acceso a recursos sensibles.
Compatibilidad de versiones y modelos
Los perfiles de autenticación con soporte para factores adicionales como RSA MFA están disponibles a partir de versiones recientes del sistema operativo PAN-OS, generalmente desde la 8.x en adelante. La compatibilidad exacta puede variar dependiendo del modelo y la línea del firewall:
- Versiones PAN-OS: 8.0, 9.0, 10.0 y posteriores suelen incluir soporte completo para perfiles de autenticación con múltiples factores.
- Modelos: Todas las series modernas de firewalls Palo Alto, incluyendo PA-220, PA-820, PA-850, PA-3220, PA-5220, PA-7000 y VMs (VM-Series) soportan esta funcionalidad.
- Limitaciones: En modelos más antiguos o firmware muy antiguo, puede no estar disponible la opción para múltiples factores o integraciones específicas RSA, por lo que es importante validar la versión antes de implementar.
Escenarios de uso y recomendaciones
El uso de perfiles de autenticación con factores RSA MFA es recomendado en escenarios donde la seguridad debe ser reforzada mediante doble factor para el acceso a VPNs, portales web, administración del firewall o recursos críticos. Algunos ejemplos típicos incluyen:
- Acceso de administradores a la consola de gestión del firewall o Panorama.
- Autenticación de usuarios remotos mediante GlobalProtect con MFA.
- Protección de aplicaciones web expuestas a internet mediante autenticación multifactor integrada.
El riesgo principal de no implementar multifactor es la potencial exposición a compromisos de credenciales y accesos no autorizados. La configuración de un perfil con RSA asegura que el usuario debe proporcionar un segundo factor, típicamente generado por tokens RSA SecurID, aumentando la protección contra ataques como phishing o robo de contraseñas.
Comandos de CLI útiles para diagnóstico
Para administrar y verificar perfiles de autenticación RSA y factores MFA en los firewalls Palo Alto Networks se pueden utilizar los siguientes comandos desde la CLI:
show authentication-profile name RSA: Muestra la configuración detallada del perfil de autenticación llamado «RSA».test authentication authentication-profile RSA user <nombre_usuario>: Permite probar la autenticación para un usuario específico con el perfil RSA.debug user-id authentication onydebug user-id authentication off: Activa o desactiva la depuración de autenticación para diagnosticar problemas con los factores.show mfa status: Muestra el estado actual de la integración con sistemas MFA, importante para verificar conectividad y sincronización con RSA.
Buenas prácticas de configuración
- Definir nombres de perfil claros y descriptivos para facilitar la gestión y recuperación en entornos complejos.
- Habilitar factores adicionales únicamente cuando sea necesario, para evitar complicaciones en la experiencia del usuario.
- Verificar y probar cada perfil implementado con usuarios de prueba antes de desplegar en producción.
- Actualizar regularmente el sistema operativo PAN-OS para contar con las últimas mejoras y correcciones de seguridad.
- Monitorear los logs de autenticación para detectar intentos fallidos o posibles ataques y ajustar políticas según sea necesario.
Implementar correctamente un perfil de autenticación RSA con factores adicionales en Palo Alto Networks es una medida eficaz para mejorar la ciberseguridad corporativa, especialmente en entornos donde la protección del acceso remoto y la administración es crítica.