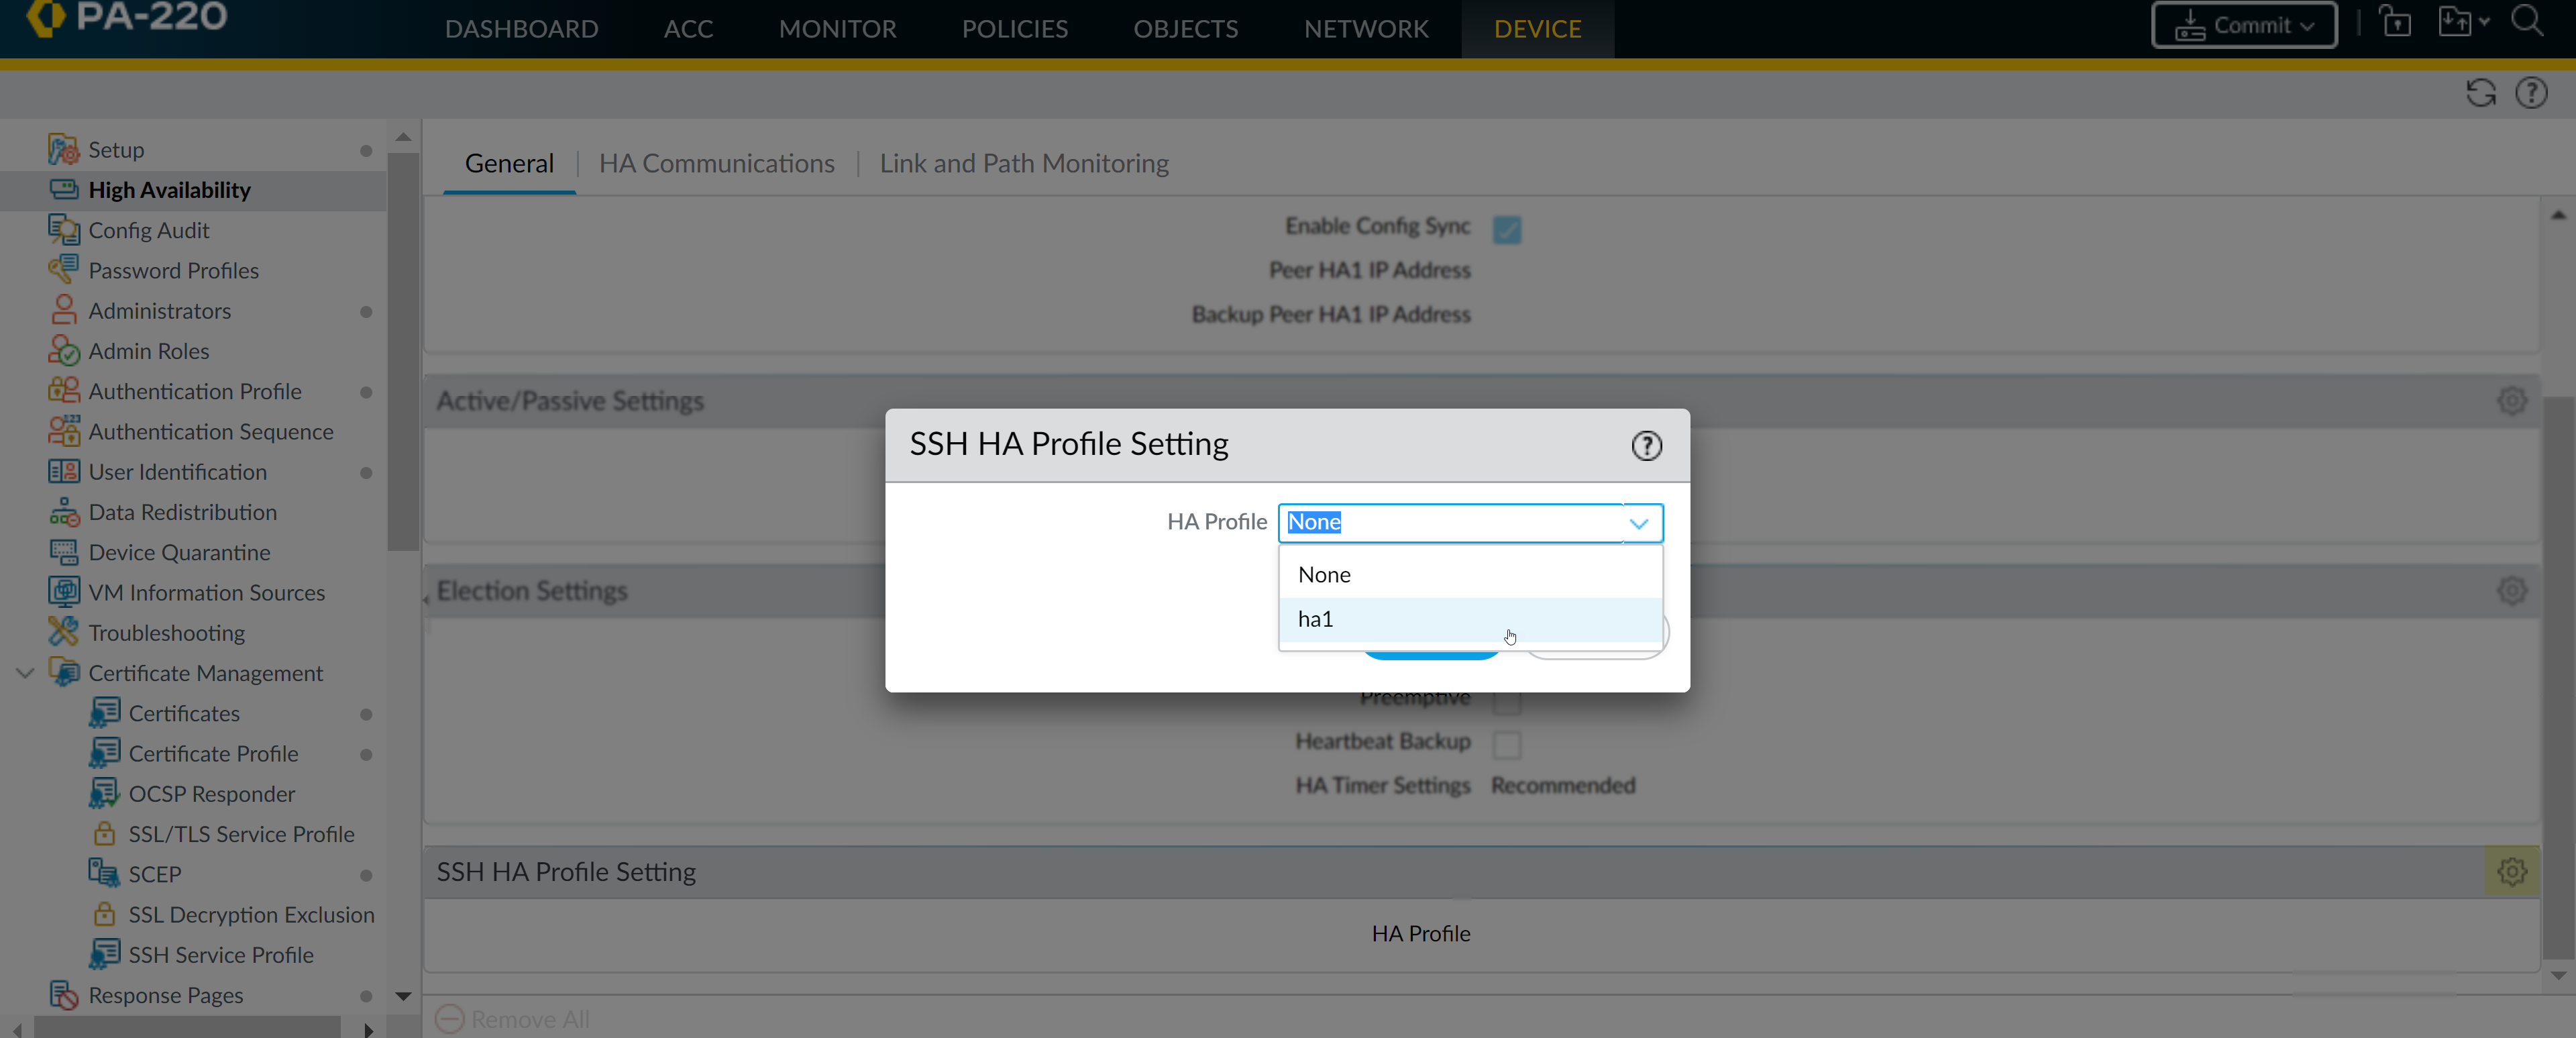
La configuración del perfil SSH para alta disponibilidad (HA) en dispositivos Palo Alto Networks es una funcionalidad clave que permite asegurar una comunicación segura y eficiente entre los pares en un clúster HA. Esta característica se utiliza principalmente para garantizar que la replicación y sincronización de la configuración entre los dispositivos activos y pasivos se realice de manera encriptada, minimizando riesgos de seguridad durante la transferencia de datos sensibles.
Campos principales
- HA Profile: Es la selección del perfil SSH que se utilizará para la comunicación entre los dispositivos en el entorno HA. Este perfil contiene los parámetros de autenticación y cifrado SSH configurados para proteger la conexión.
Compatibilidad de versiones y modelos
Esta funcionalidad está disponible en la mayoría de los dispositivos Palo Alto con soporte para alta disponibilidad, incluyendo la serie PA-220, PA-3000, PA-5000 y modelos superiores. Es compatible con versiones de PAN-OS desde 8.0 en adelante, donde las mejoras en seguridad y administración de HA incluyen soporte para perfiles SSH personalizados.
Es importante validar que ambos dispositivos en la configuración HA soporten la misma versión de PAN-OS y que los perfiles SSH estén correctamente configurados y sincronizados para evitar problemas de comunicación. En modelos de gama baja o versiones muy antiguas, esta opción puede limitarse o no estar presente.
Escenarios de uso y recomendaciones
La configuración de un perfil SSH para HA es especialmente útil en entornos donde la seguridad en la comunicación entre dispositivos es crítica. Por ejemplo, en redes corporativas o data centers que manejan información sensible y requieren que las replicaciones de configuración no puedan ser interceptadas o manipuladas. Además, este método evita el uso de protocolos menos seguros para la sincronización interna.
Un riesgo frecuente al no utilizar perfiles SSH en HA es la exposición a ataques de spoofing o interceptación de tráfico durante la sincronización. Por ello, se recomienda siempre utilizar perfiles SSH con claves robustas y autenticación mutua entre dispositivos HA.
Comandos de CLI útiles para diagnóstico
show high-availability state: Permite visualizar el estado actual del cluster HA y verificar si la sincronización y comunicación están operando correctamente.show high-availability all: Muestra información detallada de todos los parámetros HA, incluyendo configuraciones relacionadas con perfiles SSH.debug dataplane reset: Puede ser útil para reiniciar los procesos de dataplane si se presentan problemas en la comunicación HA.show system logdb-daemon | match ssh: Ayuda a identificar eventos o errores relacionados con conexiones SSH dentro del sistema.
Buenas prácticas de configuración
- Crear perfiles SSH específicos para HA con algoritmos de cifrado fuertes (por ejemplo, Ed25519 o RSA de 4096 bits).
- Verificar la sincronización y versión del perfil SSH en ambos dispositivos antes de activar la HA para evitar fallos en la conexión.
- Utilizar autenticación basada en claves en lugar de contraseñas simples para incrementar la seguridad.
- Monitorear continuamente los registros y alertas asociadas a las conexiones SSH y HA para detectar anomalías tempranamente.
- Documentar todo cambio en la configuración HA y perfiles SSH para mantenimiento y auditorías posteriores.