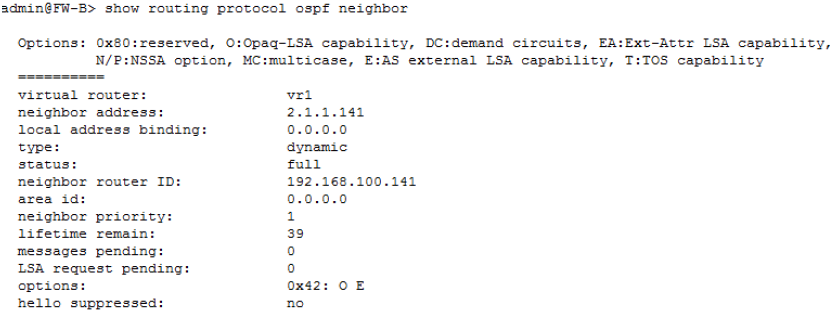
El protocolo OSPF (Open Shortest Path First) es fundamental para la operación eficiente de redes dinámicas y escalables en entornos empresariales. En dispositivos Palo Alto Networks, la configuración y monitoreo correcto de las sesiones OSPF es clave para asegurar una topología de red estable y el enrutamiento óptimo de paquetes. La configuración analizada corresponde a la visualización del estado del vecino OSPF en un enrutador virtual, mostrando detalles que permiten identificar el estado actual, tipo de vecino y opciones activas, ayudando a resolver problemas de conectividad y convergencia en redes basadas en Palo Alto Networks.
Campos principales
- virtual router: Indica el nombre del enrutador virtual donde se está ejecutando OSPF. En este caso, «vr1» es el contexto lógico que maneja el protocolo.
- neighbor address: Dirección IP del vecino OSPF detectado, fundamental para establecer comunicación de enrutamiento; aquí es 2.1.1.141.
- local address binding: Dirección IP local usada para la sesión OSPF; el valor 0.0.0.0 puede indicar que no está ligado a una interfaz específica o que depende del enrutador virtual.
- type: Tipo de vecino, que puede ser ‘dynamic’ (detectado automáticamente) o ‘static’. En este caso es dinámico, configurado para establecerse automáticamente tras escuchar mensajes hello.
- status: Estado de la relación con el vecino. Aquí aparece ‘full’, indicando que la sincronización y adyacencia OSPF están completas y funcionales.
- neighbor router ID: Identificador único del router vecino en OSPF, utilizado para formar la base de las bases de datos LSDB (Link State Database). Ejemplo: 192.168.100.141.
- area id: Zona OSPF en la que el vecino está ubicado, aquí es «0.0.0.0», típicamente la área backbone.
- neighbor priority: Prioridad del vecino para la elección del DR (Designated Router). Un valor de 1 indica que participa en la elección.
- lifetime remain: Tiempo restante en segundos para la validez del vecino antes de considerarlo caído.
- messages pending / LSA request pending: Indican si hay mensajes o solicitudes de LSAs pendientes en la sesión. Ambas en cero significan operación normal.
- options: Código hexadecimal que indica capacidades del vecino (como soporte para LSA demand, multicast, tipos de LSAs específicos). El valor 0x42 aquí indica presencia de opciones O y E, relevantes para interpretación avanzada de LSDB.
- hello suppressed: Si está en ‘no’, significa que el router sigue enviando mensajes Hello para mantener la adyacencia.
Compatibilidad de versiones y modelos
La configuración y visualización de vecinos OSPF en Palo Alto Networks está disponible a partir de versiones PAN-OS 7.0 en adelante, con mejoras continuas en diagnóstico y soporte para OSPFv2. Los modelos de la serie PA-3000, PA-5000 y superiores soportan OSPF con capacidad para múltiples enrutadores virtuales y configuraciones avanzadas. Es importante considerar que algunas funcionalidades OSPF, como soporte avanzado para autenticación o enlaces virtuales, pueden requerir versiones superiores a PAN-OS 8.1.
Como limitación, los dispositivos Palo Alto no soportan OSPFv3 de forma nativa para IPv6 hasta versiones más recientes (PAN-OS 10+), por lo que en entornos mixtos puede ser necesario soporte complementario. Además, la capacidad de vecinos OSPF puede verse limitada por la capacidad de CPU y memoria en modelos de gama baja, afectando la escalabilidad para redes muy grandes.
Escenarios de uso y recomendaciones
Esta configuración se emplea esencialmente en infraestructuras donde se requiere enlace dinámico entre routers, permitiendo convergencia rápida y distribución automática de rutas. Es ideal para redes empresariales con múltiples segmentos, delegando la responsabilidad del enrutamiento a OSPF para evitar rutas estáticas manuales y errores asociados.
Entre los riesgos asociados se encuentran la formación incompleta de vecinos por configuraciones erróneas de área, mismatches en prioridades o timers, lo cual puede llevar a pérdida de rutas o bucles. También, la supresión incorrecta del envío de mensajes hello puede ocasionar caída de la adyacencia.
Un uso frecuente es la configuración de OSPF en los enrutadores virtuales de la serie PA para segmentar tráfico entre zonas de seguridad o implementar caching local de rutas, siempre asegurando que los parámetros de TTL, MTU y autenticación estén alineados con el resto de la red para evitar problemas de interoperabilidad.
Comandos de CLI útiles para diagnóstico
show routing protocol ospf neighbor: Muestra el estado de los vecinos OSPF configurados en el dispositivo.show routing protocol ospf interface: Detalla las interfaces OSPF habilitadas, timers, estado y configuración de redes.show routing protocol ospf database: Permite visualizar la base de datos LSDB para análisis de LSAs y sincronización.clear routing protocol ospf neighbor [neighbor-ip]: Reinicia la adyacencia con un vecino específico para forzar re-negotación.debug routing ospf: Activa registros detallados para diagnóstico en tiempo real de eventos OSPF, útil para resolver problemas complejos o inconsistencias.
Buenas prácticas de configuración
- Definir correctamente los enrutadores virtuales y asociar interfaces claras con áreas OSPF para evitar superposiciones o confusión en la tabla de rutas.
- Asegurar que las prioridades de router y temporizaciones de mensajes hello y dead timer estén sincronizadas con el resto de vecinos para mantener estabilidad.
- Utilizar autenticación OSPF cuando sea posible para proteger la integridad de las sesiones y prevenir ataques de enrutamiento maliciosos.
- Monitorear periódicamente el estado de vecinos y base de datos LSDB para detectar y corregir problemas antes de que afecten la producción.
- Realizar pruebas en entornos controlados antes de implementar cambios en producción, especialmente en topologías complejas o con múltiples routers virtuales.
- Documentar cambios de configuración y mantener respaldos actualizados para rápida recuperación ante fallos.