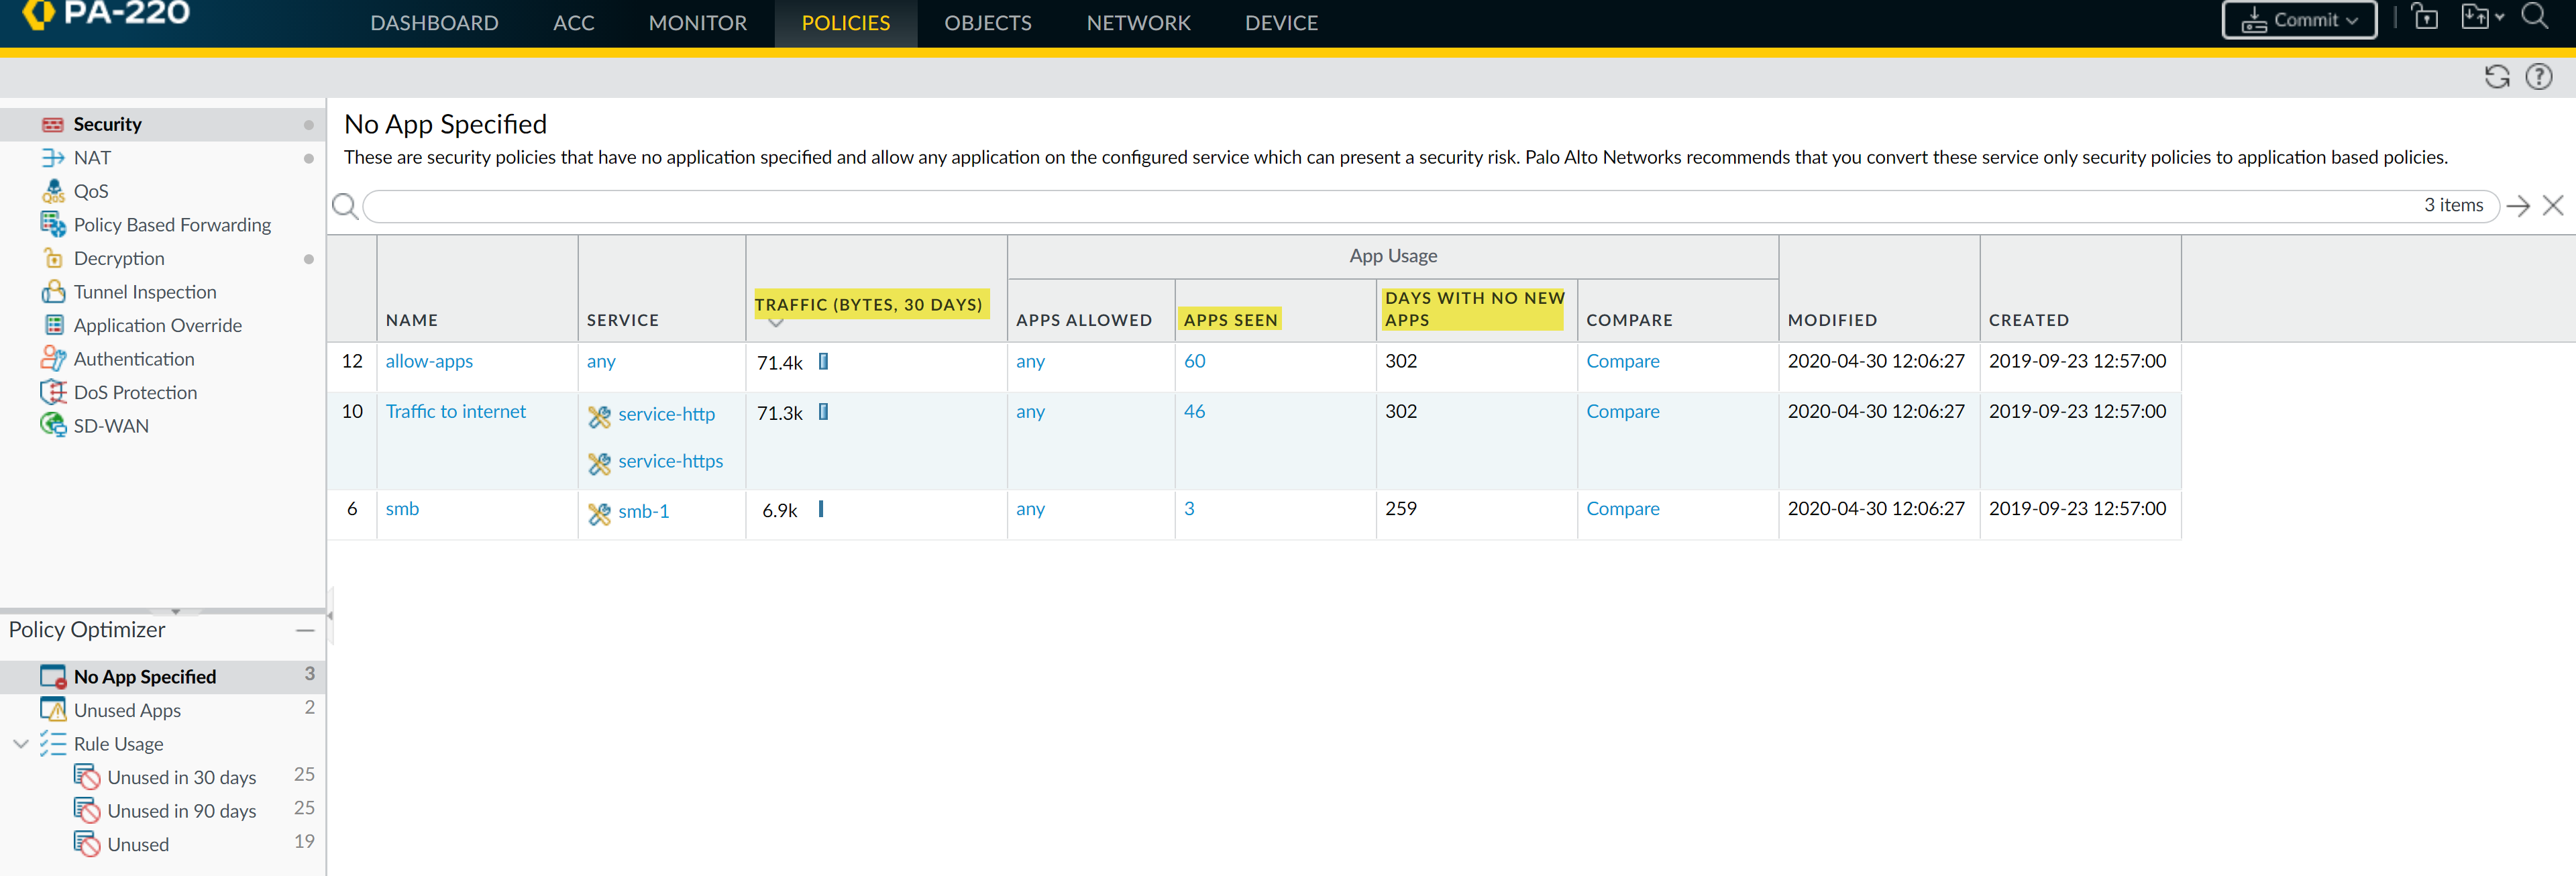
Las políticas de seguridad en equipos Palo Alto Networks que no especifican una aplicación concreta se denominan comúnmente como políticas de tipo «No App Specified». Estas políticas permiten el tráfico basado únicamente en el puerto o servicio configurado, independientemente de la aplicación real que utilice esa comunicación. Aunque este enfoque puede facilitar configuraciones rápidas o soportar servicios no identificados, representa un riesgo importante para la seguridad ya que puede permitir tráfico no deseado o malicioso que aproveche puertos legítimos.
El problema principal que resuelven estas políticas es autorizar servicios cuando la identificación de aplicaciones no es posible o cuando se desea mantener compatibilidad con aplicaciones personalizadas o poco comunes. Sin embargo, la recomendación estándar del fabricante es migrar hacia políticas basadas en la identificación específica de aplicaciones para obtener visibilidad y control más granular, fortaleciendo así la postura de seguridad.
Campos principales
- NAME: Identificador único que permite distinguir la política dentro de la lista de reglas de seguridad.
- SERVICE: Define los puertos o servicios a los que aplica la política, por ejemplo, «any», «service-http» o «smb-1». En este contexto no se especifica una aplicación propiamente dicha.
- TRAFFIC (BYTES, 30 DAYS): Mide el volumen de tráfico en bytes durante los últimos 30 días, proporcionando una referencia sobre la carga y el uso real que tiene la regla en ese periodo.
- APPS ALLOWED: Indica las aplicaciones permitidas. En estas políticas aparece como «any» ya que no hay restricción basada en aplicación.
- APPS SEEN: Cuenta la cantidad de aplicaciones que se han detectado transitando bajo esta política, a pesar de que no estén explícitamente definidas en la regla.
- DAYS WITH NO NEW APPS: Indica cuántos días han pasado sin que se hayan detectado aplicaciones nuevas en la política, lo que ayuda a evaluar si la regla sigue siendo relevante o está obsoleta.
- COMPARE: Enlace para comparar el uso actual con otros periodos y facilitar análisis de cambios en el tráfico o aplicaciones.
- MODIFIED / CREATED: Timestamps de creación y última modificación para llevar control de cambios en la política.
Compatibilidad de versiones y modelos
Estas políticas y vistas de análisis de reglas sin aplicación especificada están soportadas en las versiones de firmware PAN-OS que generalmente comienzan desde la 8.0 en adelante, siendo una funcionalidad ampliamente disponible en la serie PA-220 y otras familias superiores como PA-820, PA-850, PA-32×0 y superiores. La interfaz gráfica de usuario (GUI) y los reportes de Policy Optimizer están integrados para ayudar en la auditoría y optimización de estas reglas.
La principal limitación a considerar es que en modelos muy antiguos o con firmware obsoleto (<8.0) no existía esta integración tan detallada para analizar el uso de aplicaciones en reglas no definidas. Además, en modelos con recursos limitados el análisis de tráfico y logs puede afectar el rendimiento si se abusa de reglas generales sin control.
Escenarios de uso y recomendaciones
Estas políticas son útiles en escenarios donde se requiere soportar aplicaciones propietarias, tráfico legacy o protocolos poco comunes que el firewall no puede reconocer a nivel aplicación. También suelen ser políticas temporales durante migraciones o para pruebas rápidas.
No obstante, su uso prolongado implica riesgos elevados como la apertura no controlada a aplicaciones no deseadas o la dificultad para identificar incidentes de seguridad. Además, pueden generar alertas falsas y complicar el análisis forense. Se recomienda convertir estas políticas a políticas basadas en aplicaciones conocidas o definir excepciones específicas.
Comandos de CLI útiles para diagnóstico
show running security-policy: Muestra las políticas activas, se puede filtrar para encontrar políticas sin aplicación.show counter global filter category application: Permite revisar estadísticas de aplicaciones detectadas en tráfico general.show running security-policy rule: Para detalles específicos de una regla particular.debug dataplane packet-diag set capture filter match: Para capturar paquetes específicos que coincidan con condiciones usadas en la política.show session all filter rule: Lista sesiones en vivo que coinciden con la política.
Buenas prácticas de configuración
- Evitar dejan políticas con «any» en aplicaciones para minimizar la superficie de ataque.
- Usar el Policy Optimizer para identificar estas políticas y transformarlas en políticas basadas en aplicaciones específicas.
- Implementar revisiones periódicas para eliminar o ajustar reglas obsoletas basándose en el campo «DAYS WITH NO NEW APPS».
- Documentar claramente cualquier excepción que requiera políticas sin aplicación para evitar confusiones futuras y facilitar auditorías.
- Monitorear el tráfico y aplicaciones usadas bajo estas políticas para detectar comportamientos anómalos o nuevos protocolos requeridos.
- Planificar actualizaciones de firmware para aprovechar mejoras en identificación de aplicaciones y manejo de políticas.