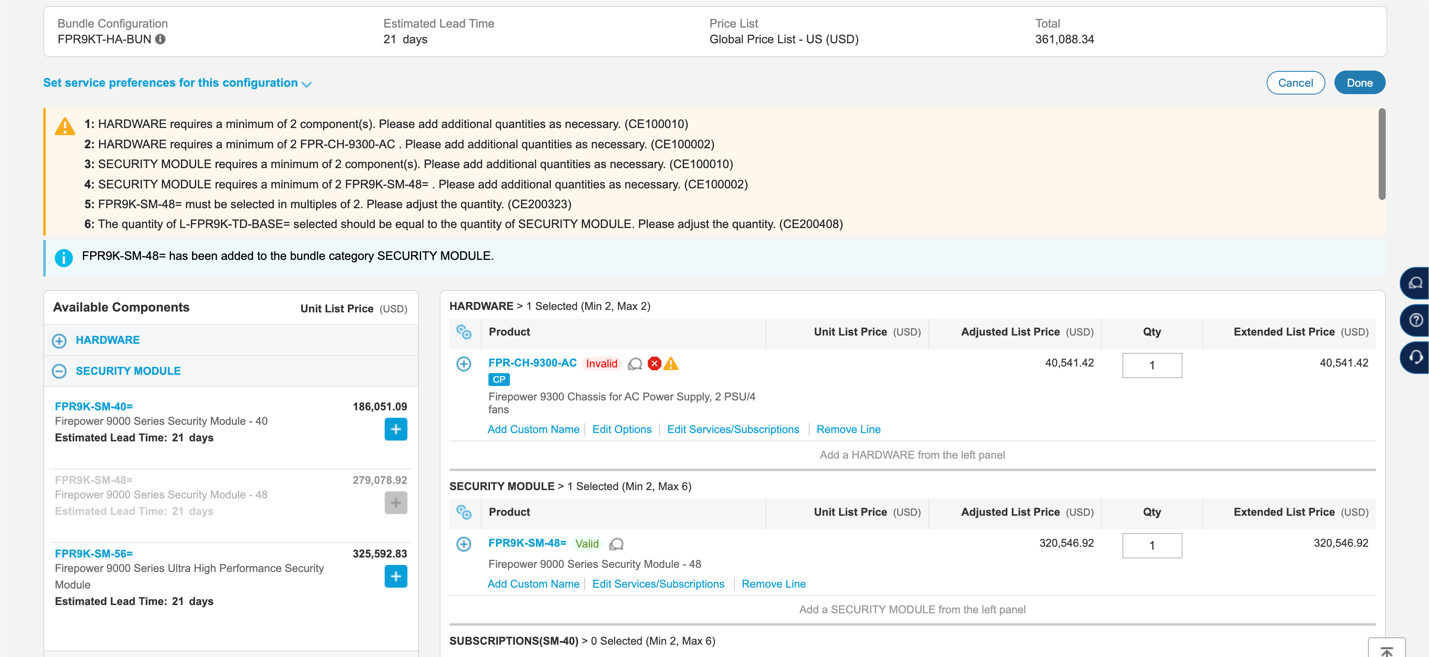
La configuración de módulos de seguridad para dispositivos Cisco Firepower 9000 es clave para garantizar un rendimiento óptimo y una protección robusta en entornos empresariales de alta demanda. Estos dispositivos están diseñados para ofrecer una seguridad avanzada combinando hardware específico y software especializado. La configuración correcta resuelve problemas relacionados con la capacidad, redundancia y compatibilidad entre módulos, asegurando que la plataforma funcione de forma eficiente y segura.
Campos principales
Los principales elementos de esta configuración son el chasis Firepower 9300-AC y los módulos de seguridad Firepower 9000 Series Security Modules, entre ellos variantes de 40, 48 y 56 interfaces. Cada componente tiene requisitos mínimos de cantidad para mantener la integridad del sistema y garantizar la redundancia y el balanceo de carga adecuados.
- HARDWARE – FPR-CH-9300-AC: Chasis de la serie Firepower 9300 con fuente de poder AC y capacidad para 2 unidades de poder y 4 ventiladores. Es importante seleccionar al menos 2 unidades para adecuarse a los requisitos físicos y de alimentación.
- SECURITY MODULE – FPR9K-SM-48=: Módulo de seguridad con 48 interfaces, clave para el procesamiento de tráfico seguro. La selección debe hacerse en múltiplos de dos para mantener la redundancia y asegurar alta disponibilidad.
- Quantities mínimas y validaciones:
- Mínimo 2 chasis FPR-CH-9300-AC.
- Mínimo 2 módulos de seguridad del mismo tipo.
- La cantidad de bases L-FPR9K-TD-BASE debe ser igual al número de módulos.
Compatibilidad de versiones y modelos
Los módulos Firepower 9000 Series requieren versiones específicas del firmware Cisco Firepower Threat Defense (FTD). Las versiones generalmente soportan esta configuración a partir de las releases 7.x en adelante, que incluyen soporte extendido para hardware y optimizaciones de rendimiento. En cuanto a dispositivos, esta configuración se aplica exclusivamente a la serie Firepower 9300, modelo de alta capacidad para entornos de red críticos y de gran escala.
Las limitaciones principales se presentan si se intenta mezclar módulos con diferentes números de interfaces en un solo chasis sin cumplir las reglas de cantidades mínimas o redundancia, lo que puede causar invalidación de la configuración. También hay restricciones en la cantidad máxima permitida para ciertos módulos (entre 6 y 8 según modelo), que debe respetarse para mantener estabilidad operativa.
Escenarios de uso y recomendaciones
Esta configuración es ideal para empresas con altos volúmenes de tráfico, donde la seguridad y el rendimiento deben ser balanceados mediante hardware dedicado y redundante. Las organizaciones que manejan e-commerce, banca, y servicios financieros especialmente se benefician de estas plataformas por su capacidad de filtración avanzada y detección de amenazas en tiempo real.
Los riesgos asociados principalmente se relacionan con configuraciones incompletas o cantidades insuficientes de módulos, lo que puede derivar en fallas de hardware o pérdida de funcionalidad crítica. La configuración incorrecta también puede causar alertas en el sistema de inventario y problemas de soporte con Cisco. Por ello, siempre se recomienda cumplir con las cantidades mínimas y múltiplos indicados.
Comandos de CLI útiles para diagnóstico
show module: Muestra el estado actual de los módulos de seguridad instalados y sus interfaces.show inventory: Permite verificar la configuración física del chasis y la presencia de componentes hardware.show managers: Indica el estado de la gestión y los dispositivos administrados conectados.show tech-support: Recopila información detallada para análisis profundo y resolución de problemas.show running-config: Revisa la configuración activa para validar parámetros y consistencia.
Buenas prácticas de configuración
- Siempre seleccione módulos en cantidades pares para asegurar la alta disponibilidad y la redundancia de sistema.
- Asegúrese de que la cantidad de bases está alineada con la de módulos de seguridad para evitar incompatibilidades.
- Mantenga actualizado el firmware conforme a la matriz de compatibilidades de Cisco para aprovechar mejoras y correcciones.
- Controle el inventario y valide configuraciones mediante comandos CLI antes de implementaciones en producción.
- Documente cada cambio y configuración para garantizar un respaldo integral y facilitar auditorías.
Aplicando estas recomendaciones se podrá maximizar el rendimiento y la estabilidad de la plataforma Cisco Firepower 9300, logrando un entorno seguro y resiliente ante amenazas actuales.