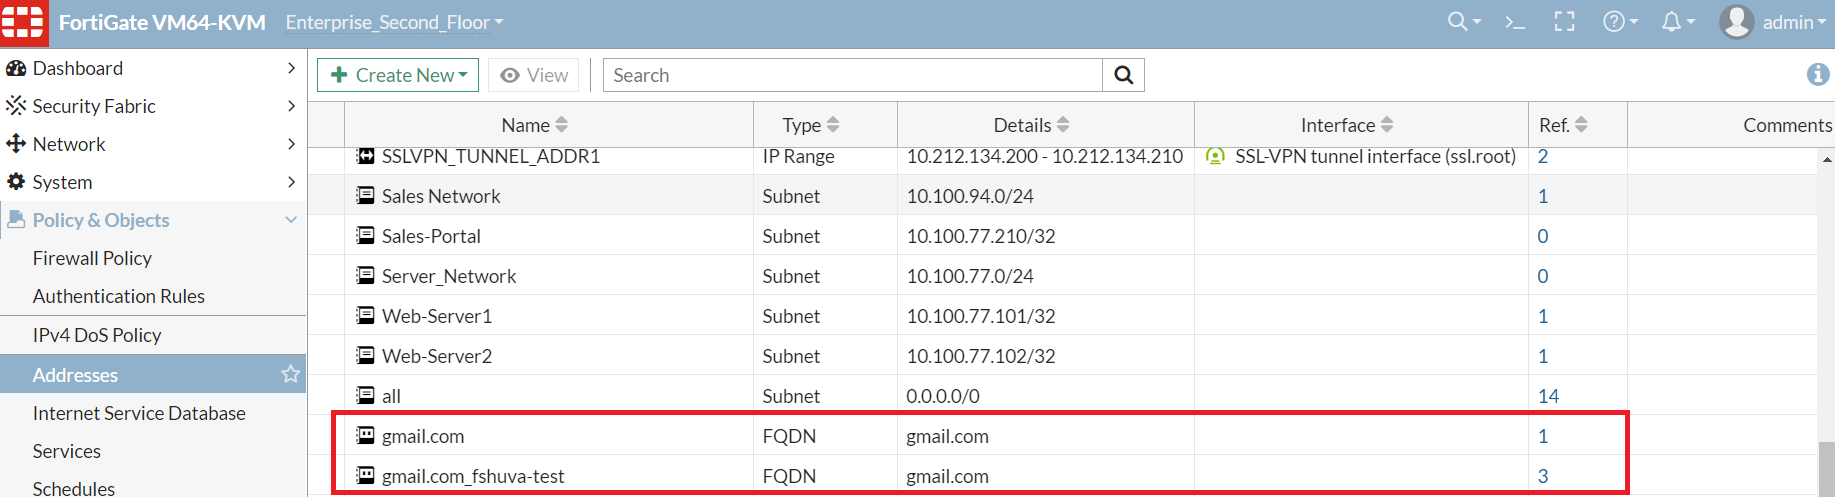
En entornos de red modernos, la gestión eficiente y segura del tráfico es crucial para garantizar disponibilidad y protección ante amenazas. La configuración de objetos de dirección basada en FQDN (Fully Qualified Domain Name) en dispositivos FortiGate permite controlar el acceso y las políticas de firewall usando nombres de dominio en lugar de direcciones IP estáticas. Esto es especialmente útil cuando los servicios cambian dinámicamente sus direcciones IP, como sucede con proveedores de servicios en la nube o aplicaciones SaaS.
Campos principales
A continuación se describen los campos clave en la configuración de un objeto de dirección FQDN en FortiGate:
- Name: Identificador único para el objeto. Es utilizado dentro de las políticas y configuraciones para referirse a este rango o dominio. Un nombre claro facilita la gestión y el mantenimiento.
- Type: Define el tipo de objeto. En este caso, FQDN indica que la dirección se basa en un nombre de dominio totalmente calificado, en lugar de una IP o rango IP estático.
- Details: El nombre de dominio propiamente dicho, por ejemplo, «gmail.com». El dispositivo resolvió y mantiene las IPs actuales asociadas al dominio, adaptándose a cambios automáticos.
- Interface: Usualmente asociado a una interfaz virtual SSL-VPN o física, avisa en qué contexto o segmento de red aplica esta dirección. Es importante asignarlo correctamente para evitar conflictos.
- Ref.: Indica cuántas políticas o reglas están usando este objeto, útil para auditoría y evitar eliminar configuraciones en uso.
Compatibilidad de versiones y modelos
La funcionalidad de objetos FQDN está disponible desde versiones medias de FortiOS, siendo común desde FortiOS 7.4.x,7.7.x en adelante, con mejoras en estabilidad y resolución dinámica en versiones recientes 7.x y 7.x. En versiones muy antiguas o firmware desactualizados, la resolución dinámica puede ser limitada o no soportar ciertos métodos de actualización DNS.
Este tipo de configuración suele estar presente en equipos FortiGate de gama media y alta, ya que en modelos de entrada o hardware orientado a SMB la capacidad de memoria y procesamiento para mantener actualizaciones DNS en tiempo real puede estar limitada. Además, dispositivos orientados a sucursales remotas suelen tener restricciones en este aspecto.
Es importante tener en cuenta que en algunos modelos pequeños o muy antiguos no se podrán usar objetos FQDN en políticas de NAT, o bien habrá limitaciones para manejar varias entradas asociadas al mismo dominio. También algunas interfaces de gestión cambian ligeramente su presentación entre FortiOS 7.4.x,7.6.x, 7.0 y 7.2, pero la estructura básica de configuración se mantiene estable.
Escenarios de uso y recomendaciones
Los objetos FQDN son ideales para:
- Controlar el acceso desde usuarios o grupos a servicios externos que cambian frecuentemente de IP, como Google, Microsoft 365, Amazon AWS, etc.
- Definir políticas de firewall más flexibles sin necesidad de modificar constantemente IPs.
- Usar en configuraciones de VPN SSL para aplicar rutas o filtros basados en nombres de dominio.
Si la configuración se realiza incorrectamente, puede generar exposiciones o bloqueos inesperados en la red, porque el firewall puede que no actualice correctamente las IPs o haga resoluciones incorrectas. Por ello, se recomienda validar la resolución DNS recurrentemente y evitar el uso de FQDN en entornos donde la latencia o consistencia de DNS sea inestable.
Fortinet recomienda usar objetos FQDN con un TTL (Time to Live) adecuado para evitar cambios abruptos, además de monitorizar logs para detectar problemas de resolución y actualizar el firmware para aprovechar mejoras recientes en esta función.
Comandos de CLI útiles para diagnóstico
La línea de comandos es una herramienta esencial para verificar y diagnosticar el comportamiento de objetos FQDN. Algunos comandos útiles son:
diagnose firewall address list: Muestra la lista de objetos de dirección configurados, incluyendo FQDNs y sus IPs resueltas.execute ping <dominio>: Verifica la resolución y conectividad hacia el dominio configurado.diagnose debug application dnsproxy -1: Activa un debug del proceso DNS para validar cómo se resuelven las consultas DNS del FortiGate.show firewall address <nombre_objeto>: Muestra la configuración detallada del objeto FQDN específico.get system performance top: Permite observar el consumo de recursos durante la resolución dinámica en tiempo real.
Buenas prácticas de configuración
- Asignar nombres descriptivos y unívocos a los objetos FQDN para facilitar su identificación.
- Evitar usar FQDN para servicios internos o estáticos que pueden manejarse con direcciones IP fijas.
- Monitorear la resolución DNS y los logs para detectar problemas de resolución y asegurar la continuidad.
- No abusar de objetos FQDN en políticas críticas con baja tolerancia a cambios, prefiriendo IPs fijas cuando sea posible.
- Mantener actualizado el firmware para incorporar mejoras en la gestión dinámica DNS.
- Usar políticas específicas para limitar el acceso solo al tráfico necesario, incluso cuando se utilice FQDN para mantener seguridad.
- Documentar cambios y relacionar objetos con sus políticas para facilitar auditorías futuras.