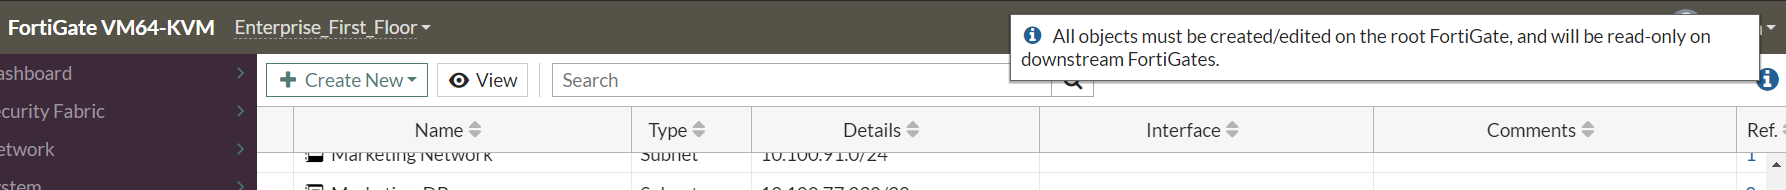
Los objetos de red en FortiGate son una parte fundamental para organizar y gestionar de forma eficiente las políticas de seguridad y el tráfico dentro de una red. Permiten abstraer direcciones IP, rangos, subredes y otros elementos que se usan repetidamente en las reglas del firewall, facilitando tanto la creación como el mantenimiento de políticas. Este tipo de configuración aborda la necesidad de segmentar y controlar el acceso entre distintas partes de la infraestructura de red, asegurando que el tráfico cumpla con las reglas definidas y evitando accesos no autorizados.
Campos principales
- Name: Identificador único del objeto de red. Utilizado para referenciarlo fácilmente en políticas. Es crucial que el nombre sea descriptivo para evitar confusión.
- Type: Define el tipo de objeto, como «Subnet» para subredes, «IP Range» para un rango específico o «Address» para una IP individual. Esto determina la naturaleza del objeto y cómo será interpretado en políticas.
- Details: Especifica los parámetros propios según el tipo, por ejemplo, dirección y máscara para subredes. Es el campo que determina exactamente a qué direcciones corresponde el objeto.
- Interface: Asocia el objeto a una interfaz física o virtual del FortiGate. Esto puede ser útil para aplicar políticas específicas para tráfico ingresado o salido por determinadas interfaces.
- Comments: Campo opcional para anotaciones o aclaraciones internas, facilitando la administración en entornos con muchos objetos.
Compatibilidad de versiones y modelos
La función de creación y manejo de objetos de red está disponible en prácticamente todas las versiones modernas de FortiOS, comenzando desde versiones tempranas (7.x), y está totalmente consolidada en FortiOS 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y superiores. Sin embargo, la interfaz gráfica y algunos parámetros específicos pueden cambiar entre versiones, con una notable mejora en usabilidad y funcionalidades en las últimas versiones 7.x.
En cuanto a hardware, esta configuración es universal para dispositivos FortiGate de gama media y alta, así como para modelos virtuales (como FortiGate VM64). Equipos orientados a sucursales pequeñas o modelos más antiguos pueden tener limitaciones en la cantidad máxima de objetos o funcionalidades avanzadas relacionadas, pero la gestión básica está presente de forma casi estándar.
Hay que tener en cuenta que algunos parámetros o tipos de objetos específicos pueden no estar disponibles en firmware muy antiguos, y que Fortinet ha ido migrando determinados ajustes de objetos para que sean editables solamente en el dispositivo raíz en escenarios de clustering o FortiManager, limitando su edición directa en dispositivos secundarios.
Escenarios de uso y recomendaciones
Los objetos de red son fundamentales para implementar segmentación en entornos empresariales, control de acceso por zonas y simplificación en la gestión de políticas. Por ejemplo, se pueden crear objetos para las redes de marketing, administración y producción, y luego aplicar políticas diferenciadas que regulen el tráfico entre ellas.
Si se configuran incorrectamente, por ejemplo olvidando actualizar rangos o asignando mal la interfaz, se pueden generar brechas en la seguridad o caída de servicios. También un uso excesivo de objetos sin una nomenclatura clara puede dificultar el mantenimiento.
Fortinet recomienda utilizar nombres representativos, agrupar objetos relacionados usando carpetas o tags, y evitar superposiciones entre subredes en objetos distintos. Además, es importante revisar periódicamente los objetos para eliminar o actualizar los que ya no se usan.
Comandos de CLI útiles para diagnóstico
show firewall address: Muestra la lista completa de objetos de dirección configurados en la firewall.diagnose firewall address list: Comando avanzado para listar detalles específicos y ver estado de objetos.get system interface: Permite verificar las interfaces disponibles a las que se pueden asociar los objetos.diagnose debug flow filter addr <IP>ydiagnose debug flow show console enable: Para comprobar si el tráfico de una IP está siendo permitido o bloqueado según las políticas y objetos aplicados.config firewall addressseguido deedityshowpara recorrer y editar objetos específicos.
Buenas prácticas de configuración
- Usar nombres explícitos para los objetos, relacionándolos con su función o ubicación (ejemplo: «Marketing_Network_10.100.91.0/24»).
- Agrupar objetos y usar comentarios claros para facilitar el mantenimiento futuro y auditorías.
- Revisar periódicamente que no existan objetos redundantes o en desuso para evitar confusión.
- Evitar solapamientos en rangos IP dentro de objetos para eliminar conflictos en las políticas.
- Testear cada cambio de objetos aplicados en políticas mediante comandos CLI y logs antes de implementar en producción.
- En entornos con FortiManager o clúster, modificar objetos solamente en el dispositivo raíz para asegurar replicación correcta y evitar inconsistencias.
- Documentar los cambios realizados para facilitar auditorías y soporte.