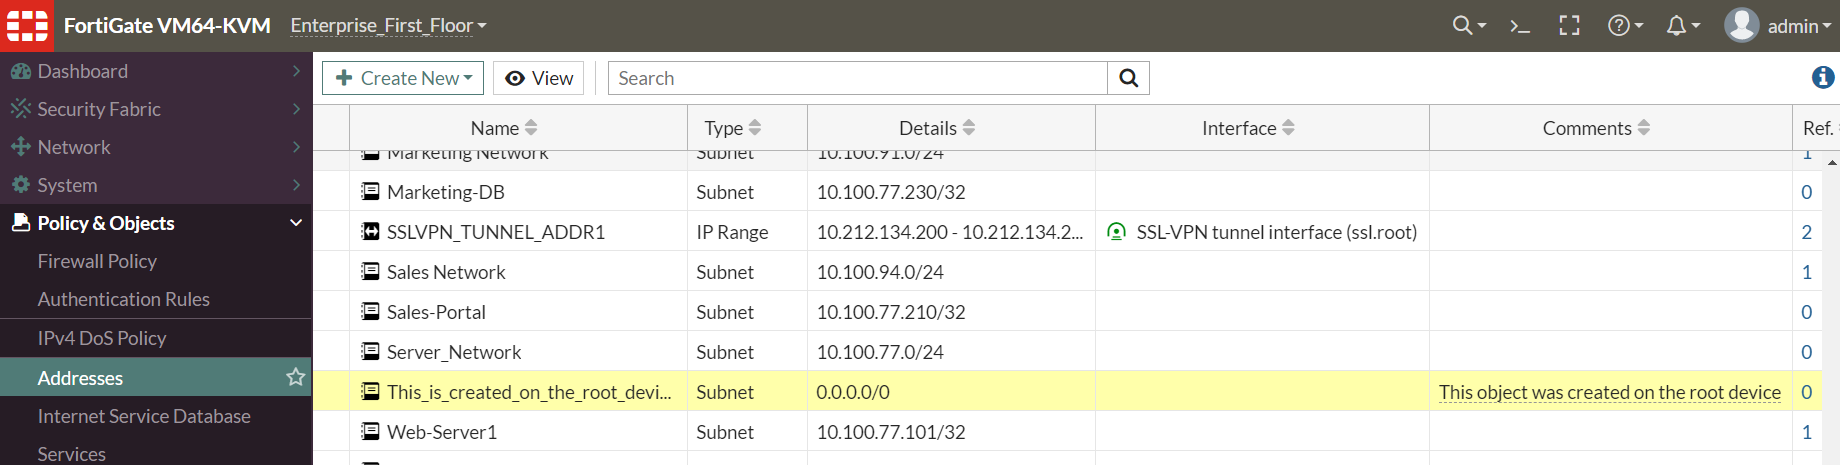
La configuración de objetos de dirección (Address Objects) en dispositivos FortiGate es fundamental para la correcta segmentación y gestión del tráfico en una red. Este tipo de configuración permite definir direcciones IP individuales, subredes, rangos o grupos que facilitan la implementación de políticas de seguridad y control de acceso en el firewall. En particular, definir correctamente estos objetos soluciona problemas relacionados con la identificación eficiente de destinos o fuentes dentro de reglas de firewall, evitando errores en el manejo del tráfico y mejorando la seguridad general de la red.
Campos principales
- Name (Nombre): Identifica de forma única el objeto dentro del sistema. Permite una administración clara y rápida referencia en políticas y reglas.
- Type (Tipo): Determina la naturaleza de la dirección definida. Puede ser Subnet (subred), IP Range (rango de direcciones), FQDN (nombre de dominio completo), o dirección IP individual. Cada tipo afecta cómo se evalúa el tráfico que corresponde a dicho objeto.
- Details (Detalles): Define el valor concreto asociado al objeto, como la máscara de subred, un rango de IPs o una IP individual.
- Interface (Interfaz): Asociación opcional a una interfaz física o virtual, utilizada para limitar el alcance o reforzar la política basada en segmentación por interfaz.
- Comments (Comentarios): Campo libre para anotaciones que facilitan la gestión, explicando el propósito o especificaciones del objeto para otros administradores.
Por ejemplo, un objeto con tipo Subnet y valor 0.0.0.0/0 representa toda la red IPv4 disponible, lo cual debe usarse con prudencia, ya que puede afectar políticas de acceso generales.
Compatibilidad de versiones y modelos
La funcionalidad de objetos de dirección está presente en todas las versiones modernas de FortiOS, incluyendo ramas como 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y 7.2, con ligeras diferencias en la interfaz gráfica y la estructura CLI. Los equipos FortiGate de gama media y alta, así como los dispositivos para sucursales o datacenters, implementan esta característica sin limitaciones importantes. Sin embargo, en modelos muy antiguos o con firmware desactualizado, podrían faltar algunos tipos de objetos, como FQDN, o funciones avanzadas de interfaz asociada.
Las versiones más recientes han introducido mejoras en la agrupación y manejo de objetos, además de cambios en la nomenclatura de ciertos parámetros, por lo que es recomendable revisar la documentación oficial y notas de versión al actualizar firmware.
Escenarios de uso y recomendaciones
Esta configuración es útil para segmentar redes internas, definir rangos permitidos, o agrupar IPs de servidores específicos en función de su rol. Por ejemplo, crear un objeto para la subred de Marketing o servidores internos permite crear reglas precisas que eviten accesos no autorizados y facilitan el análisis de eventos.
Si se configura incorrectamente, como asignar un objeto con dirección 0.0.0.0/0 sin restricciones, podría permitir tráfico no deseado o abrir brechas de seguridad importantes. El fabricante recomienda siempre especificar el ámbito más limitado posible e incluir comentarios descriptivos para evitar confusiones.
Comandos de CLI útiles para diagnóstico
show firewall address: Muestra la lista de objetos de dirección configurados y sus detalles.diagnose firewall address list: Permite revisar los objetos en memoria y verificar su estado.execute ping: Para probar conectividad hacia una IP definida en algún objeto.diagnose debug enableydiagnose debug flow filter addr4: Para filtrar y analizar tráfico relacionado con una dirección específica.
Buenas prácticas de configuración
- Nombrar los objetos de forma clara y coherente, reflejando su función o grupo.
- Usar el tipo de objeto que mejor refleje el alcance real (subnet, IP range, FQDN), evitando objetos demasiado amplios como 0.0.0.0/0 sin controles adicionales.
- Añadir siempre comentarios explicativos para facilitar mantenimiento y auditorías.
- Revisar y eliminar objetos que no se usan para evitar acumulación y confusión.
- Corroborar que los objetos estén correctamente asociados con las políticas que deben proteger o habilitar.
- Probar configuraciones en entornos de prueba antes de aplicarlas en producción para evitar impactos negativos.