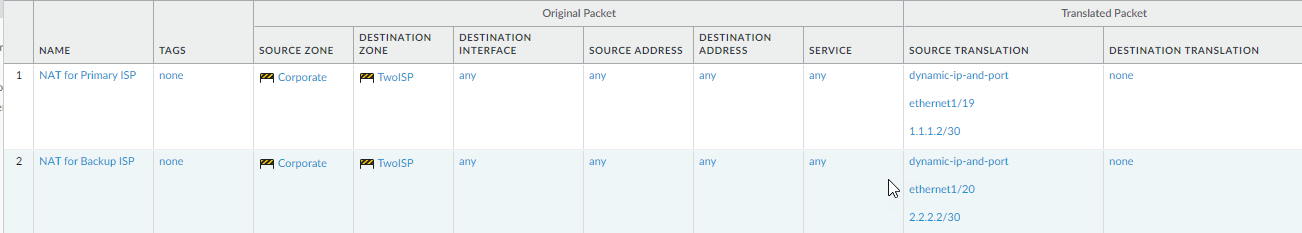
La configuración de traducción de direcciones de red (NAT) dinámica es fundamental en entornos donde se utilizan múltiples proveedores de servicios de Internet (ISP), especialmente para asegurar la continuidad y redundancia en la conectividad. En Palo Alto Networks, esta configuración permite traducir la dirección IP de origen de los paquetes salientes hacia la IP pública asignada por el ISP, facilitando políticas de enrutamiento y seguridad más eficientes.
Este tipo de NAT es especialmente útil cuando se manejan enlaces primarios y de respaldo, donde el equipo de seguridad debe aplicar un esquema de traducción diferente según el ISP activo, garantizando así que el tráfico se enrute correctamente sin perder consistencia en las políticas de seguridad ni la trazabilidad.
Campos principales
- Nombre (Name): Identifica la regla NAT, por ejemplo «NAT for Primary ISP» o «NAT for Backup ISP» para diferenciar el uso según el enlace.
- Source Zone: Zona origen del tráfico; generalmente se indica la zona interna o corporativa (Corporate) para identificar el origen del paquete dentro del perímetro.
- Destination Zone: Zona destino, normalmente la zona que conecta con el ISP, en este caso «TwoISP» para indicar que se puede seleccionar entre dos ISPs.
- Destination Interface: Establecido en «any» para que la regla se aplique independientemente de la interfaz de destino, lo cual es común en escenarios multi-ISP.
- Source Address: Rango de direcciones internas sujetas a NAT; «any» implica que la regla se aplica a todo el tráfico desde la zona origen.
- Destination Address: Normalmente «any» para que aplique a todo paquete que sale hacia el ISP.
- Service: Determina los servicios aplicables; «any» indica que la regla considera todo tipo de tráfico.
- Source Translation: Aspecto clave de la configuración; se utiliza «dynamic-ip-and-port» junto con la interfaz física asignada al ISP (ej. ethernet1/19) y la dirección IP pública correspondiente (ej. 1.1.1.2/30). Esto permite que la IP origen sea traducida dinámicamente al rango público, preservando puertos para múltiples conexiones simultáneas.
- Destination Translation: Usualmente «none» en escenarios de NAT saliente dinámico, ya que no se requiere alterar la dirección destino para este tipo de tráfico.
Compatibilidad de versiones y modelos
La funcionalidad de NAT dinámica mediante reglas con traducción de IP y puerto es compatible con gran parte de los firewalls Palo Alto Networks que soportan versiones desde PAN-OS 7.0 en adelante. Esto abarca modelos de la serie PA-200 hasta PA-7000.
Es importante considerar que modelos antiguos o versiones anteriores a PAN-OS 7.0 pueden presentar limitaciones en la variedad de métodos de traducción o menor rendimiento en procesamiento de NAT dinámico. Por ello, se recomienda verificar la documentación específica de la versión instalada y el modelo del dispositivo.
Escenarios de uso y recomendaciones
Este esquema es ideal para arquitecturas con alta disponibilidad de conectividad a Internet mediante múltiples ISPs. El NAT dinámico garantiza que cada ruta de salida use la IP pública asignada por el proveedor activo, ayudando a balancear cargas o utilizar un segundo ISP como respaldo en caso de fallo.
Sin embargo, se deben considerar riesgos como la posible pérdida de sesiones en failover si no se maneja adecuadamente el estado de las conexiones y políticas de seguridad consistentes. También es clave mantener actualizadas las interfaces y direcciones en las reglas para evitar traducciones erróneas o bloqueos inesperados.
Comandos de CLI útiles para diagnóstico
show nat policy: Visualiza las políticas NAT configuradas y su estado.show session all filter source x.x.x.x: Permite filtrar sesiones activas por dirección IP de origen para verificar traducciones efectivas.test nat-policy-match from: Simula la coincidencia de una política NAT para un paquete específico.to source x.x.x.x destination y.y.y.y service show interface ethernet1/x: Consulta el estado y configuración de la interfaz física asociada al ISP.debug dataplane packet-diag set capture onydebug dataplane packet-diag show: Para capturar y analizar tráfico en profundidad en el plano de datos.
Buenas prácticas de configuración
- Definir con claridad y consistencia las zonas y las interfaces en la configuración para evitar ambigüedades en el enrutamiento y seguridad.
- Utilizar nombres descriptivos para las reglas NAT, facilitando su mantenimiento y auditoría.
- Verificar siempre las direcciones IP públicas asociadas a cada ISP y mantener actualizada la configuración ante cambios del proveedor.
- Aplicar políticas de seguridad coherentes que permitan o restrinjan tráfico según necesidades, tanto en variantes de NAT para ISP primario o de respaldo.
- Realizar pruebas de failover y recuperación para asegurar que la traducción dinámica permite la continuidad del servicio sin interrupciones significativas.
- Monitorear continuamente las sesiones y logs para detectar posibles inconsistencias o problemas derivados de la traducción de direcciones.