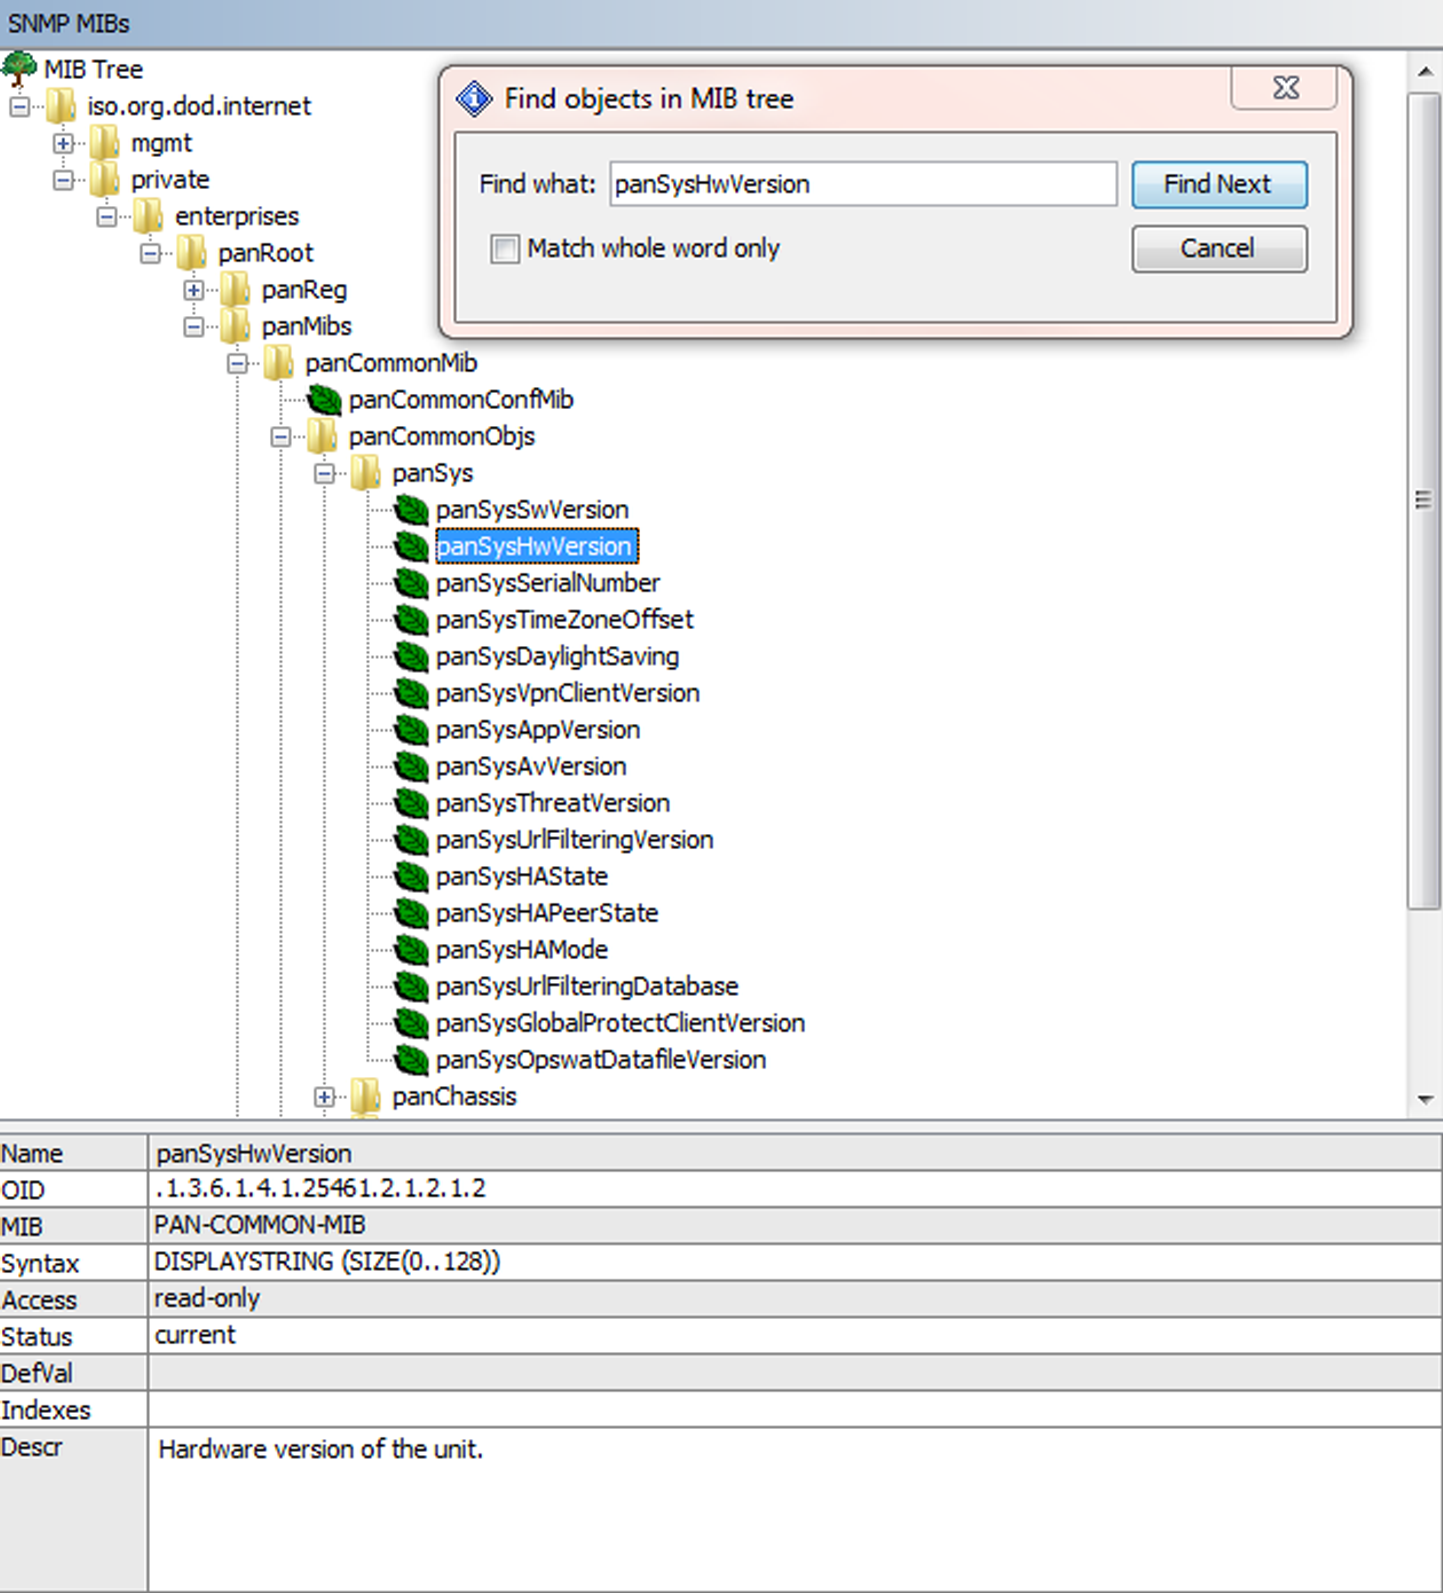
La monitorización efectiva de los firewalls Palo Alto Networks es fundamental para garantizar la seguridad y la disponibilidad de la infraestructura. Entre las herramientas disponibles para gestión y supervisión, el protocolo SNMP (Simple Network Management Protocol) juega un papel clave, permitiendo obtener información relevante del dispositivo de manera remota. La configuración y consulta de MIBs (Management Information Bases) específicos de Palo Alto, como panSysHwVersion, facilita la obtención de detalles críticos como la versión hardware del equipo, ayudando a los administradores a gestionar inventarios y diagnosticar problemas rápidamente.
Campos principales
- Name: panSysHwVersion – identificador del objeto que representa la versión del hardware del dispositivo Palo Alto.
- OID: .1.3.7.4.x,7.6.x.4.1.27.4.x,7.7.x1.2.1.2.1.2 – objeto SNMP único utilizado para consultas que entrega el dato preciso.
- MIB: PAN-COMMON-MIB – biblioteca que define este objeto junto con otros relacionados a la info general del sistema Palo Alto.
- Syntax: DISPLAYSTRING (SIZE(0..128)) – formato en que se devuelve el valor, una cadena de caracteres de hasta 128 bytes.
- Access: read-only – indica que es posible sólo leer el valor a través de SNMP, no modificarlo.
- Status: current – significa que este campo es soportado y vigente en las versiones actuales del sistema.
- Descr: Hardware version of the unit – descripción que aclara claramente que se trata de la versión física del equipo.
Compatibilidad de versiones y modelos
Este MIB de Palo Alto Networks está disponible en gran parte de las versiones de firmware PAN-OS utilizadas actualmente, especialmente a partir de versiones 7.x en adelante, que consolidan un amplio soporte para SNMP extendido. Es compatible con las familias principales de dispositivos Palo Alto, incluyendo las series PA-200, PA-3000, PA-5000, PA-7000 y modelos VM-Series virtuales.
No obstante, la implementación y el nivel de detalle en los MIBs pueden variar ligeramente dependiendo del modelo y versión exacta de PAN-OS. Algunos dispositivos más antiguos podrían no soportar este objeto o tener diferencias en el árbol MIB, por lo que se recomienda verificar la documentación específica del firmware utilizado.
Escenarios de uso y recomendaciones
Consultar el MIB panSysHwVersion resulta muy útil en entornos donde la gestión centralizada de múltiples firewalls se realiza mediante plataformas de monitoreo SNMP, como SolarWinds, PRTG o Nagios. Permite automatizar la identificación de versiones hardware para la planificación de actualizaciones, gestión de garantías y soporte técnico.
Es especialmente relevante para detectores tempranos de desajustes físicos en el inventario o para asegurar que el hardware instalado corresponde al aprobado por políticas internas. A nivel de seguridad, conocer la versión hardware ayuda a identificar vulnerabilidades específicas y aplicar parches o configuraciones adecuadas.
Los riesgos asociados a un mal uso o exposición indebida del SNMP incluyen ataques de enumeración o acceso no autorizado a información sensible. Por ello, es recomendable restringir el acceso SNMP a redes confiables y usar versiones seguras del protocolo como SNMPv3.
Comandos de CLI útiles para diagnóstico
show system info: Muestra información general del sistema, incluida la versión hardware, para validar datos obtenidos por SNMP.show system stat: Permite revisar estadísticas de rendimiento y estado actual del firewall.debug snmp: Habilita la depuración para monitorear y solucionar problemas con la consulta SNMP.show logging system: Para verificar logs del sistema que puedan reflejar problemas con los servicios SNMP.snmp-server community: (en configuración) para establecer comunidades SNMP restringidas y seguras.
Buenas prácticas de configuración
- Limitar el acceso SNMP únicamente a direcciones IP seguras y confiables mediante políticas de acceso.
- Utilizar preferentemente SNMPv3 que incluye autenticación y cifrado para proteger la información transmitida.
- Actualizar regularmente PAN-OS para disponer de las últimas definiciones y correcciones en las MIBs.
- Monitorear activamente los logs y la actividad SNMP para detectar posibles accesos no autorizados o comportamientos anómalos.
- Documentar y mantener sincronizada la información recopilada (versiones hardware, software, números seriales) para facilitar la gestión operativa y responder rápida y efectivamente ante incidentes.