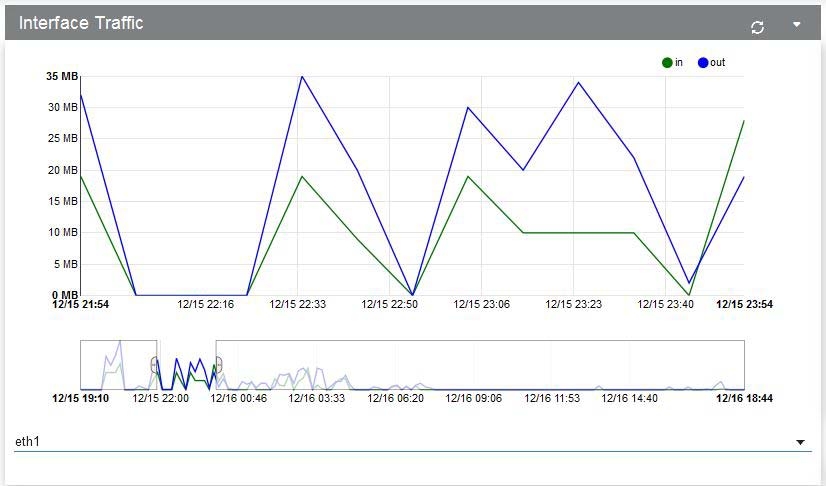
La monitorización de tráfico en interfaces es una función clave para gestionar y asegurar redes gestionadas con equipos Allied Telesis. La configuración del módulo de visualización de tráfico por interfaz permite observar los datos entrantes y salientes en tiempo real o histórico, ayudando a identificar picos de uso, posibles cuellos de botella o comportamientos anómalos que podrían ser indicativos de ataques o fallos en la red. Esta funcionalidad es especialmente relevante para dispositivos que integran capacidades de firewall y políticas de seguridad, donde el control del flujo de datos adquiere un papel crítico en la protección y optimización de la red.
Campos principales
- Intervalo temporal: Define el rango de tiempo para el cual se visualizan los datos de tráfico. Puede incluir desde minutos a días completos para un análisis detallado o de largo plazo.
- Datos de entrada (in) y salida (out): Muestran el volumen de datos que ingresa y sale de la interfaz seleccionada, generalmente medido en megabytes (MB) o bits por segundo (bps).
- Selector de interfaz: Permite elegir sobre qué interfaz física o lógica del equipo Allied Telesis se desea visualizar la información de tráfico, como eth1, eth2, etc.
- Gráficas temporales: Representan visualmente el comportamiento del tráfico durante el periodo seleccionado, facilitando la detección de picos o caídas anómalas.
- Actualización automática: Opción para refrescar los datos en tiempo real, útil para vigilancia activa y diagnóstico inmediato.
Compatibilidad de versiones y modelos
Esta función de monitorización de tráfico está disponible en la mayoría de switchs y routers de Allied Telesis que ejecutan firmware desde la versión AT-TQ v5.5 en adelante, donde se incluyen capacidades mejoradas de inspección y reporte de tráfico. Modelos típicos compatibles incluyen la serie x230/x230L, x510, y routers de la serie AR y Telesis SwitchBlade que poseen interfaces Gigabit Ethernet o superiores.
Sin embargo, dispositivos más antiguos o con firmware muy básico podrían no soportar gráficos detallados o actualización en tiempo real, limitándose a contadores estadísticos simples. Además, algunas opciones avanzadas de filtrado o análisis pueden requerir licencias adicionales o módulos específicos.
Escenarios de uso y recomendaciones
Uno de los escenarios más comunes donde la monitorización de tráfico en interfaces Allied Telesis es crítica es en entornos empresariales con restricciones de ancho de banda o donde se implementan políticas de calidad de servicio (QoS). Con esta función, los administradores pueden detectar usuarios o aplicaciones que consumen tráfico excesivo, pudiendo aplicar reglas de firewall o limitaciones de tráfico para mantener la estabilidad.
Además, en infraestructuras con integración de firewall 111 o similares, la monitorización ayuda a identificar posibles ataques DoS o intentos masivos de conexión, activando alertas o bloqueos automáticos. Es importante considerar que un mal dimensionamiento de la red detectado a través de estos gráficos puede ocasionar latencias o interrupciones en servicios críticos.
El riesgo principal reside en no configurar correctamente los umbrales o en depender únicamente de esta herramienta sin complementar con análisis de logs y políticas de firewall adecuadas, ya que podría pasar tráfico malicioso o simplemente no detectar problemas de rendimiento.
Comandos de CLI útiles para diagnóstico
show interfaces eth1: Visualiza estadísticas detalladas de la interfaz vinculada, incluyendo paquetes enviados/recibidos y errores.show interface traffic eth1: Muestra los contadores de tráfico actuales de entrada y salida en la interfaz seleccionada.debug interface eth1: Activa el modo debug para capturar eventos relacionados con la interfaz.show firewall statistics: Presenta estadísticas de inspección y bloqueo relacionadas con el firewall integrado.clear counters interface eth1: Reinicia los contadores de tráfico para iniciar mediciones limpias.
Buenas prácticas de configuración
- Establecer intervalos de muestreo adecuados para obtener datos representativos sin impactar el rendimiento del equipo.
- Monitorear regularmente las interfaces críticas y configurar alarmas basadas en umbrales de tráfico máximo esperado.
- Integrar la monitorización con políticas de firewall específicas para aplicar controles automáticos si se detectan anomalías.
- Realizar limpiezas periódicas de contadores para evitar interpretaciones erróneas debido a datos acumulados excesivos.
- Documentar cambios de configuración y mantenimientos asociados para preservar la trazabilidad y facilitar auditorías.