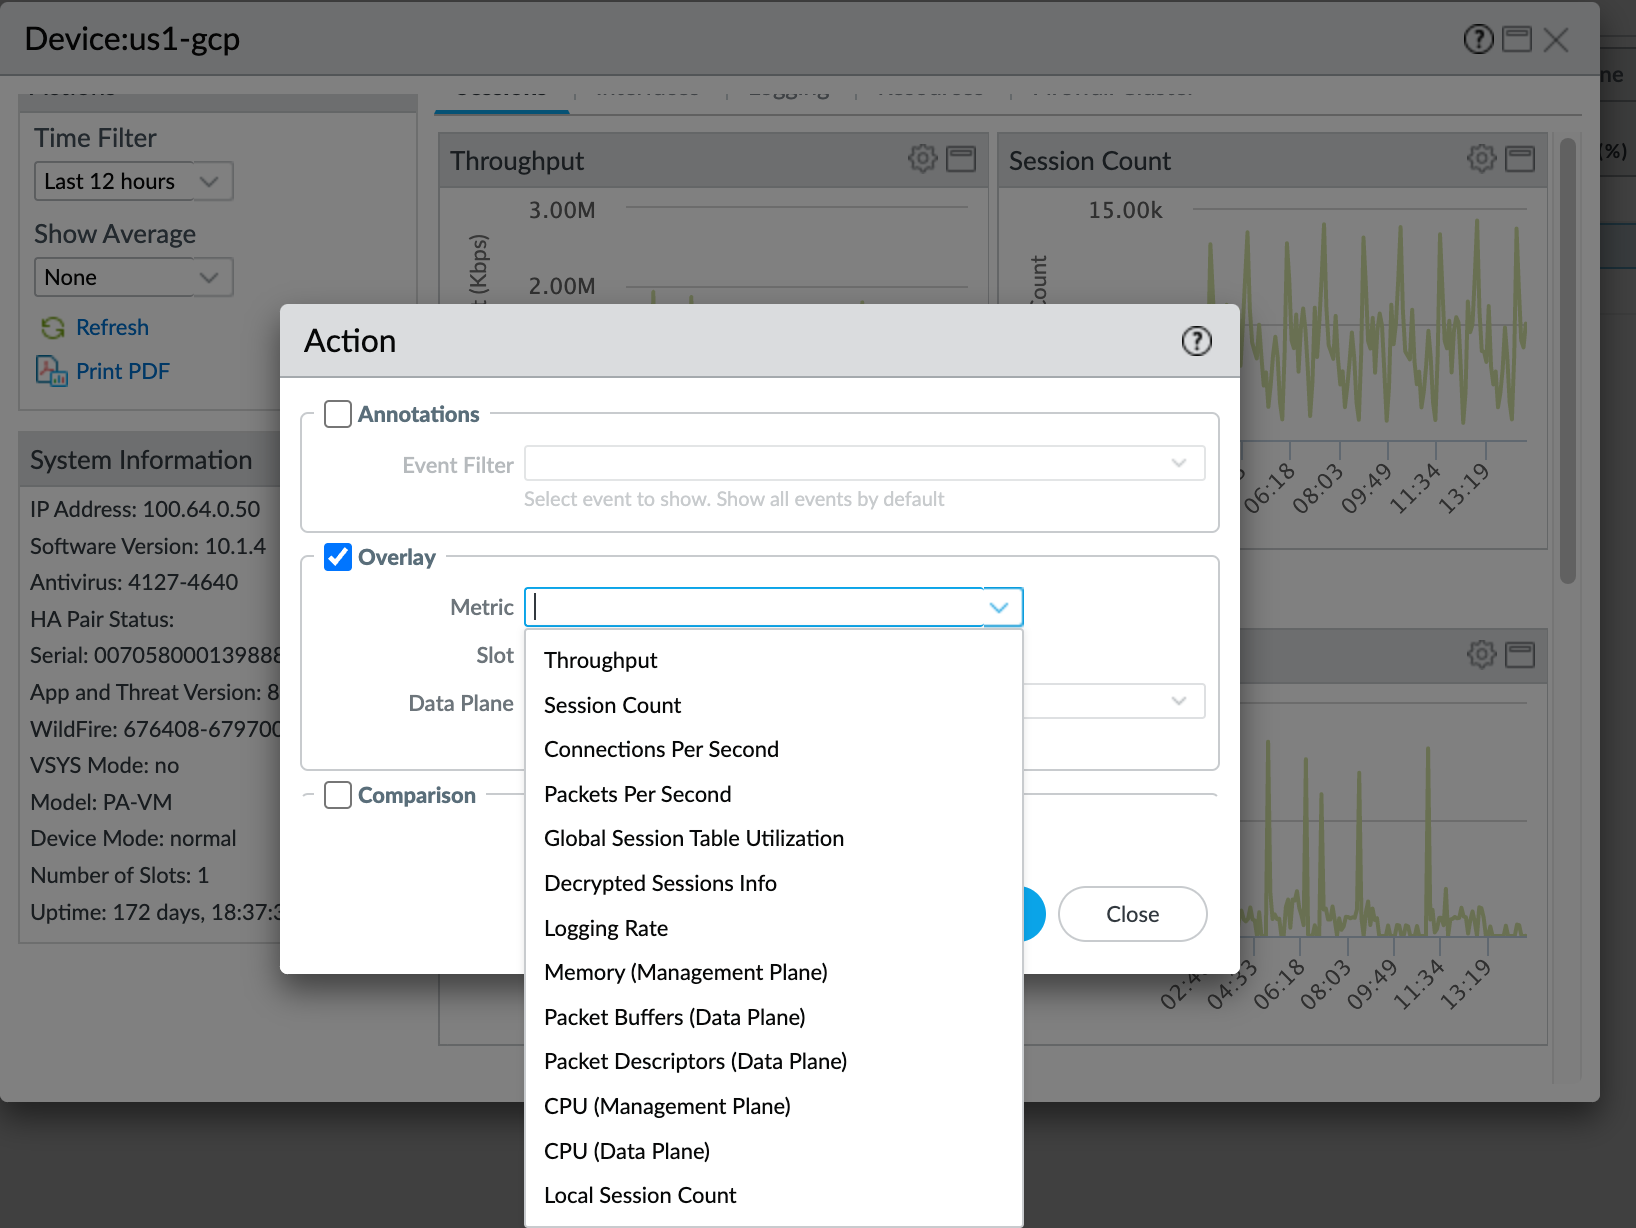
La monitorización del rendimiento y la gestión eficiente de recursos en dispositivos Palo Alto Networks es fundamental para mantener la seguridad y la calidad del servicio en infraestructuras de red modernas. La configuración de superposiciones (overlay) en los paneles de supervisión permite visualizar en tiempo real métricas críticas como el throughput, conteo de sesiones, conexiones por segundo, uso de CPU, entre otros, facilitando la identificación rápida de posibles cuellos de botella o anomalías en el tráfico.
Campos principales
Cada campo en la configuración de métricas para superposición en Palo Alto Networks tiene un propósito específico que habilita un análisis detallado:
- Annotations: Permite añadir anotaciones o eventos específicos dentro del gráfico para marcar sucesos relevantes. No siempre se utiliza, pero ayuda en el análisis histórico.
- Event Filter: Filtra los eventos a mostrar en la anotación, aunque se puede dejar por defecto para considerar todos.
- Overlay (Métrica): Campo principal donde se selecciona la métrica a sobreponer en los gráficos. Las opciones incluyen:
- Throughput: El volumen de datos que atraviesa el dispositivo (en Kbps o Mbps).
- Session Count: Número total de sesiones activas en el firewall.
- Connections Per Second: Tasa de nuevas conexiones establecidas por segundo.
- Packets Per Second: Cantidad de paquetes procesados por segundo.
- Global Session Table Utilization: Uso global de la tabla de sesiones, importante para evitar su saturación.
- Decrypted Sessions Info: Información sobre sesiones descifradas, relevante en inspección SSL/TLS.
- Logging Rate: Velocidad de generación de logs, que impacta en performance y almacenamiento.
- Memoria (Management Plane): Consumo de memoria en el plano de gestión.
- Packet Buffers (Data Plane) y Packet Descriptors (Data Plane): Indicadores del uso de buffers y descriptores en el plano de datos, críticos para la operación eficiente del tráfico.
- CPU (Management Plane) y CPU (Data Plane): Porcentaje de uso de CPU en ambos planos del sistema.
- Local Session Count: Conteo de sesiones locales manejadas por el firewall.
- Slot: Permite seleccionar el módulo o slot del dispositivo a monitorear, especialmente útil en modelos de hardware con múltiples tarjetas o módulos.
- Data Plane: Indica el plano de datos o gestión sobre el cual se desea aplicar la métrica, facilitando un análisis más granular.
Compatibilidad de versiones y modelos
Estas opciones de visualización y métricas están disponibles y son relevantes principalmente en versiones del sistema operativo PAN-OS 9.0 en adelante, mejoradas continuamente en PAN-OS 10.x y posteriores. El soporte cubre tanto dispositivos físicos de las series PA-3000, PA-5000, PA-7000 y superiores, como dispositivos virtuales (PA-VM), donde el manejo de recursos es especialmente crítico en escenarios de nube o virtualización.
Es importante destacar que en dispositivos con limitaciones de hardware o versiones más antiguas, algunas métricas avanzadas como uso granular de buffers o sesiones descifradas podrían no estar disponibles o presentar datos menos precisos. Por ello, se recomienda validar la versión del firmware y el modelo antes de depender de estas métricas para decisiones operativas importantes.
Escenarios de uso y recomendaciones
La configuración de superposición de métricas es una herramienta esencial para los administradores que necesitan:
- Detectar sobrecarga de CPU o de memoria antes de que afecte el rendimiento del firewall.
- Monitorear el uso de sesiones activas para evitar saturación en la tabla global, lo cual comprometería la capacidad de gestión de conexiones.
- Visualizar el throughput y conexiones por segundo para validar picos de tráfico y ajustar políticas de seguridad o capacidad de red.
- Controlar el impacto del descifrado SSL para balancear seguridad y rendimiento.
- Auditar el logging rate para asegurar que la generación de logs no sature recursos de almacenamiento ni ralentice la operación.
El riesgo mayor al no monitorear adecuadamente estas métricas es la pérdida de visibilidad en el estado real del firewall, provocando tiempos de inactividad o degradación en la seguridad. Por ejemplo, un bajo rendimiento del Data Plane puede derivar en latencia no detectada que afecta aplicaciones sensibles.
Comandos de CLI útiles para diagnóstico
Para complementar la monitorización gráfica, la CLI de Palo Alto Networks ofrece comandos valiosos:
show system resources: Muestra uso general de CPU, memoria y disco.show session info: Detalles sobre la tabla de sesiones actual, número total y saturación.show counter global filter severity drop | match "packet": Ver contadores de descartes de paquetes y posibles problemas en buffers.show running resource-monitor: Monitoreo detallado de recursos consumidos en el sistema.debug dataplane show all basic: Diagnósticos profundos para problemas en el plano de datos.show logging-status: Estado actual del logging para analizar tasas y colas.
Buenas prácticas de configuración
Para asegurar que la monitorización aporte el máximo valor, se recomiendan estas prácticas:
- Seleccionar siempre métricas alineadas con los objetivos operativos y capacidad del dispositivo; no todas las métricas son útiles para todos los contextos.
- Configurar alertas basadas en umbrales críticos detectados en estas métricas para respuesta proactiva.
- Actualizar el firmware del dispositivo para disponer de mejoras en la precisión y opciones de monitorización.
- Combinar métricas del Management Plane y Data Plane para un diagnóstico más completo.
- Documentar las configuraciones de superposición para facilitar la continuidad y auditoría.
En resumen, la configuración de métricas para overlay en los dashboards de Palo Alto Networks resulta indispensable para un monitoreo efectivo del firewall y garantizar la continuidad del servicio y la seguridad perimetral.