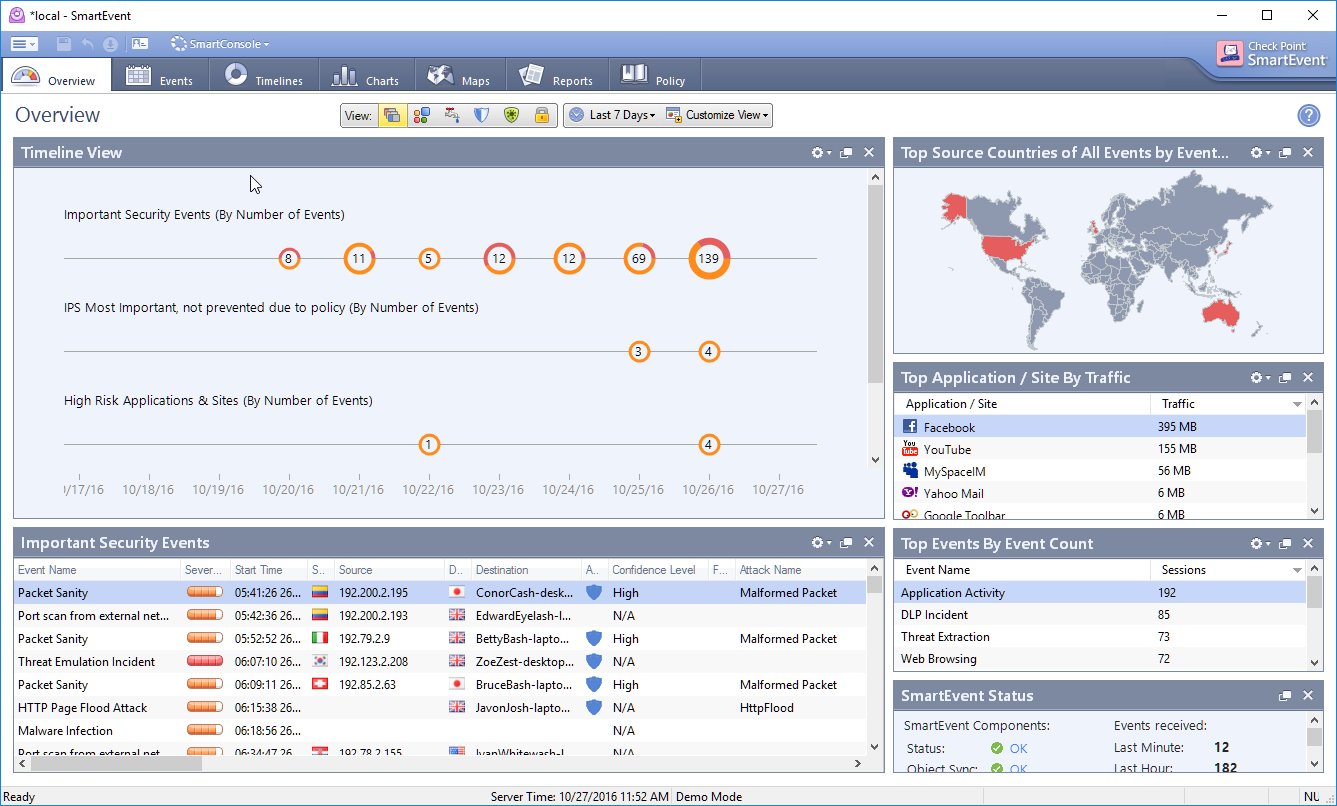
Check Point SmartEvent es una solución integral de monitorización y análisis en tiempo real diseñada para correlacionar, visualizar y gestionar eventos de seguridad generados por dispositivos y gateways de seguridad Check Point. Esta configuración se enfoca en proporcionar un entorno centralizado para el análisis de incidentes, facilitando la identificación rápida de amenazas, actividades sospechosas y ataques informáticos. Al consolidar datos de múltiples fuentes en una consola intuitiva, SmartEvent resuelve el problema de la dispersión de eventos y la complejidad en la gestión de seguridad, aportando una visión clara y contextualizada que permite una respuesta eficaz ante incidencias.
Campos principales
- Timeline View: Muestra una línea de tiempo visual con eventos clave organizados por la cantidad de incidentes reportados, destacando la evolución temporal y frecuencia de eventos como ataques o actividades críticas.
- IPS Most Important, not prevented due to policy: Este campo indica eventos de Intrusion Prevention System que no fueron bloqueados, permitiendo evaluar qué vulnerabilidades o ataques evitaron la política actual.
- High Risk Applications & Sites: Lista y cuantifica aplicaciones y sitios con alto riesgo detectados en el tráfico, esencial para priorizar controles sobre actividades potencialmente dañinas.
- Top Source Countries of All Events: Muestra el origen geográfico de las amenazas, identificando países desde donde provienen eventos de seguridad relevantes.
- Top Application / Site By Traffic: Ordena aplicaciones y sitios web en función del volumen de tráfico generado, ayudando a identificar servicios con mayor impacto en la red.
- Top Events By Event Count: Tabla que resume eventos según su cantidad de ocurrencias, permitiendo enfocarse en incidentes más frecuentes como DLP o actividades en aplicaciones.
- Important Security Events: Detalla eventos críticos con atributos clave: nivel de severidad, IP origen y destino, hora del evento, y nombres específicos de ataques o incidentes detectados.
- SmartEvent Status: Presenta el estado operativo de los componentes SmartEvent mostrando sincronización de objetos y actividad de eventos recibidos en diferentes periodos.
Compatibilidad de versiones y modelos
SmartEvent está disponible en la mayoría de las versiones modernas del firmware Check Point R80.x en adelante, integrándose de forma nativa con Security Management Servers y gateways modernos que soportan las funcionalidades de Threat Prevention e IPS. Es compatible con appliances físicos de la serie Check Point 1400, 4000 y superiores, así como con implementaciones virtuales en entornos cloud o virtualizados (como AWS, Azure o VMware).
No obstante, para versiones anteriores a R77, algunas funcionalidades gráficas y de correlación avanzada pueden no estar disponibles o limitarse a configuraciones básicas. Además, el rendimiento del sistema depende de la arquitectura y recursos asignados al Security Management Server y SmartEvent Server, que deben cumplir especificaciones minimas para garantizar una ingestión veloz y análisis en tiempo real sin pérdida de eventos.
Escenarios de uso y recomendaciones
Este sistema es ideal en entornos empresariales con arquitecturas de seguridad robustas donde se gestionan múltiples gateways o segmentos de red, y donde la observabilidad de amenazas en tiempo real es vital para mitigar riesgos. Por ejemplo, en redes corporativas grandes, SmartEvent ayuda a identificar rápidamente ataques dirigidos, intentos de intrusión o tráfico malicioso que esquiva políticas.
Sin embargo, el uso inadecuado o sin la correcta personalización puede generar alertas excesivas (falsos positivos) que dificulten la interpretación y respuesta. Se recomienda revisar periódicamente las políticas de prevención, ajustar filtros de correlación, y activar solo eventos relevantes para la operación y administración de la red. Además, la integración con sistemas SIEM externos puede complementarse para enriquecer análisis y automatizaciones.
Comandos de CLI útiles para diagnóstico
smartlog: Para consultar de forma rápida eventos y logs de SmartEvent directamente desde el CLI.cpstat smartevent: Visualiza el estado del servicio SmartEvent, cargando estadísticas operativas y posibles errores.cpview: Herramienta de diagnóstico que permite analizar estados y consumo de recursos en el Security Management Server y gateways.fw log -n 10: Muestra los últimos 10 eventos de firewall, útil para correlacionar con alertas vistas en SmartEvent.cpstop; cpstart: Reinicia los servicios de Check Point, útil para resolver problemas temporales de sincronización o rendimiento.smartdiag: Recopila logs y configuraciones para análisis detallados o para soporte técnico.
Buenas prácticas de configuración
- Configurar umbrales de notificación adecuados para reducir ruido y enfocar en eventos críticos y de alta prioridad.
- Actualizar constantemente las firmas de IPS y definiciones de aplicación para mantener la efectividad en detección y prevención.
- Asignar recursos mínimos recomendados al servidor SmartEvent según la escala de eventos y dispositivos administrados.
- Realizar revisiones periódicas de políticas y filtros de eventos para optimizar correlaciones y evitar alertas innecesarias.
- Implementar un plan de respuesta que incluya procedimientos claros para los tipos de eventos más frecuentes y de alto riesgo identificados.
- Integrar SmartEvent con sistemas de ticketing o SIEM externos para una gestión integral de incidentes en la organización.