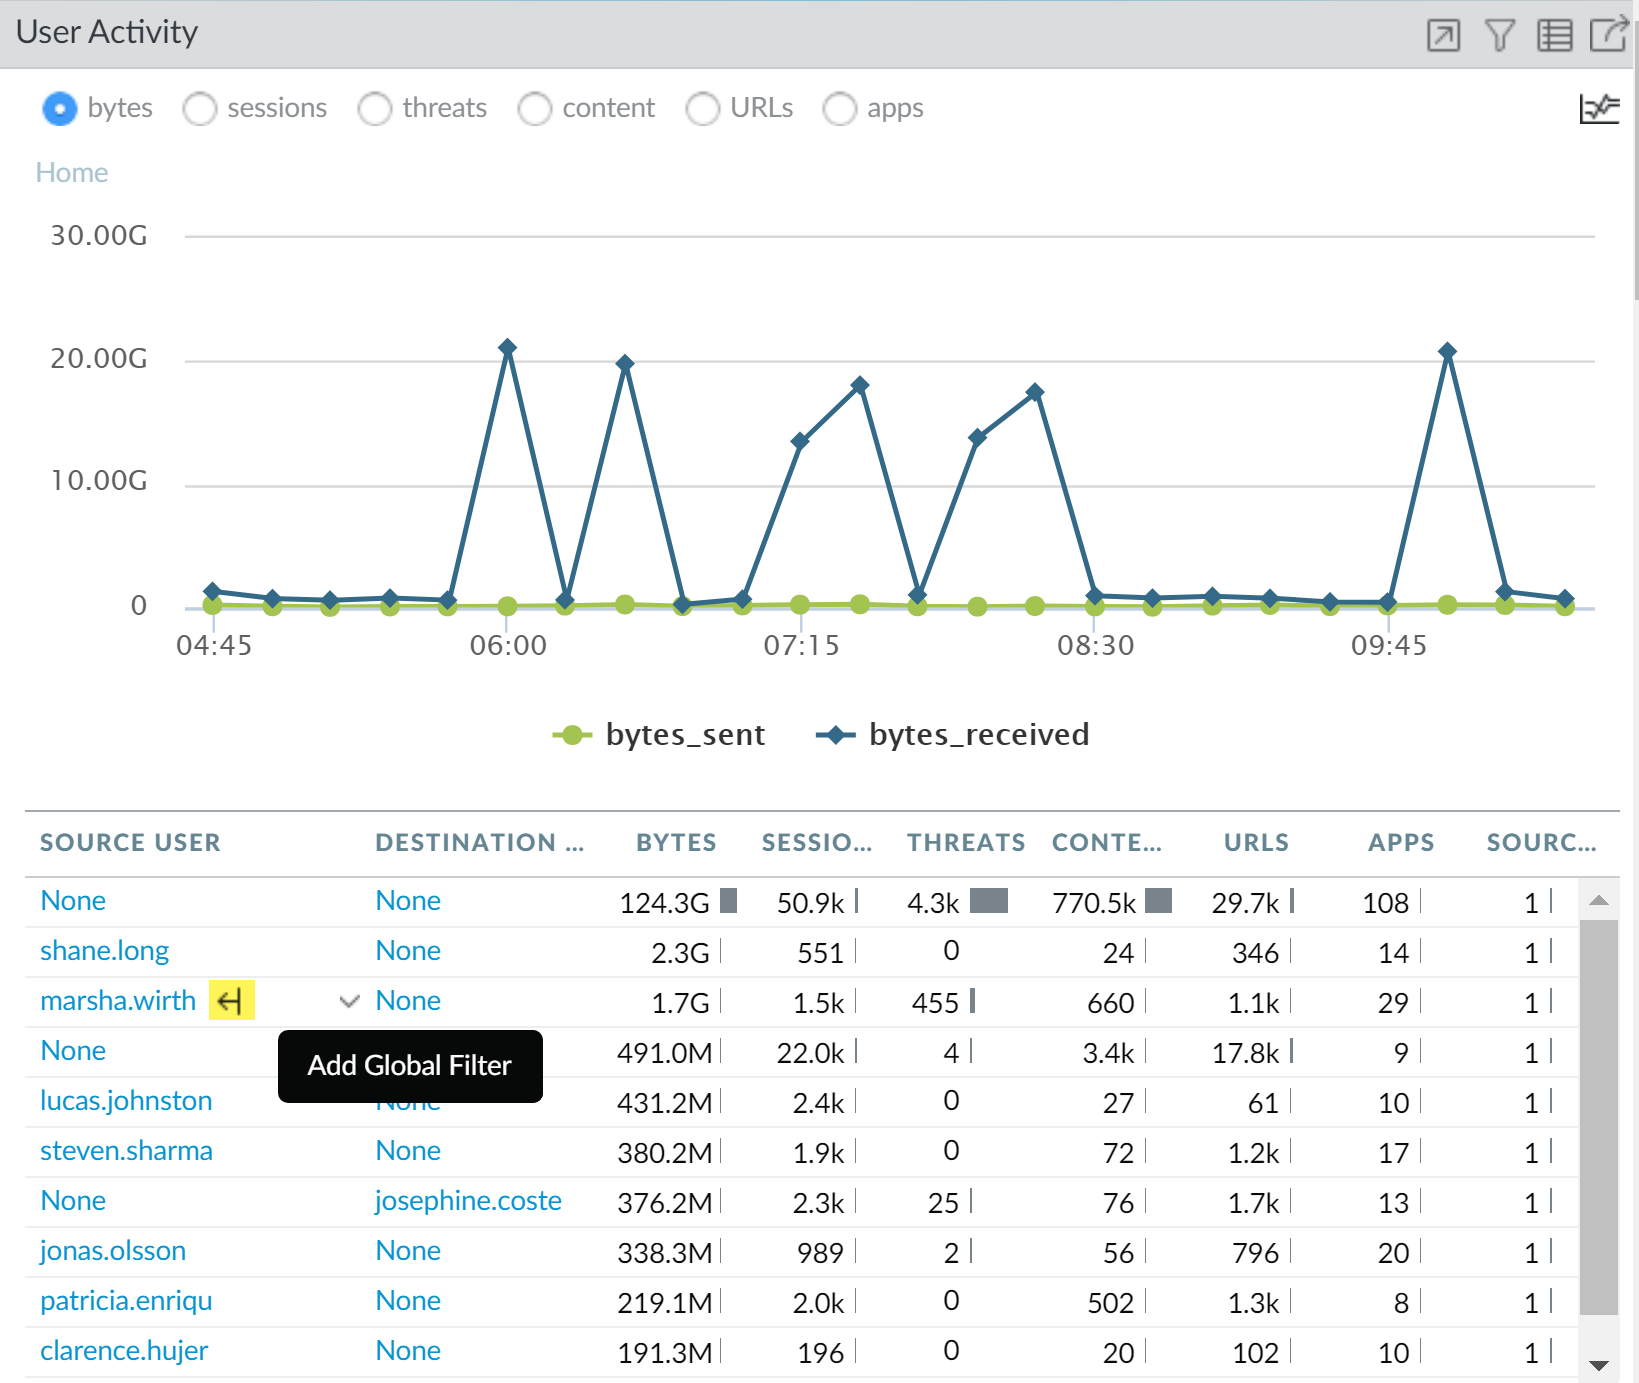
En redes empresariales modernas, la identificación precisa de usuarios dentro del tráfico es esencial para implementar políticas de seguridad efectivas y obtener visibilidad detallada de la actividad. La configuración User-ID en dispositivos Palo Alto Networks se orienta a esta necesidad, permitiendo mapear las sesiones a usuarios específicos mediante integración con sistemas de directorios o agentes. Este método resuelve el problema de asignar actividad de red a identidades en lugar de solo direcciones IP, mejorando control, auditoría y respuesta ante incidentes.
Campos principales
- User: Especifica el identificador del usuario, normalmente un nombre de cuenta que proviene de un servidor LDAP, Active Directory o agente User-ID, fundamental para segmentar el tráfico.
- Source IP: Dirección IP desde donde se origina el tráfico asociado al usuario registrado. Permite relacionar la sesión con la máquina o dispositivo del usuario.
- Destination IP: IP destino, clave para análisis de flujos y detección de accesos no autorizados o inusuales.
- Bytes: Cantidad total de bytes transmitidos o recibidos en la sesión, útil para detectar desviaciones en el consumo de ancho de banda o actividad anómala.
- Sessions: Número de sesiones activas o iniciadas por el usuario durante un periodo, indicador de uso y patrones de comportamiento.
- Threats: Contador de eventos de seguridad detectados en las sesiones del usuario, mostrando incidentes específicos asociados.
- Content: Referente al contenido inspeccionado, como virus o archivos maliciosos, vinculado a dicho usuario.
- URLs y Apps: Muestra la cantidad de URLs visitadas y aplicaciones utilizadas, ayudando a entender el perfil de tráfico y detectar conductas fuera de política.
Compatibilidad de versiones y modelos
La funcionalidad User-ID está disponible en varias versiones del firmware PAN-OS, comúnmente a partir de PAN-OS 5.0 hasta las versiones más recientes 10.x y 11.x. Su uso es compatible con prácticamente todas las familias de firewall Palo Alto Networks, incluyendo modelos de la serie PA-3000, PA-5000, PA-7000 y la serie VM en entornos virtualizados.
Sin embargo, es fundamental verificar la compatibilidad del agente User-ID con la versión PAN-OS y los entornos Active Directory implementados. Modelos con recursos limitados podrían enfrentar ciertos problemas al manejar grandes cantidades de datos User-ID para redes muy extensas, por lo que la arquitectura debe planificarse adecuadamente.
Escenarios de uso y recomendaciones
El uso de User-ID es crítico cuando se requiere control granular basado en identidad de usuario, en lugar de sólo direcciones IP o zonas. Por ejemplo, en entornos corporativos con políticas diferenciadas para departamentos o roles laborales, monitorizar bytes, sesiones y amenazas asociadas a usuarios permite una gestión adaptativa y reactiva.
Un caso frecuente es detectar un incremento súbito en tráfico o amenazas desde un usuario concreto, facilitando respuestas más rápidas. Se recomienda activar perfiles de amenazas y contenido alineados con el tráfico identificado por usuario para mejorar visibilidad.
Se deben anticipar ciertos riesgos como falsos positivos por confusión en mapeos IP-usuario o ataques a la infraestructura de directorio. La configuración del agente User-ID debe ser segura y confiable para evitar suplantación o caída en la recopilación de identidad.
Comandos de CLI útiles para diagnóstico
show user ip-user-mapping all: Muestra todos los usuarios y las IPs asociadas actualmente por el agente User-ID.show user user-id-agent state: Verifica el estado del agente User-ID y su conectividad con servidores de autenticación.show running user-id: Presenta la configuración activa relacionada a User-ID para revisión rápida.debug user-id onydebug user-id off: Activa o desactiva el modo debug para obtener logs detallados sobre la correlación de usuarios y sesiones.show user activity: Frasco para visualizar la actividad del usuario en conjunto con tráfico y eventos detectados.
Buenas prácticas de configuración
- Implementar agentes User-ID con cuentas de servicio de solo lectura para mayor seguridad y evitar impacto en el directorio.
- Configurar pruebas regulares de sincronización entre el firewall y servidores LDAP/AD para asegurar mapeos correctos.
- Aplicar políticas y perfiles de seguridad específicos con base en identidad y roles de usuarios para minimizar exposición y mejorar auditoría.
- Utilizar filtros para evitar capturar tráfico de usuarios irrelevantes o IPs dinámicas que puedan generar ruido falso en la monitorización.
- Monitorizar el rendimiento, ya que la obtención y correlación de datos User-ID consume recursos, dimensionar acorde al tamaño y tráfico de la red.
- Actualizar PAN-OS y agentes User-ID para beneficiarse de mejoras y soporte extendido en versiones nuevas.