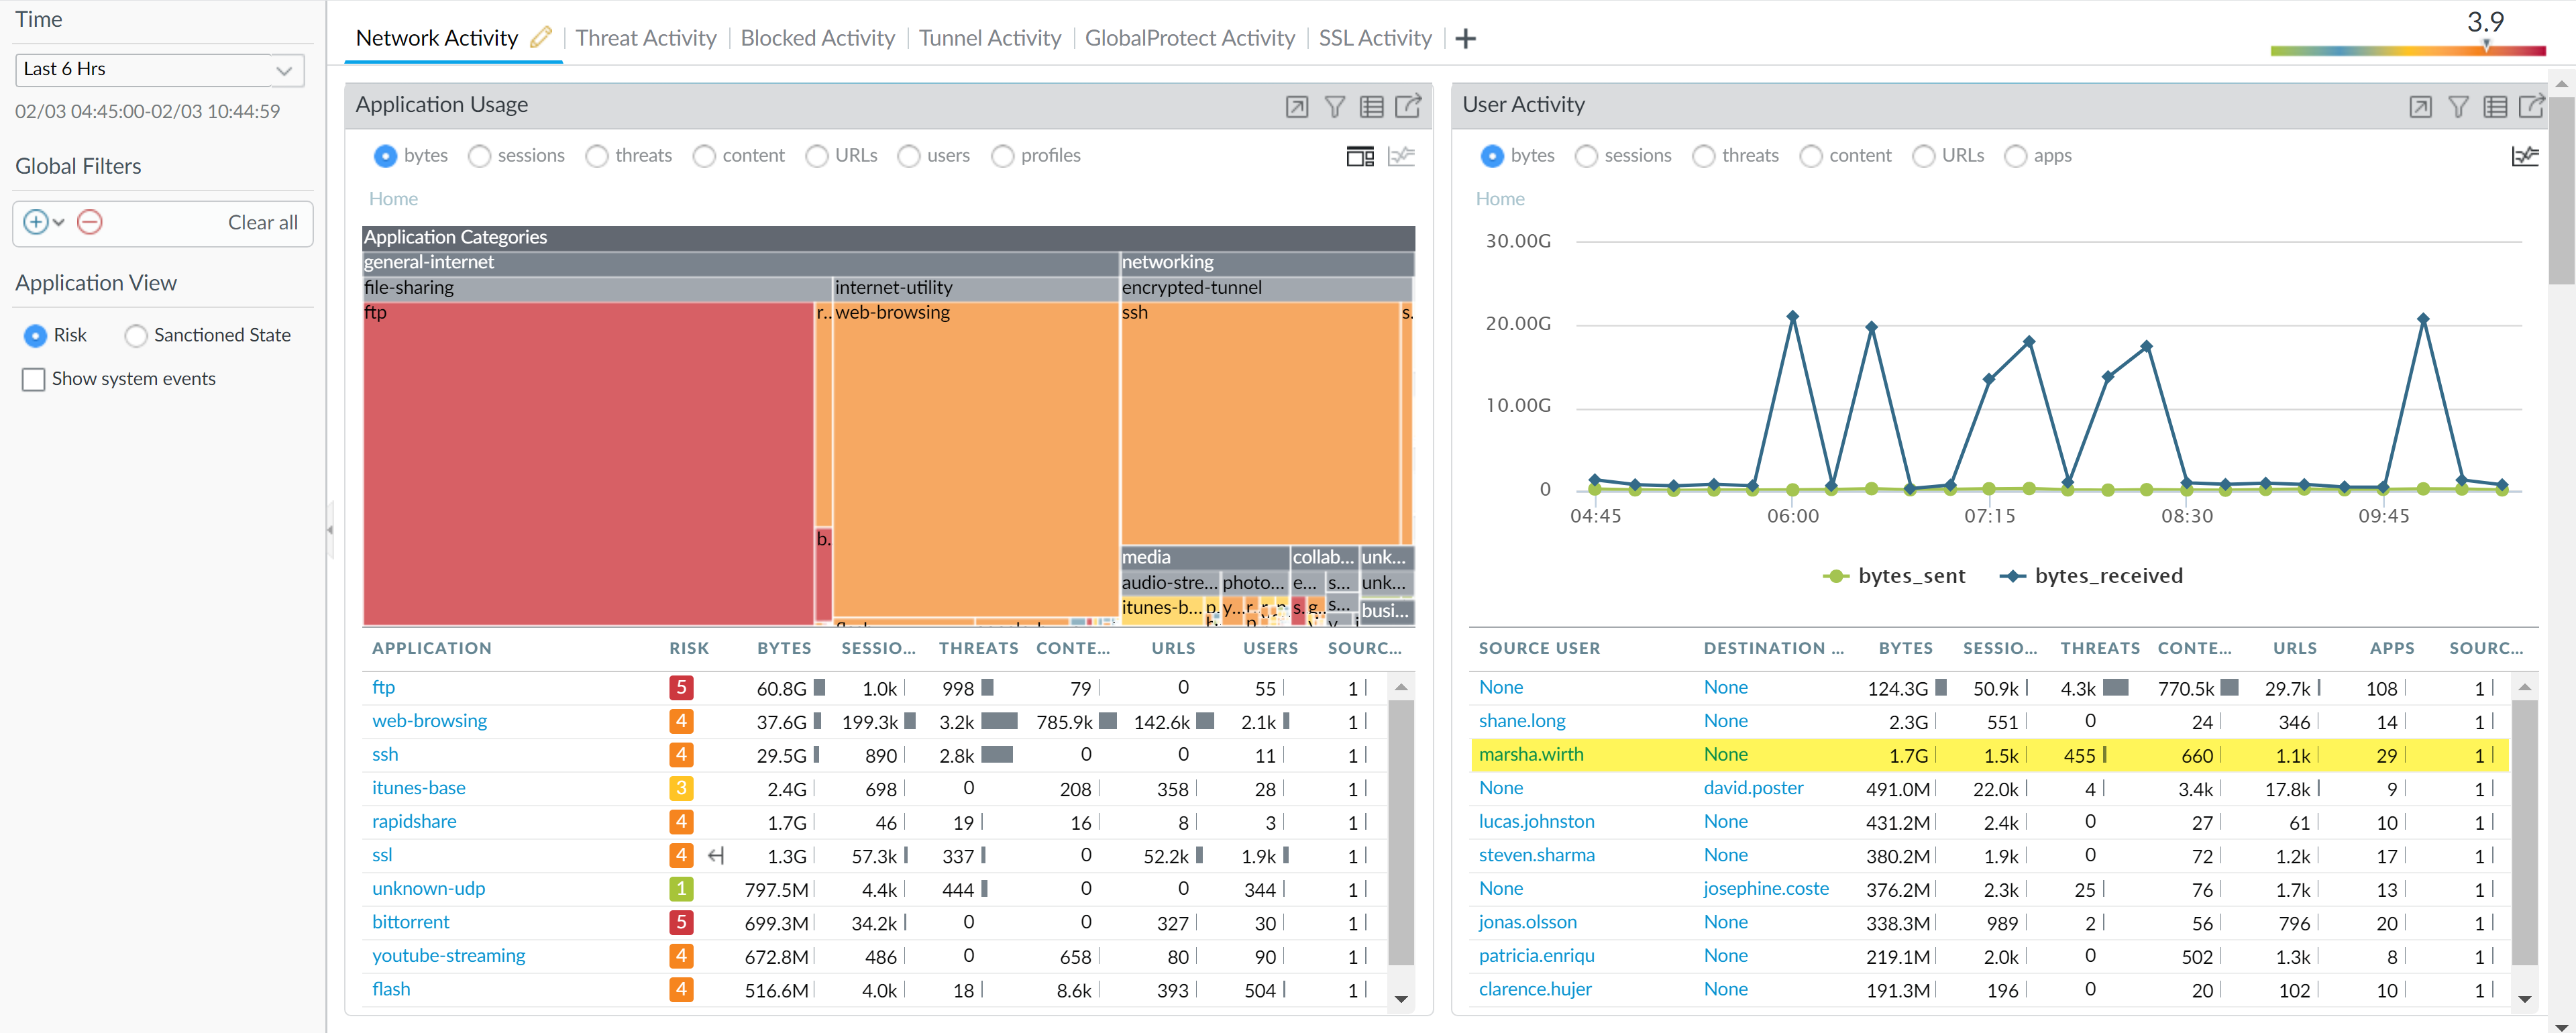
Las soluciones de seguridad de Palo Alto Networks ofrecen herramientas avanzadas para el monitoreo y control del tráfico de red, permitiendo identificar y gestionar riesgos asociados a aplicaciones y usuarios específicos. La configuración que se analiza aquí corresponde a la visualización de tráfico y actividad en la red mediante los dashboards y reportes de Application Usage y User Activity. Este tipo de configuración es vital para detectar comportamientos inusuales, priorizar campos de riesgo y tomar decisiones informadas sobre políticas de seguridad en entornos corporativos.
Campos principales
Los principales campos que se presentan en un informe de tráfico y actividad en un dispositivo Palo Alto Networks son:
- Application: Lista las aplicaciones identificadas por el motor App-ID. Cada aplicación está categorizada para facilitar su análisis.
- Risk: Índice que representa el nivel de riesgo asociado a la aplicación, basado en la base de datos de Palo Alto.
- Bytes: Cantidad total de datos transmitidos asociados a la aplicación o usuario.
- Sessions: Número de sesiones que se han generado para esa aplicación o usuario.
- Threats: Incidencias de amenazas detectadas relacionadas con la aplicación o usuario.
- Content: Eventos de contenido inspeccionado, que puede incluir detección de malware o exploits.
- URLs: Cantidad de URLs accedidas o relacionadas con la aplicación o usuario.
- Users: Número de usuarios asociados al tráfico de esa aplicación (en informes por aplicación).
- Source User y Destination: Usuario origen y destino de la conexión, útil para correlacionar actividad con identidad.
Además de estos campos, la representación gráfica en forma de treemaps o gráficos de líneas ayuda a visualizar tendencias de bytes enviados y recibidos, alertas y distribución de sesiones.
Compatibilidad de versiones y modelos
La funcionalidad de monitoreo y reportes detallados está disponible en la mayoría de los dispositivos Palo Alto Networks con PAN-OS a partir de la versión 7.x, con mejoras y optimizaciones continuas en versiones 8.x, 9.x y superiores. Esta característica es común en los modelos de las series PA-200 a PA-7000, incluyendo firewalls físicos y virtuales (VM-Series).
La capacidad de procesamiento y almacenamiento para análisis avanzado puede variar dependiendo del modelo; modelos de gama alta permiten más sesiones concurrentes y mayor profundidad en el análisis forense. En equipos con recursos más limitados, puede ser necesario ajustar la granularidad o el intervalo de muestreo para evitar sobrecarga.
Hay también integración nativa con Panorama para administración centralizada de logs y reportes, compatible desde versiones PAN-OS 8.x en adelante.
Escenarios de uso y recomendaciones
Este tipo de monitoreo es fundamental para detectar accesos no autorizados, actividad sospechosa y aplicaciones de alto riesgo que puedan comprometer la seguridad de la red. Por ejemplo, identificar tráfico ftp con riesgo 5 o ssh con riesgo 4 permite al administrador priorizar políticas de bloqueo o inspección profunda (DPI).
También es útil para el cumplimiento normativo (compliance) y auditorías de seguridad, donde se requiere visibilidad detallada del uso de aplicaciones y recursos por usuario. Se recomienda utilizar perfiles de riesgo para definir reglas de prevención o alerta inmediatas.
Sin embargo, es importante evitar generar falsos positivos bloqueando aplicaciones legítimas sin análisis previo de impacto. La correlación con identidades (usuarios autenticados) y la revisión continua de tendencias históricas son claves para un manejo adecuado del riesgo.
Comandos de CLI útiles para diagnóstico
Palo Alto Networks ofrece comandos CLI para profundizar el análisis y diagnosticar problemas relacionados con monitoreo y tráfico. Algunos comandos recomendados incluyen:
show running resource-monitor: Ver uso actual de CPU y memoria que puede afectar la captura de datos.show session all filter application: Muestra sesiones activas filtradas por aplicación específica.show counter global filter severity equal high: Para revisar eventos con alta severidad detectados.show log traffic direction equal forward start-time recent: Inspeccionar logs de tráfico recientes para análisis rápido.debug dataplane packet-diag set capture onyshow log: Para captura avanzada de paquetes al detectar anomalías.
Buenas prácticas de configuración
- Implementar perfiles de seguridad y riesgo ajustados al contexto organizacional, evitando reglas genéricas que bloqueen tráfico legítimo.
- Utilizar la correlación con identidades y usuarios mediante integración con directorios LDAP o Active Directory.
- Actualizar regularmente la base de datos de aplicaciones (App-ID) y perfiles de riesgo para mantener alta precisión en detección.
- Configurar alertas y reportes automáticos periódicos para visibilizar cambios y tendencias sin necesidad de monitoreo constante manual.
- Priorizar inspección profunda para aplicaciones y usuarios con alta criticidad o riesgo identificado.
- Utilizar Panorama para gestión centralizada de múltiples dispositivos y análisis integral de datos.
- Realizar pruebas controladas para validar que las políticas configuradas no afectan operaciones normales de usuarios.
En definitiva, el monitoreo eficaz mediante configuración adecuada en firewalls Palo Alto Networks es una herramienta fundamental para fortalecer la postura de seguridad, mejorar la visibilidad y mitigar riesgos en ambientes corporativos complejos.