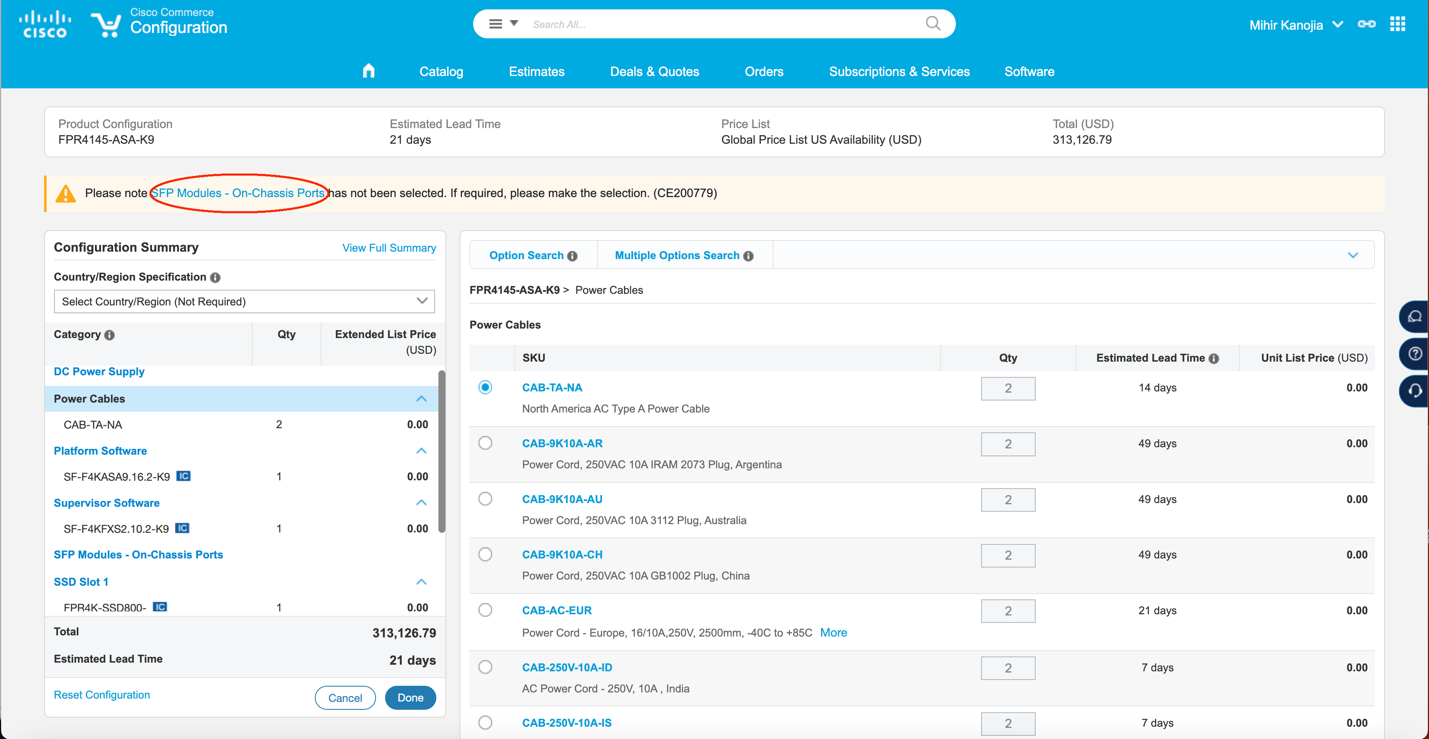
La configuración de los módulos SFP (Small Form-factor Pluggable) en dispositivos Cisco ASA es una parte fundamental para garantizar la conectividad de red de alta velocidad y la seguridad en entornos empresariales. Estos módulos permiten la conexión a diferentes medios físicos, como fibra óptica o cobre, facilitando la flexibilidad y escalabilidad de la infraestructura de red. La correcta selección e instalación de los módulos SFP en los puertos internos del chasis asegura compatibilidad y rendimiento óptimos, aspectos cruciales en escenarios donde la seguridad y la disponibilidad son prioritarios.
Campos principales
- Producto: Indica el modelo del equipo, en este caso el FPR4145-ASA-K9, perteneciente a la línea ASA de Cisco orientada a firewall de última generación.
- Especificación de País/Región: Permite seleccionar regulaciones o requisitos locales que pueden influir en la compatibilidad o certificación del hardware.
- Fuente de Alimentación (DC Power Supply): Selección de fuentes de poder compatibles según el voltaje y requerimientos energéticos del equipo.
- Cables de alimentación (Power Cables): Conjunto de opciones para seleccionar el tipo de cable según región y normas eléctricas (e.g., CAB-TA-NA para Norteamérica).
- Software de Plataforma (Platform Software): Versión del software base para la operación del ASA, crucial para soporte de hardware y funcionalidades.
- Software Supervisor: Módulo de supervisión que gestiona las operaciones y estado del dispositivo.
- Módulos SFP – On-Chassis Ports: Este campo permite seleccionar los módulos SFP que serán instalados en los puertos físicos del chasis, clave para asegurar la conectividad adecuada según el tipo de medio y distancia.
- Unidad SSD Slot: Opciones de almacenamiento para logs o configuraciones si aplica.
Compatibilidad de versiones y modelos
Los módulos SFP para la serie Cisco ASA, y específicamente para modelos como el FPR4145-ASA-K9, requieren compatibilidad con las versiones de firmware actuales, por ejemplo, las basadas en Cisco Firepower Threat Defense (FTD) 7.x o versiones superiores, que soportan las funcionalidades avanzadas de firewall y gestión unificada.
Este modelo de ASA está diseñado para formar parte de infraestructuras de seguridad de alta demanda, integrando puertos modulares que aceptan módulos SFP para fibra multimodo, monomodo, o interfaces de cobre, dependiendo del entorno físico de la red. No todos los módulos SFP genéricos son compatibles; Cisco ofrece una lista de módulos certificados y probados para asegurar el rendimiento y la fiabilidad.
Las limitaciones reales suelen estar relacionadas con la longitud del cableado soportado, el tipo de fibra (monomodo vs. multimodo), y el rendimiento máximo del puerto, que debe coincidir con las velocidades definidas por el módulo.
Escenarios de uso y recomendaciones
Los escenarios más comunes para utilizar módulos SFP en ASA Cisco incluyen la interconexión de firewalls en data centers, la conexión de alta velocidad entre distintas zonas de seguridad, y la integración con switches y routers que utilizan fibra para enlaces troncalizados o para evitar interferencias electromagnéticas.
Es recomendable utilizar siempre módulos SFP certificados por Cisco para evitar problemas de interoperabilidad, pérdida de enlace o degradación de la señal, que pueden afectar la seguridad y disponibilidad de la red. También es vital revisar que el firmware del ASA soporte el módulo instalado y tener configurado correctamente el puerto físico para su tipo (fiber vs copper).
Otra consideración es la selección del cable de alimentación adecuado según el estándar regional, ya que garantizará el correcto suministro eléctrico que mantenga en óptimas condiciones el funcionamiento del dispositivo y sus módulos.
Comandos de CLI útiles para diagnóstico
show version: Muestra la versión firmware y software del ASA, información clave para compatibilidades.show module: Presenta información detallada sobre los módulos instalados en el chasis, su estado y tipo.show interface [nombre-interfaz]: Permite verificar el estado operativo del puerto donde se inserta el módulo SFP, incluyendo velocidad, duplex y errores.show inventory: Muestra una lista completa del hardware detectado, incluidos módulos SFP y fuentes de alimentación.test cable-diagnostics tdr interface [nombre-interfaz]: Diagnóstico de cableado para interfaces habilitadas, detectando fallas físicas.
Buenas prácticas de configuración
- Validar que el firmware ASA esté actualizado y soporte los módulos SFP seleccionados para asegurar compatibilidad y parches de seguridad.
- Asegurar la elección del módulo SFP adecuado acorde a la distancia y tipo de fibra o cobre requerida por el diseño de red.
- Utilizar cables de alimentación que cumplan con las normativas regionales para evitar riesgos eléctricos y garantizar la confiabilidad del suministro.
- Configurar correctamente las interfaces en el ASA para que reconozcan el tipo de conexión, ajustando velocidad y duplex si es necesario.
- Realizar pruebas periódicas con comandos de diagnóstico para prevenir degradación del enlace o fallas de hardware.
- Documentar todas las configuraciones y cambios realizados en los módulos SFP para facilitar auditorías y mantenimientos futuros.