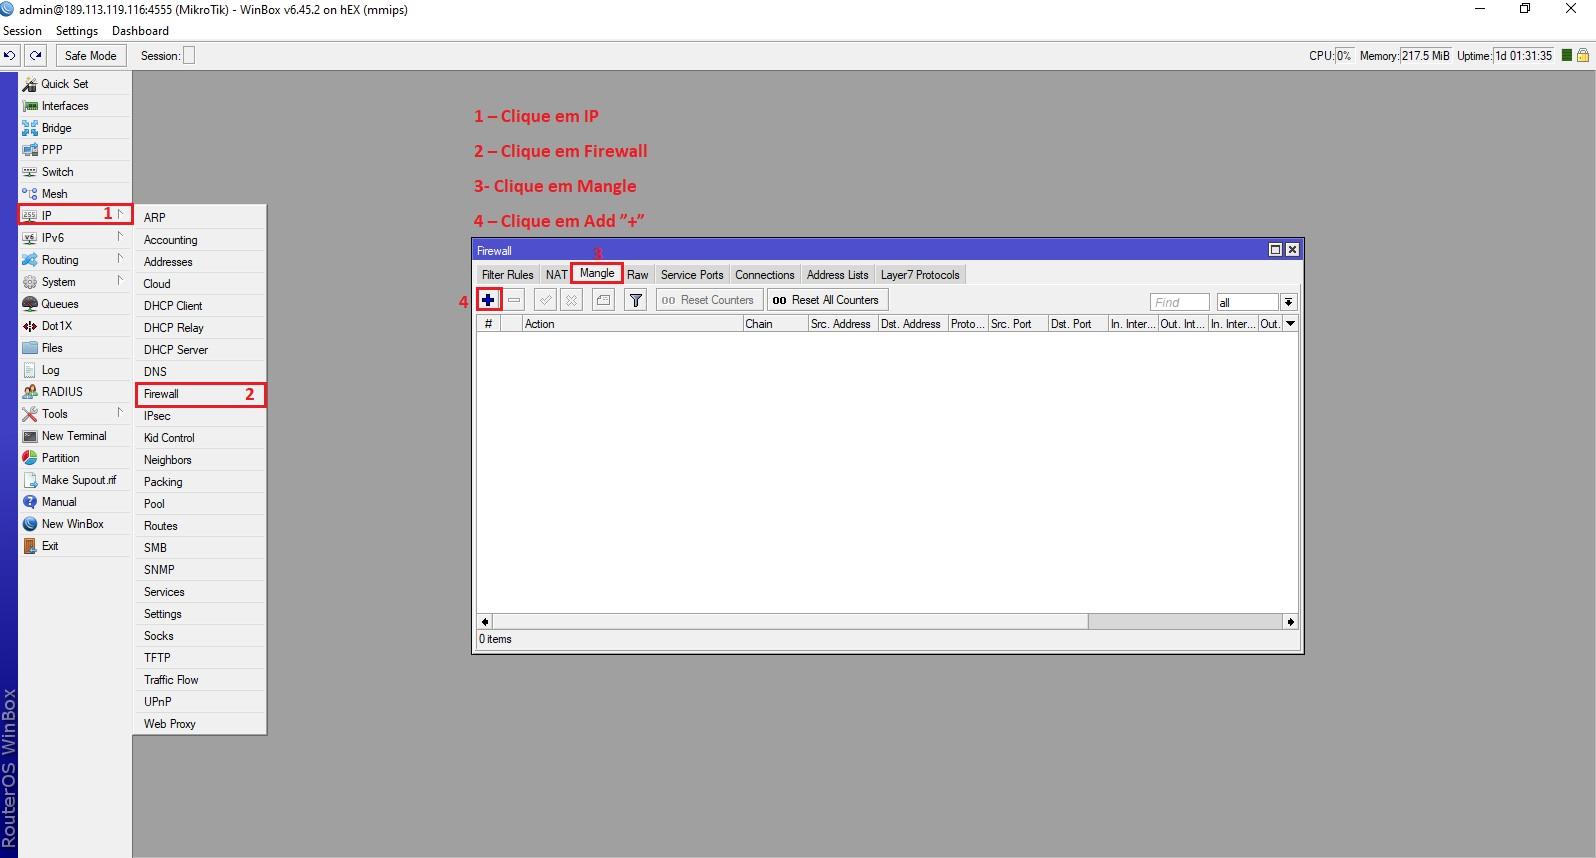
En entornos de red gestionados con dispositivos MikroTik, el uso del firewall es esencial para el control y la seguridad del tráfico. Dentro de las herramientas avanzadas del firewall destaca la función Mangle, que permite marcar paquetes para una gestión más granular y especializada. Esta configuración resuelve la necesidad de identificar, clasificar y manipular tráfico según criterios específicos, facilitando tareas como enrutamiento avanzado, limitación de ancho de banda o políticas QoS (Quality of Service).
Campos principales
La configuración de reglas en Mangle dentro del firewall de MikroTik se realiza principalmente a través de los siguientes campos:
- Chain: Cadena donde se aplica la regla. Puede ser prerouting, input, forward, output o postrouting, según la etapa del paquete en el proceso de firewall.
- Src. Address y Dst. Address: Dirección IP origen y destino del paquete, que permite segmentar el tráfico a analizar o modificar.
- Protocol: Selección del protocolo (TCP, UDP, ICMP, etc.) para especificar el tipo de tráfico.
- Src. Port y Dst. Port: Puertos origen y destino, útiles para identificar servicios o aplicaciones específicas.
- In. Interface y Out. Interface: Interfaces de entrada y salida del paquete, esenciales para reglas que dependen de la ubicación física o lógica del tráfico.
- Action: Define la acción que debe realizar el mangle, típicamente marcar el paquete, marcar la conexión, marcar el routing o marcar el firewall, entre otras.
- New Packet Mark / New Connection Mark: Nombres identificativos para las marcas asignadas, que luego pueden usarse en otras configuraciones como rutas o colas.
Compatibilidad de versiones y modelos
La función Mangle forma parte integral del sistema operativo RouterOS de MikroTik y está disponible en prácticamente todas sus versiones desde hace múltiples años, siendo una característica estándar en las configuraciones de firewall desde RouterOS v3.x en adelante.
Se utiliza comúnmente en todas las familias de productos MikroTik, incluyendo routers hAP, CCR, RB Series y hEX, ya que no depende de hardware específico sino del software RouterOS. No obstante, la capacidad y rendimiento de aplicar reglas Mangle dependen del modelo y su potencia de CPU.
En dispositivos con hardware más limitado (como modelos muy básicos o MikroTik routers con menos CPU) puede haber una disminución en el rendimiento si se aplican reglas complejas y numerosas debido al procesamiento intensivo de inspección y marcada de paquetes.
Escenarios de uso y recomendaciones
Los usos más comunes de Mangle incluyen la implementación de políticas de QoS, donde se marca tráfico prioritario como VoIP o videoconferencia, asegurando baja latencia y menor jitter. También es frecuente utilizarlo para enrutar tráfico de manera diferenciada según la marca (Policy Routing), por ejemplo, enviando tráfico desde una red de invitados a través de un enlace distinto o VPN.
Además, permite crear reglas para contar o limitar ancho de banda con colas simples o avanzadas, relacionando marcas con límites específicos en colas.
Sin embargo, un uso incorrecto o excesivo de reglas Mangle puede generar sobrecarga en el router, latencias adicionales o errores en la manipulación del tráfico por marcas incorrectas o conflictos. Es importante siempre documentar las reglas y validar su impacto en entornos de prueba.
Comandos de CLI útiles para diagnóstico
Para gestionar y diagnosticar reglas Mangle desde la terminal CLI de RouterOS, algunos comandos esenciales son:
/ip firewall mangle print: Lista todas las reglas de mangle configuradas./ip firewall mangle enable [find]y/ip firewall mangle disable [find]: Habilita o deshabilita reglas para pruebas./ip firewall mangle remove [find]: Elimina reglas no deseadas./ip firewall mangle reset-counters: Resetea contadores para monitorear desde cero el tráfico asociado a las reglas./ip firewall mangle print stats: Muestra estadísticas en tiempo real del tráfico que coincide con cada regla de mangle./tool sniffery/tool torch: Para capturar y analizar tráfico en interfaces específicas y verificar el impacto de marcas aplicadas.
Buenas prácticas de configuración
- Planificar y definir claramente las marcas necesarias antes de implementar reglas Mangle para evitar confusión o redundancias.
- Ordenar las reglas según prioridad, ya que MikroTik procesa reglas en orden descendente y la primera coincidencia detiene la evaluación.
- Utilizar nombres descriptivos para marcas y comentarios en reglas para mantener una documentación clara.
- Monitorear regularmente el impacto en rendimiento y ajustar las reglas si se detecta incremento en carga CPU o inconsistencias en el tráfico.
- Evitar el abuso de reglas demasiado granulares que compliquen el mantenimiento y puedan afectar la estabilidad del router.
- Realizar backups de la configuración antes de cambios significativos en reglas Mangle para rápida recuperación.