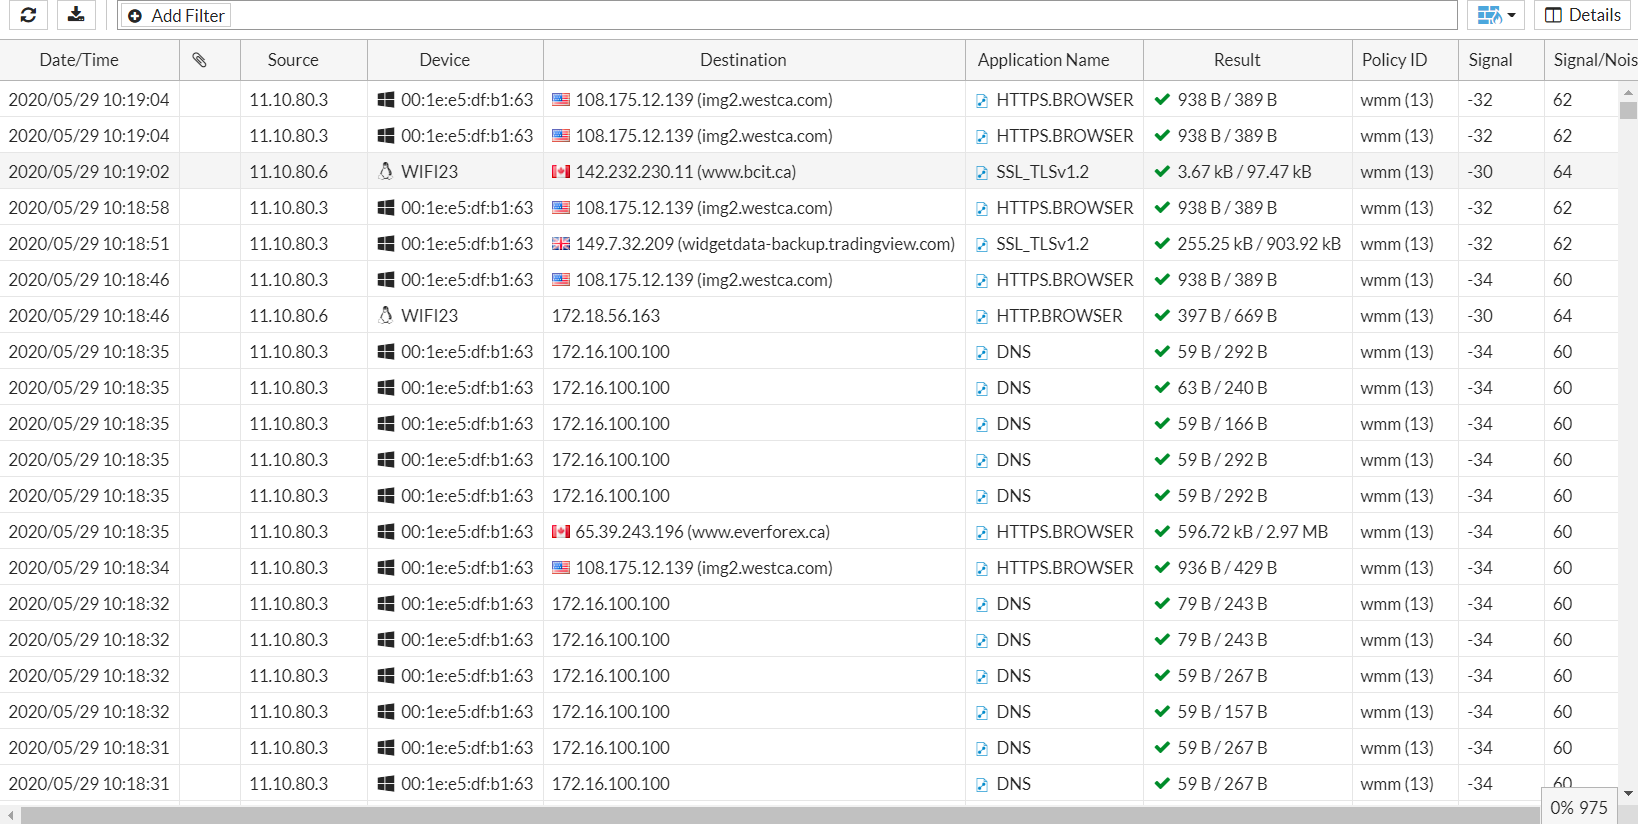
Los registros de tráfico en dispositivos FortiGate son una herramienta fundamental para garantizar la seguridad y el correcto monitoreo de una red. Estos logs permiten observar con precisión qué conexiones se establecen, su origen y destino, así como las aplicaciones utilizadas y el resultado de la comunicación. La configuración adecuada y la interpretación correcta de estos registros son esenciales para detectar incidentes de seguridad, optimizar políticas de firewall y mejorar el rendimiento de la infraestructura.
Campos principales
A continuación se describen los campos más relevantes que aparecen en un log típico de tráfico de FortiGate, con su propósito e impacto en la red:
- Date/Time: Marca la fecha y hora exacta en que ocurrió el evento. Es esencial para correlacionar incidentes y realizar análisis temporales.
- Source (Origen): Dirección IP del dispositivo que inició la conexión. Permite identificar qué usuario o equipo genera tráfico en la red.
- Device (Dispositivo): Identifica el equipo desde donde se originó la conexión, a menudo mediante un nombre o dirección MAC. Este dato ayuda en entornos donde múltiples dispositivos son monitoreados.
- Destination (Destino): IP o nombre del servidor al que se intenta acceder. Es útil para verificar destinos permitidos o bloqueados.
- Application Name: La aplicación o protocolo que se está utilizando (por ejemplo, HTTPS.BROWSER, DNS, SSL_TLSv1.2). Esto facilita la categorización del tráfico y la aplicación de reglas específicas.
- Result: Indica si la conexión fue exitosa, bloqueada o si hubo algún error. Es clave para comprobar la efectividad de las políticas.
- Policy ID: Identifica qué política de firewall aplicó para ese tráfico. Permite auditar qué reglas están activas y su impacto.
- Signal y Signal/Noise (en redes inalámbricas): Indican la calidad de la señal recibida, lo cual es relevante para diagnosticar problemas de conectividad inalámbrica.
Compatibilidad de versiones y modelos
El registro y monitoreo del tráfico son funcionalidades básicas y avanzadas presentes en la mayoría de versiones actuales de FortiOS, desde la 6.0 en adelante. Versiones como 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y 7.2 continúan mejorando las capacidades de logging y visualización, incluyendo nuevas categorías de aplicaciones y detalles de análisis.
Los dispositivos FortiGate de gama media y alta (por ejemplo, desde los modelos 60F hasta los 7000) soportan registros extensos y permiten integrarlos con sistemas de análisis externo, además de soportar almacenamiento local y remoto. Por otro lado, modelos de rama y equipos compactos suelen tener limitaciones en cuanto a capacidad de almacenamiento y detalle de registros, además de menor capacidad de procesamiento para análisis en tiempo real.
En versiones muy antiguas o en modelos básicos, algunas columnas o detalles (como identificación avanzada de aplicaciones o métricas de señal WiFi) pueden no estar presentes o nombrarse de forma diferente. Además, la interfaz gráfica para visualizar estos logs ha cambiado con el tiempo, pasando de una interfaz básica a un panel automatizado con filtros avanzados.
Escenarios de uso y recomendaciones
El análisis detallado de logs de tráfico se aplica en diversos escenarios reales dentro de redes empresariales:
- Detección de amenazas y análisis forense: Identificar accesos no autorizados, tráfico sospechoso o conexiones a dominios maliciosos mediante el filtrado por destino y aplicaciones.
- Auditoría de políticas de firewall: Verificar que las políticas configuradas están permitiendo o bloqueando tráfico según lo previsto. Por ejemplo, detectar si una política con ID específica está operando correctamente.
- Optimización de red: Observar el uso de aplicaciones para asignar recursos de forma eficiente o calibrar políticas QoS.
- Diagnóstico de problemas inalámbricos: Analizar la calidad de la señal mediante los campos Signal y Signal/Noise para mejorar la configuración de puntos de acceso.
Si no se configura adecuadamente, pueden ocurrir problemas como saturación de logs, dificultando análisis, o incluso la ausencia de datos necesarios para la identificación de incidentes. Fortinet recomienda configurar niveles adecuados de logging, con rotación y almacenamiento externo si es posible, y aplicar filtros para evitar sobrecarga de información irrelevante.
Comandos de CLI útiles para diagnóstico
En FortiGate, varios comandos CLI permiten acceder y diagnosticar el estado de los logs de tráfico:
diagnose log filter clear: Limpia filtros aplicados para obtener información completa.diagnose log filter field srcip <IP_origen>: Filtra logs por IP de origen.diagnose log filter field dstip <IP_destino>: Filtra logs por IP de destino.diagnose log display: Muestra los logs actuales en consola.diagnose debug enableydiagnose debug application sslvpn -1: Para depurar problemas específicos de tráfico VPN, si es necesario.get firewall policy: Para listar las políticas de firewall y su estado.execute log display: Muestra los registros de tráfico si están almacenados localmente.
Buenas prácticas de configuración
- Configurar niveles de logging adecuados para no saturar el equipo ni perder información crítica.
- Usar rotación y almacenamiento remoto (Syslog o servidores FortiAnalyzer) para conservar amplio histórico sin afectar rendimiento.
- Implementar filtros en la visualización para facilitar análisis y encontrar patrones de tráfico o incidentes.
- Actualizar versiones de firmware periódicamente para aprovechar mejoras en el sistema de logs y detección de aplicaciones.
- Combinar análisis de logs con alertas automáticas para reaccionar rápidamente ante eventos críticos.
- Evitar registrar información sensible en los campos visibles, aplicando políticas de privacidad y seguridad de datos.
- Verificar con frecuencia las políticas de firewall asociadas para garantizar que los registros estén alineados con la configuración deseada.
- Documentar la estructura y significado de los campos de logs para facilitar la formación de personal y uso en auditorías.