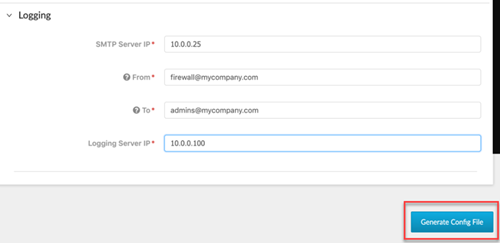
La correcta configuración del logging y notificaciones por correo electrónico en dispositivos Palo Alto Networks es fundamental para la gestión eficiente de alertas y eventos de seguridad. Esta configuración permite enviar registros críticos y alertas a un servidor SMTP que los distribuye al equipo de administración, facilitando una respuesta rápida ante incidentes.
Campos principales
- SMTP Server IP: Dirección IP del servidor SMTP que se encargará de enviar los correos electrónicos con los logs o alertas. Debe ser una IP accesible y permitida por las reglas de firewall para tráfico saliente.
- From: Dirección de correo electrónico que aparecerá como remitente de los mensajes. Es recomendable que esta dirección sea reconocible y coherente con la política interna para evitar problemas de validación o spam.
- To: Dirección o direcciones de correo electrónico de destino, usualmente de administradores o equipos encargados de la seguridad, que recibirán las notificaciones de eventos críticos o logs relevantes.
- Logging Server IP: Dirección IP del servidor o dispositivo que almacena los registros de eventos. Esta dirección es utilizada por Palo Alto para enviar datos o conectarse al servidor de logs, y debe configurar la comunicación adecuada para su correcta operación.
Compatibilidad de versiones y modelos
Esta configuración de logging SMTP se encuentra disponible en las versiones de PAN-OS más recientes, típicamente a partir de la versión 8.x en adelante, aunque la funcionalidad básica está presente incluso en versiones 7.x. Es compatible con todas las familias de dispositivos Palo Alto Networks, incluyendo las series PA-220, PA-800, PA-3000, PA-5000 y PA-7000, así como con dispositivos virtuales Panorama que gestionan múltiples firewalls.
Es importante verificar en los documentos oficiales de Palo Alto Networks las limitaciones relacionadas con la cantidad de correos por minuto o el soporte de autenticación SMTP si se utilizan versiones antiguas o modelos específicos.
Escenarios de uso y recomendaciones
El envío de logs o alertas mediante correo electrónico es ideal para situaciones donde se requiere una notificación inmediata, tales como detección de eventos críticos de seguridad, caídas de enlace o cambios no autorizados en la configuración. Sin embargo, no es recomendado depender únicamente del envío por SMTP para el almacenamiento histórico o análisis forense debido a limitaciones en la cantidad y formato de datos.
Además, se recomienda utilizar esta funcionalidad en conjunto con servidores Syslog o Panorama para asegurar un análisis en profundidad. Un riesgo frecuente es no validar la accesibilidad al servidor SMTP o emplear direcciones no autorizadas, lo que puede impedir el envío correcto y afectar la capacidad de respuesta ante incidentes.
Comandos de CLI útiles para diagnóstico
show logging-status: Permite verificar el estado actual del log y detectar si existen errores en la generación o envío de registros.show system logdb-quota: Muestra el uso de espacio en la base de datos de logs del firewall.test alert send: Ejecuta una prueba de envío de alerta por correo configurado, útil para validar la conectividad SMTP.debug log-receiver show-smtp-connection: Diagnostica la conexión hacia el servidor SMTP, ayudando a identificar problemas de comunicación.show log-systemd-journal: Revisa los logs del sistema para detectar problemas relacionados con el componente de logging.
Buenas prácticas de configuración
- Usar direcciones «From» y «To» consistentes y autorizadas en el dominio corporativo para evitar problemas de bloqueo o spam.
- Configurar reglas de firewall que permitan el tráfico desde el firewall hacia el servidor SMTP y de logging con los puertos adecuados (generalmente TCP puerto 25, 465 o 587 según protocolo).
- Verificar periódicamente la recepción de alertas para asegurar la continuidad del monitoreo activo.
- Combinar alertas SMTP con soluciones centralizadas de gestión de logs, como Panorama o servidores SIEM, para maximizar la visibilidad y análisis.
- Implementar autenticación y cifrado (STARTTLS) en los servidores SMTP para proteger la información de alertas en tránsito.
- Realizar pruebas regulares de envío de alertas mediante CLI para validar la correcta configuración y funcionamiento.