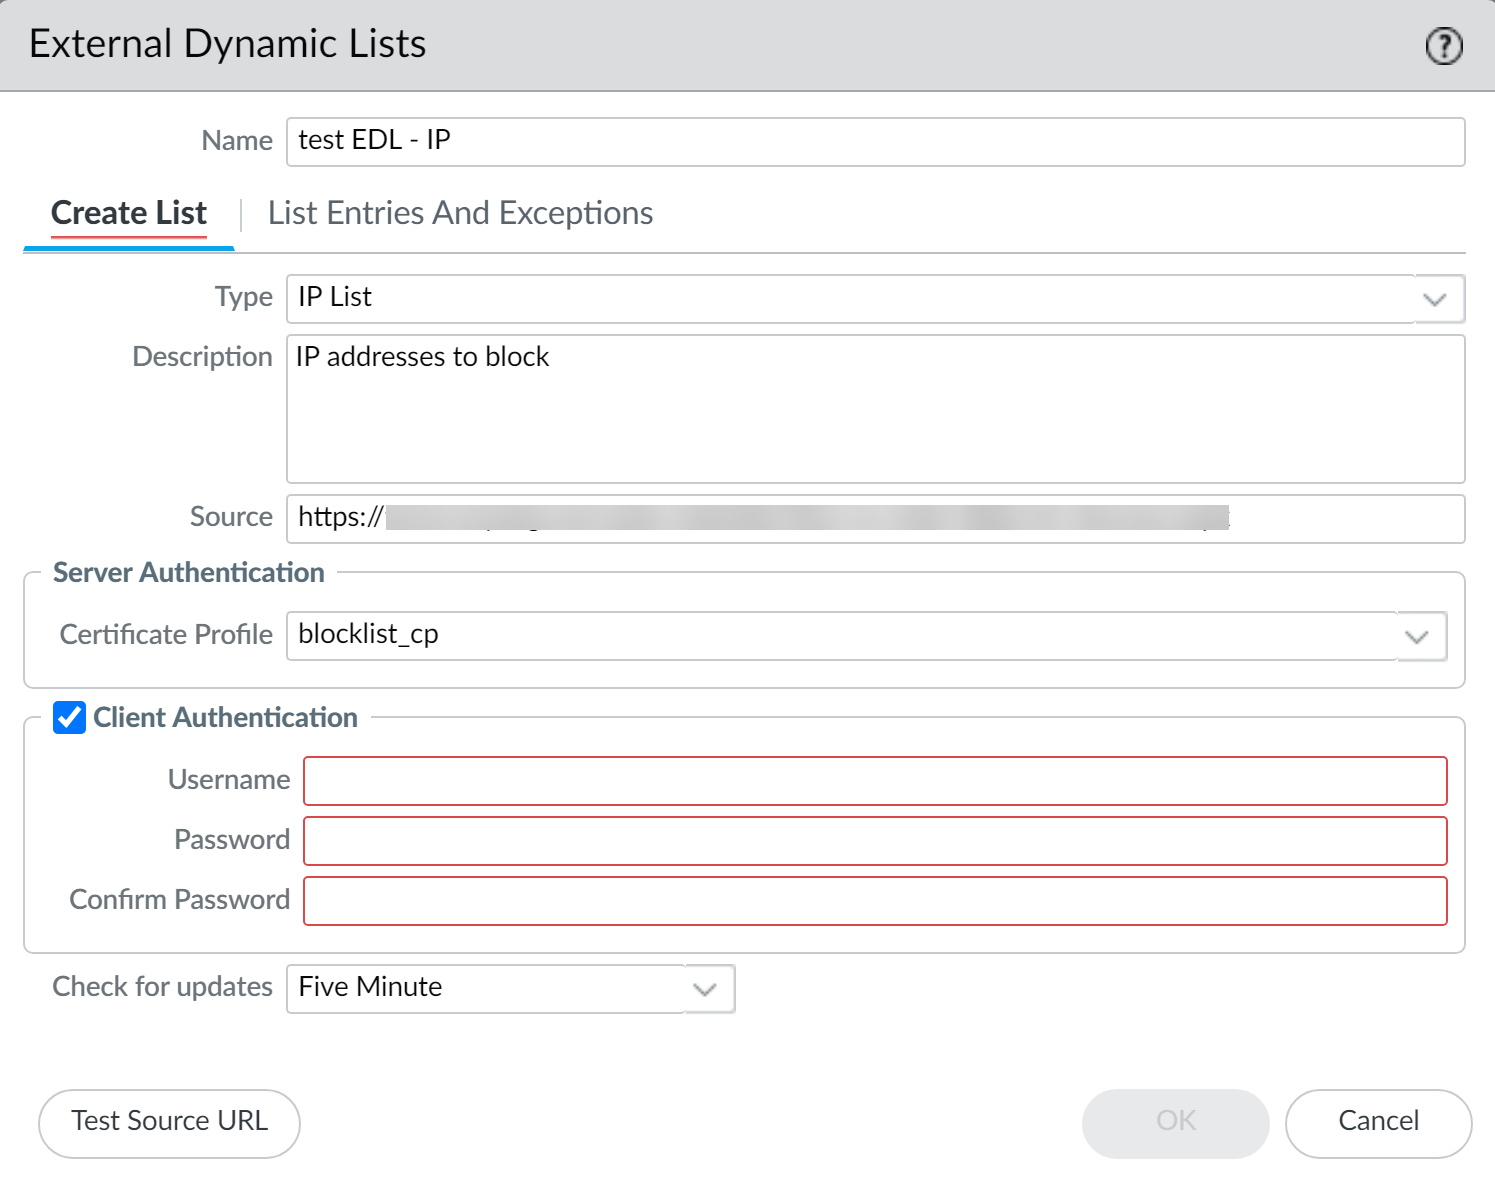
Las External Dynamic Lists (EDL) en dispositivos Palo Alto Networks son una herramienta esencial para la gestión automática de listas de direcciones IP, URLs o dominios que se requieren bloquear o permitir de forma dinámica. Esta configuración resuelve el problema de mantener actualizadas las políticas de seguridad con amenazas emergentes o listas de bloqueo sin necesidad de intervención manual constante, mejorando la eficiencia y reactividad ante ataques o accesos no deseados.
Campos principales
En la configuración de una EDL, los campos cruciales a definir son:
- Name: Identifica la lista dinámica para usarla en políticas o referencias internas, facilitando su gestión.
- Type: Define el tipo de información contenida en la lista; puede ser IP List, URL List o Domain List. Esto determina cómo el paloalto procesará los datos y sus aplicaciones en reglas de seguridad.
- Description: Texto libre para especificar el propósito o detalles relevantes de la lista, útil para administración.
- Source: URL HTTPS desde donde el firewall descarga periódicamente el archivo con las entradas para la lista (IPs, URLs o dominios). Es fundamental que el archivo tenga formato compatible y accesibilidad desde el dispositivo.
- Server Authentication – Certificate Profile: Perfil de certificado que se usa para autenticar el servidor HTTPS. Asegura que la fuente sea confiable, evitando descargas desde sitios no autorizados.
- Client Authentication: Opcional, activa autenticación mediante credenciales para acceder al recurso remoto si es necesario. Aquí se configuran Username y Password, lo que añade una capa de seguridad al proceso de actualización remota.
- Check for updates: Intervalo de tiempo en que el firewall consulta la fuente para obtener las últimas actualizaciones. Ajustarlo según la volatilidad y criticidad de la información.
Compatibilidad de versiones y modelos
Las External Dynamic Lists están soportadas en PAN-OS a partir de la versión 6.0, con mejoras continuas en versiones recientes para soportar nuevas funciones como autenticación cliente y diferentes tipos de listas. Las familias de dispositivos Palo Alto Networks que soportan EDL incluyen desde la serie PA-200 hasta las de alta gama como PA-5200, y también los firewalls virtuales VM-Series.
Sin embargo, existen limitaciones en modelos muy antiguos o con firmware muy obsoleto, donde algunas opciones avanzadas como perfiles de certificado o autenticación cliente pueden no estar disponibles o funcionar parcialmente.
Escenarios de uso y recomendaciones
Los casos más comunes incluyen:
- Bloqueo dinámico de IPs maliciosas: Usar EDL para integrar listas de bloqueo de amenazas en tiempo real entregadas por servicios externos o internos, evitando accesos de fuentes comprometidas.
- Gestión centralizada de URLs permitidas o bloqueadas: Facilitar la administración cuando las URLs cambian frecuentemente, al usar listas externas actualizables automáticamente.
- Control de acceso basado en listas VIP o segmentaciones: Aplicar políticas específicas en función de listas mantenidas por otros sistemas de seguridad o administración.
Entre los riesgos está la dependencia de la disponibilidad y seguridad del recurso externo HTTPS, que si es comprometido o interrumpido, puede derivar en bloqueo erróneo o evasión de controles. Se recomienda validar siempre las firmas y accesos, y tener reglas fallback para evitar disrupciones.
Comandos de CLI útiles para diagnóstico
show external-dynamic-list all: Lista y estado de todas las EDL configuradas en el dispositivo.test url: Verifica conectividad y descarga del archivo remoto.debug dataplane external-datamanager log-enable yes: Activa logs detallados para eventos relacionados con la actualización de EDL.show running resource-monitor: Muestra el consumo de recursos; útil para verificar impacto de las EDL.show system logdb query "subtype eq edl": Revisión de logs específicos de EDL para troubleshooting.
Buenas prácticas de configuración
- Verificar la fuente del archivo remoto y usar siempre comunicaciones seguras (HTTPS) con perfiles de certificado confiables para evitar mitm o ataques de intermediarios.
- Habilitar autenticación cliente si el recurso así lo requiere para añadir una capa de protección frente accesos no autorizados.
- Configurar intervalos de actualización equilibrados según criticidad: demasiado cortos pueden generar tráfico innecesario; demasiado largos retrasan la actualización de datos importantes.
- Realizar pruebas de conexión con la opción “Test Source URL” antes de aplicar cambios para asegurar accesibilidad y formato adecuado del archivo de lista.
- Monitorizar logs y estado mediante CLI y GUI para detectar fallos o problemas en actualizaciones que podrían comprometer la efectividad de la política.
- Documentar claramente el propósito y fuente de cada EDL para facilitar mantenimiento y auditorías internas.