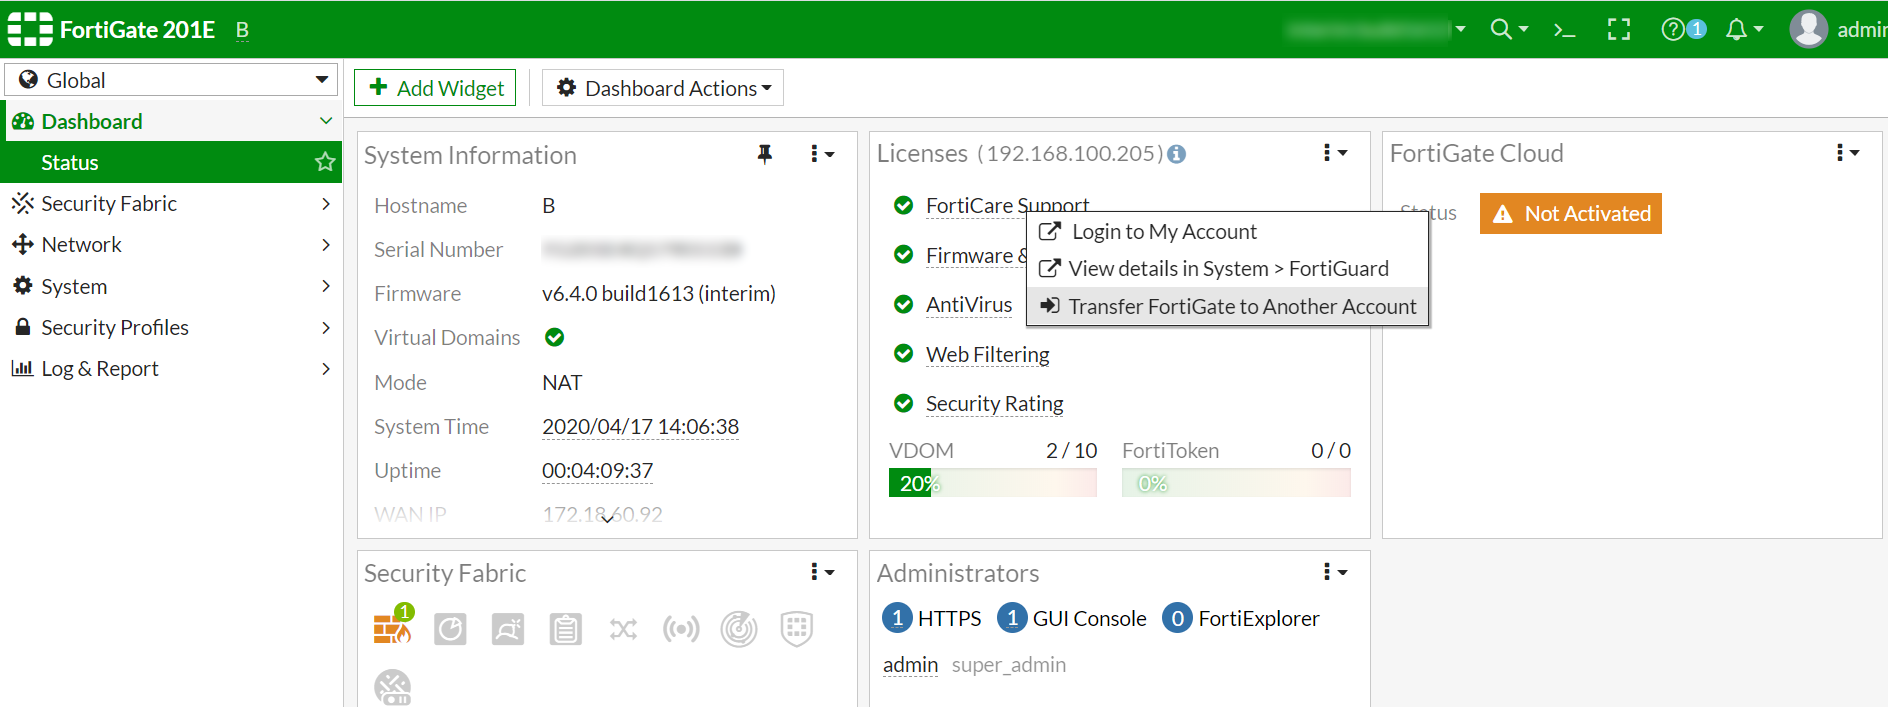
La configuración y supervisión del estado del sistema en FortiGate es esencial para una administración proactiva y segura de la red. La interfaz Dashboard, especialmente en versiones recientes como FortiOS 7.4.x,7.6.x.0, ofrece un panel consolidado donde se visualizan múltiples parámetros críticos del equipo, desde la información del sistema hasta la gestión de licencias y la visualización de administradores activos. Esta funcionalidad es fundamental para resolver problemas de monitoreo, gestión de recursos y cumplimiento de licencias en ambientes empresariales.
Campos principales
- Hostname: Es el nombre asignado al dispositivo FortiGate, útil para identificarlo dentro de la red y en los reportes.
- Serial Number: Código único que identifica el equipo para fines de soporte, licenciamiento y gestión interna.
- Firmware: Versión y build del sistema operativo instalado en el FortiGate, fundamental para conocer características, compatibilidad y parches de seguridad aplicados.
- Virtual Domains (VDOM): Indica si la función de dominios virtuales está habilitada, permitiendo segmentar lógicamente el dispositivo para administrar múltiples entornos independientes.
- Mode: Modo de operación del dispositivo, en este caso NAT, que define cómo se manejan las conexiones de red.
- System Time y Uptime: Hora del sistema y tiempo activo desde el último reinicio, útiles para sincronización, auditorías y diagnóstico.
- Licenses: Estado y detalles de las licencias activas, incluyendo soporte FortiCare, antivirus, filtrado web y reputación de seguridad, esenciales para mantener protegida la red y conforme a políticas internas.
- FortiGate Cloud: Estado de la integración con servicios en la nube de Fortinet que ayuda en el análisis remoto y gestión centralizada.
- Security Fabric: Iconos que representan el estado de seguridad integrada del ecosistema Fortinet, ayudando a detectar fallos o vulnerabilidades.
- Administrators: Muestra los administradores actualmente conectados y sus métodos de acceso (HTTPS, QUID Console, FortiExplorer), crucial para auditoría y control de accesos.
Compatibilidad de versiones y modelos
La interfaz Dashboard con estos detalles es una funcionalidad presente y optimizada en FortiOS desde versiones 6.0 en adelante, con mejoras visuales y de usabilidad significativas en las ramas 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y posteriores. En FortiOS 7.4.x,7.6.x, por ejemplo, se incluye la visualización integrada del estado de licencias y el soporte para múltiples administradores, así como una mejor gestión de widgets para personalizar la forma en que se presenta la información.
Los modelos que suelen utilizar esta configuración y disfrutar de todas estas funcionalidades abarcan desde FortiGate de gama media, como la serie 60F, hasta modelos de gama alta usados en datacenters y grandes sucursales corporativas. Equipos de gama baja o versiones antiguas pueden presentar limitaciones, como la visualización menos completa del Dashboard, ausencia de soporte para Virtual Domains o limitaciones en la gestión de licencias desde la interfaz gráfica.
Además, en versiones muy antiguas previo a la 6.0, la presentación y opciones del Dashboard se basaban en interfaces más básicas y menos intuitivas, con campos distintos o, incluso, no mostraban detalles extendidos del sistema y licencias. En cuanto a la configuración CLI, algunos parámetros y comandos para visualizar este estado han cambiado de nombre o formato entre versiones, algo a considerar en diagnósticos cruzados.
Escenarios de uso y recomendaciones
- En la administración diaria, el Dashboard permite al equipo de redes identificar rápidamente el estado operativo del FortiGate, evitando caídas inadvertidas al verificar el uptime y versión de firmware.
- El seguimiento del estado de las licencias asegura que las funciones críticas de seguridad (antivirus, filtrado web) están activas y renovadas, previniendo brechas en la protección.
- La visualización de administradores activos ayuda a auditorías de seguridad, detectando accesos no autorizados o sesiones olvidadas, lo que fortalece la política de control de acceso.
- Si esta configuración está mal atendida, por ejemplo con firmware desactualizado o licencias expiradas, se pueden generar vulnerabilidades de seguridad o mal funcionamiento.
- Fortinet recomienda mantener el firmware actualizado, realizar respaldos regulares de la configuración y usar el Dashboard para validar el estado antes y después de cambios administrativos.
Comandos de CLI útiles para diagnóstico
get system status: Muestra información detallada del sistema, incluyendo versión de firmware, uptime y estado general.diagnose debug application update -1: Permite observar los procesos de actualización, útil para problemas con licencias o firmware.show system admin: Lista los administradores configurados y detalles de sus accesos.execute log filter category 0yexecute log display: Para visualizar registros de eventos relacionados con sistema y seguridad.diagnose hardware deviceinfo nic: Provee detalles del hardware de interfaces que afectan el modo y estado de red.
Buenas prácticas de configuración
- Verificar que el firmware esté actualizado a la versión recomendada por Fortinet para aprovechar mejoras de seguridad y usabilidad.
- Monitorear constantemente el estado de licencias para evitar la expiración de servicios críticos como antivirus y filtrado web.
- Controlar y auditar los usuarios administrativos conectados para garantizar que solo personal autorizado tenga acceso.
- Usar Virtual Domains solo si es necesario para segmentar la red, ya que esto añade complejidad en la gestión.
- Evitar reinicios innecesarios para mantener la continuidad, pero realizarlos cuando apliquen actualizaciones o correcciones críticas.
- Personalizar la interfaz Dashboard con widgets relevantes para cada equipo de administración, facilitando la supervisión en tiempo real.
- Establecer alertas basadas en logs para detectar cambios de firmware, accesos administrativos y estado de licencias.
- Respaldar periódicamente la configuración del sistema para evitar pérdida de datos en caso de fallos o errores humanos.