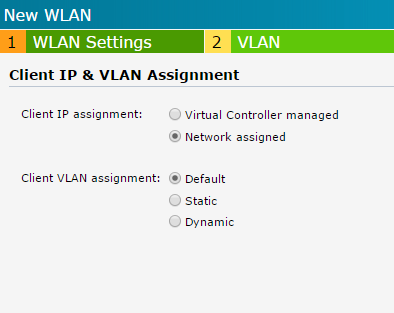
La configuración de asignación de IP y VLAN en dispositivos Aruba es fundamental para garantizar un correcto flujo de tráfico y segmentación en redes inalámbricas. Este tipo de ajustes permite definir cómo los clientes inalámbricos obtienen su dirección IP y a qué VLAN se asignan, aspectos esenciales en la administración de redes seguras y gestionadas eficientemente.
En entornos empresariales con múltiples SSID y diversos requisitos de acceso, una asignación flexible y coherente de IP y VLAN contribuye a la optimización del rendimiento y la seguridad. La configuración puede ser gestionada de forma centralizada por el Virtual Controller de Aruba o asignada directamente por la red, dependiendo de las necesidades específicas de administración y arquitectura.
Campos principales
- Client IP assignment: Define el método mediante el cual un cliente recibe su dirección IP.
- Virtual Controller managed: El controlador virtual de Aruba gestiona y asigna direcciones IP a los clientes. Esta opción simplifica la administración centralizada y es útil para entornos controlados donde se desea un manejo directo desde el controlador.
- Network assigned: La dirección IP se asigna desde la red, generalmente mediante un servidor DHCP externo, lo que proporciona mayor flexibilidad y puede encajar mejor en arquitecturas donde el controlador no gestiona el direccionamiento IP.
- Client VLAN assignment: Determina cómo se asigna una VLAN al cliente una vez autentificado en la WLAN.
- Default: El cliente se conecta a la VLAN predeterminada configurada para la WLAN, simplificando la administración cuando no se necesitan segmentaciones específicas.
- Static: Asignación fija de una VLAN específica a la WLAN, ideal para segmentar tráfico según perfiles definidos y políticas de seguridad precisas.
- Dynamic: La VLAN se asigna dinámicamente, normalmente a través de políticas RADIUS, permitiendo un control granular basado en la identidad o rol del usuario.
Compatibilidad de versiones y modelos
Esta configuración estándar es compatible con la mayoría de las versiones actuales del firmware ArubaOS, común en dispositivos como los puntos de acceso Aruba de las series Instant (por ejemplo, AP-305, AP-515, AP-535) y controladores inalámbricos compatibles. Las versiones desde ArubaOS 8.x en adelante incorporan soporte estable para estas opciones, integrando mejoras continuas en la gestión VLAN y IP en redes WLAN.
En modelos Instant, el Virtual Controller maneja esta funcionalidad localmente sin necesidad de un controlador físico, lo cual es ideal para pequeñas y medianas empresas. Sin embargo, en grandes infraestructuras con controladores físicos y arquitecturas distribuidas, la asignación Network assigned y Dynamic VLAN mediante RADIUS es la norma para evitar cuellos de botella y mantener escalabilidad.
Limitaciones reales incluyen que configuraciones demasiado complejas en la asignación dinámica pueden generar problemas de desempeño o inconsistencias si el servidor RADIUS no está correctamente sincronizado. Además, el uso del Virtual Controller managed en redes muy grandes puede no ser eficiente debido a las limitaciones de recursos del controlador.
Escenarios de uso y recomendaciones
En entornos corporativos donde la seguridad y segmentación son claves, la asignación Dynamic VLAN con control de acceso basado en roles permite separar el tráfico de diferentes tipos de usuarios (empleados, invitados, dispositivos IoT), minimizando riesgos de acceso no autorizado entre segmentos.
En pequeñas y medianas empresas que requieren simplicidad, la opción Virtual Controller managed IP assignment con VLAN Default suele ser suficiente para ofrecer conectividad sin complicaciones, aunque sacrificando algo de flexibilidad y control granular.
En redes donde el servidor DHCP externo es parte integral de la infraestructura, se recomienda la opción Network assigned para aprovechar la gestión centralizada del direccionamiento IP, garantizando coherencia y facilidad en la administración de la red.
Es importante evaluar siempre el impacto de la asignación VLAN dinámica, principalmente por motivos de rendimiento y seguridad. Un mal diseño o actualización puede causar problemas de conectividad inesperados y complicaciones en la resolución de problemas.
Comandos de CLI útiles para diagnóstico
show wlan ssid-profile: Revisa la configuración actual de SSID, incluyendo asignación de VLAN e IP.show ap active: Lista los puntos de acceso activos y sus estados relacionados con la VLAN.show client detail: Proporciona información sobre la IP y VLAN asignada a un cliente específico.show vlan: Muestra la configuración de VLANs existentes y su estado en el dispositivo.show radius statistics: Permite verificar el estado y estadísticas de comunicación con el servidor RADIUS, clave para la asignación dinámica de VLAN.
Buenas prácticas de configuración
- Priorizar la asignación de VLAN dinámica para entornos con múltiples segmentos de usuarios, complementando con políticas RADIUS robustas.
- Usar Virtual Controller managed para escenarios pequeños o para pruebas, siempre valorando su escalabilidad.
- Validar la correcta comunicación entre puntos de acceso, controladores y servidores RADIUS para evitar fallas en la asignación de la IP y VLAN.
- Documentar la configuración de VLAN y rangos IP asociados a cada WLAN para mantener orden y facilitar la resolución de problemas.
- Actualizar el firmware de los dispositivos a versiones compatibles que garanticen estabilidad y acceso a las últimas mejoras en gestión de VLAN/IP.