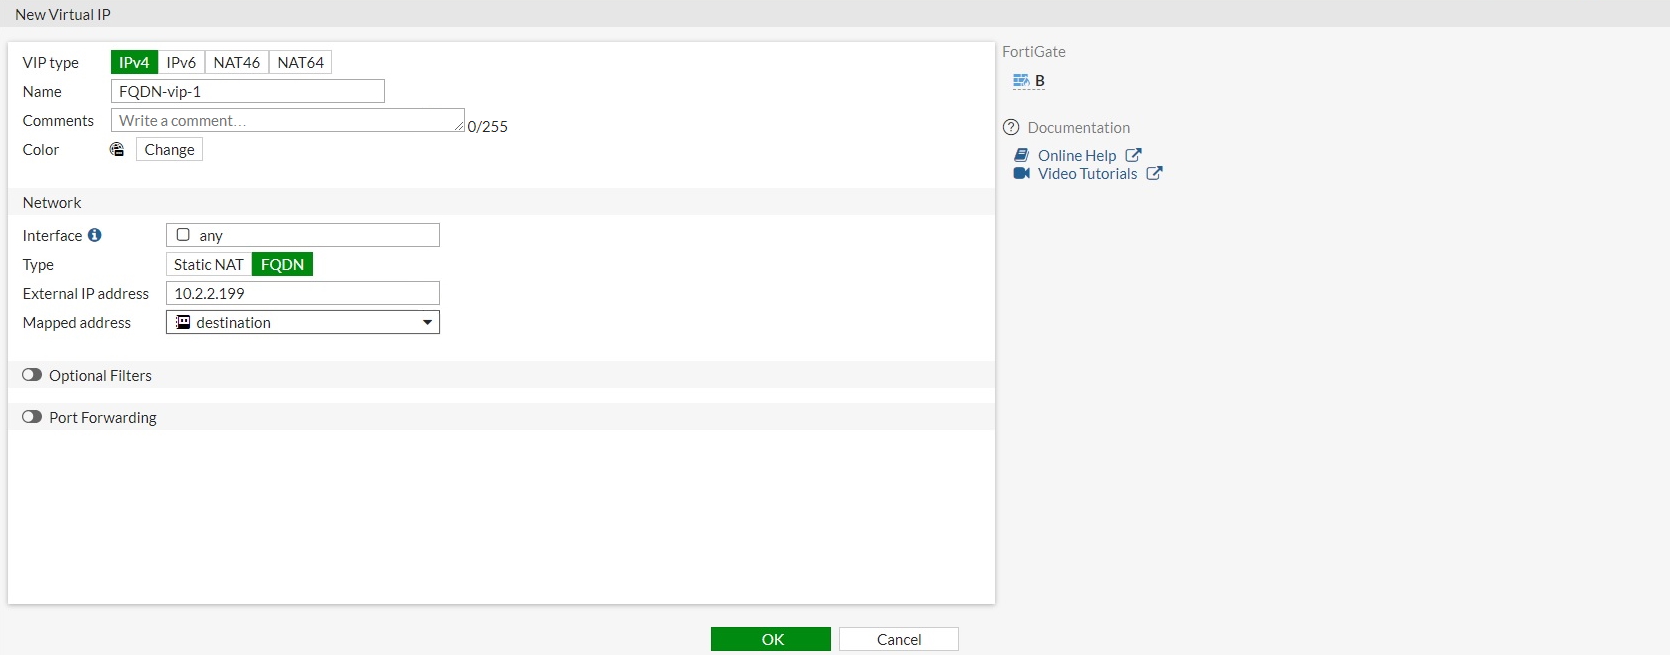
La configuración que se analiza corresponde a la creación de una IP Virtual (Virtual IP o VIP) de tipo FQDN en un firewall FortiGate. Esta configuración permite mapear una dirección IP externa dinámica mediante un nombre de dominio completamente calificado (FQDN), facilitando la aplicación de reglas de traducción de direcciones de red (NAT) y políticas de seguridad para servicios que no cuentan con una IP pública estática. Es muy útil para permitir acceso seguro a servicios internos a través de una dirección pública que cambia frecuentemente o se gestiona mediante DNS dinámico.
Campos principales
- VIP type: Permite seleccionar el tipo de IP Virtual a configurar. Las opciones incluyen IPv4, IPv6, NAT46 y NAT64. En este caso se selecciona IPV4, orientado a la traducción de direcciones IPv4 externas a internas.
- Name: Campo para asignar un nombre identificativo a la IP Virtual. Este nombre será utilizado para referenciarla dentro de políticas y configuraciones. Un nombre claro y descriptivo facilita la gestión.
- Comments: Un campo opcional para añadir anotaciones o detalles sobre el uso de esta IP Virtual, útil para documentación interna.
- Color: Permite asignar un color visual para diferenciar fácilmente esta configuración en la interfaz gráfica.
- Interface: Define en qué interfaz o interfaces se aplicará la IP Virtual. La opción “any” indica que se aplicará a cualquier interfaz, ampliando el margen de accesibilidad.
- Type: Especifica el tipo de mapeo NAT a utilizar. En este caso se seleccionó “FQDN”, lo que indica que la IP externa se resolverá a partir de un nombre de dominio, permitiendo así manejar IPs dinámicas o que cambian frecuentemente.
- External IP address: Aquí se introduce la dirección IP externa o nombre de dominio que será mapeado. En la opción FQDN, puede ser un nombre que resuelva una IP, facilitando flexibilidad ante cambios dinámicos.
- Mapped address: Define la dirección IP interna o grupo de direcciones a la que se redirige el tráfico recibido en la IP externa. Es la IP real que responderá a las conexiones externas.
- Optional Filters: Permite añadir filtros adicionales para controlar y restringir el tráfico que pasa por esta VIP.
- Port Forwarding: Habilita la redirección de puertos específicos desde la IP externa hacia la interna, útil para exponer solo ciertos servicios.
Compatibilidad de versiones y modelos
La funcionalidad de IP Virtual con soporte para FQDN está disponible desde versiones intermedias de FortiOS, generalmente a partir de la 7.4.x,7.6.x y ha sido mejorada y optimizada en versiones posteriores como FortiOS 7.x y 7.x. Es una característica estándar en FortiGate tanto de gama media como alta, ya que la mayoría de los modelos soportan NAT y VIPs con resolución DNS dinámica.
Algunos modelos de FortiGate muy antiguos o de gama baja pueden no soportar algunos tipos más avanzados de mapeo dinámico o tener restricciones en las opciones disponibles en la interfaz gráfica. Por ejemplo, cambios en la interfaz y nombres de parámetros han ocurrido entre FortiOS 5.x y 7.x, por lo que es recomendable validar la versión antes de aplicar configuraciones complejas o utilizar parámetros avanzados. En modelos de datacenter o de alta disponibilidad, esta función es esencial para balanceo y failover.
Escenarios de uso y recomendaciones
Este tipo de configuración se utiliza comúnmente en redes donde el proveedor de servicio cambia frecuentemente la IP pública, o cuando se desea publicar servicios (como servidores web, VPN, cámaras IP) sin contar con IP fija. Al usar FQDN, el firewall consulta periódicamente el DNS para actualizar el mapeo con la IP actual, facilitando el acceso continuo.
Si no se configura correctamente, el tráfico puede no direccionarse al equipo interno deseado, o en el peor de los casos, podría haber exposición indebida de servicios internos si el firewall no filtra adecuadamente. Por ello se recomienda usar siempre políticas de firewall restrictivas que limiten el tráfico a puertos y servicios necesarios, y mantener actualizado el sistema para garantizar la resolución DNS adecuada.
Fortinet recomienda habilitar filtros y port forwarding sólo cuando sea necesario, evitando abrir demasiados puertos y aplicando inspección profunda de paquetes para proteger la red interna.
Comandos de CLI útiles para diagnóstico
show firewall vip: Muestra todas las IP Virtual configuradas en el dispositivo.diagnose firewall vip list: Permite visualizar el estado actual y resolución DNS de las VIPs activas, útil para verificar que las IP dinámicas están correctamente mapeadas.get system performance top: Para verificar en tiempo real el rendimiento y procesos relacionados con el manejo de NAT y VIPs.diagnose debug enableydiagnose debug flow filter vip: Combina debug y filtros para seguir el flujo del tráfico pasando por una VIP específica y detectar problemas.execute ping: Para probar la resolución DNS y conectividad hacia el host configurado como FQDN en la IP Virtual.
Buenas prácticas de configuración
- Asignar nombres claros y descriptivos a las VIPs para facilitar su administración.
- Documentar siempre el propósito y detalle de cada VIP en el campo «Comments».
- Usar FQDN sólo cuando se espere que la IP externa cambie regularmente, evitando resoluciones innecesarias.
- Restringir el uso de interfaz «any» si es posible, para limitar el alcance del NAT y reducir riesgos.
- Configurar port forwarding únicamente en los puertos estrictamente necesarios para minimizar la superficie de ataque.
- Monitorear periódicamente la resolución DNS de las VIPs con FQDN para asegurar que siempre se redirige al IP correcto.
- Actualizar firmwares y revisar notas de versión para verificar cambios en parámetros o mejoras en VIPs.
- Probar las configuraciones con comandos CLI antes de implementarlas en producción para detectar errores tempranamente.
- Implementar reglas de firewall complementarias que limiten el acceso y detecten intrusiones para proteger las IP Virtuales.