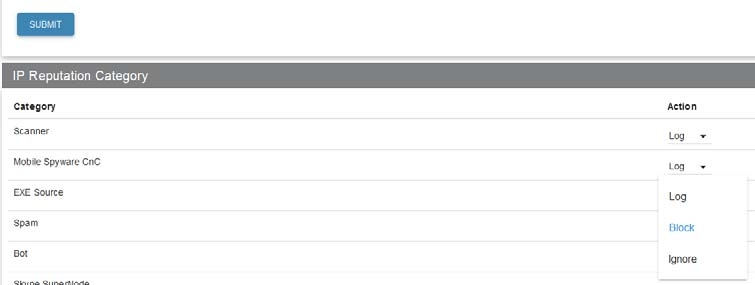
En entornos de red modernos, la protección contra ataques basados en IP maliciosas es esencial para preservar la integridad y disponibilidad de los servicios. La configuración de «IP Reputation» en dispositivos Allied Telesis Firewall 102 es una funcionalidad orientada a identificar y controlar el tráfico proveniente de direcciones IP clasificadas en distintas categorías de riesgo, como escáneres, spam o bots. Esto permite automatizar la respuesta a amenazas comunes y reducir la exposición a ataques conocidos sin la necesidad de definir reglas manuales complejas.
Campos principales
La tabla de «IP Reputation Category» permite asignar una acción específica para cada categoría de IP detectada en el tráfico. Los elementos clave incluyen:
- Category: Define la clasificación del origen IP según su comportamiento o tipo de amenaza detectada. Ejemplos comunes incluyen Scanner, Mobile Spyware CnC, EXE Source, Spam, y Bot.
- Action: Determina qué respuesta aplica el firewall al identificar una IP dentro de esa categoría. Las opciones típicas son Log (registrar el evento para auditoría), Block (denegar el acceso y descartar paquetes) o Ignore (sin acción específica, permite el tráfico normalmente).
Este mecanismo ofrece control granular, permitiendo ajustar la política de seguridad según las necesidades y el nivel de riesgo aceptado para cada tipo de amenaza.
Compatibilidad de versiones y modelos
La funcionalidad de IP Reputation está disponible en el firewall integrado en los switches Allied Telesis del modelo Firewall 102 y otras series que incorporan capacidades avanzadas de inspección de tráfico. Esta característica suele requerir versiones de firmware posteriores a la 4.5.0, donde se consolidaron mejoras en la detección y categorización dinámica de IPs maliciosas.
Modelos de la familia AT-FS, AT-x900 y el Firewall 102 cuentan con soporte para esta configuración siempre que el módulo o licencia de seguridad esté activo. Sin embargo, es importante validar que la plataforma tenga suficiente capacidad de procesamiento para no impactar en el rendimiento cuando se habilitan múltiples categorías con bloqueo intensivo.
Limitaciones reales pueden incluir la dependencia de bases de datos externas de reputación IP para la actualización dinámica, y la posible latencia adicional en el análisis de paquetes con múltiples reglas activas. Además, la efectividad depende de la calidad y frecuencia de actualización de las firmas y listas de reputación utilizadas.
Escenarios de uso y recomendaciones
El uso más habitual de la reputación IP es en perímetros de red donde se desea mitigar ataques automáticos, como escaneo de puertos, bots de spam o conexiones a servidores de comando y control de malware móvil. En redes empresariales con acceso a internet, el bloqueo proactivo de categorías invasivas reduce el ruido en los análisis y la exposición a vulnerabilidades explotadas por IPs conocidas.
Sin embargo, existen riesgos si la configuración es demasiado restrictiva y se bloquean categorías que pudieran incluir IPs legítimas. Por eso es recomendable seleccionar inicialmente la acción de Log para observar el impacto antes de pasar a Block. Además, se debe revisar regularmente las listas de IPs y su categorización para evitar falsos positivos.
Comandos de CLI útiles para diagnóstico
Para gestionarlo desde la CLI del Firewall Allied Telesis 102, se pueden utilizar comandos como:
show ip-reputation categories– Muestra las categorías configuradas y su acción asociada.show ip-reputation statistics– Permite ver eventos detectados y bloqueos realizados según categoría.configure terminalseguido deip reputation category <nombre> action <log|block|ignore>– Modifica la acción para una categoría específica.debug ip-reputation– Activa trazas para investigar cómo se procesan las IPs en tiempo real.
Estos comandos facilitan una gestión dinámica y un análisis eficaz para adaptar la política según el contexto operativo.
Buenas prácticas de configuración
Una implementación segura y eficiente de IP Reputation en Allied Telesis Firewall 102 debe seguir varias pautas:
- Realizar inicialmente la configuración de acciones en Log para monitorizar tráfico antes de bloquear.
- Actualizar periódicamente las bases de datos de reputación para mantener la efectividad contra nuevas amenazas.
- Configurar alertas para eventos relevantes que permitan una reacción rápida ante incidentes.
- Integrar esta funcionalidad con otras políticas de firewall y sistemas de prevención para capas múltiples de defensa.
- Documentar los cambios y revisar regularmente los registros para evitar impactos negativos en la operativa legítima.
Así, la IP Reputation se convierte en un componente clave para una estrategia de seguridad integral, complementando otros mecanismos de filtrado y asegurando una red más resiliente.