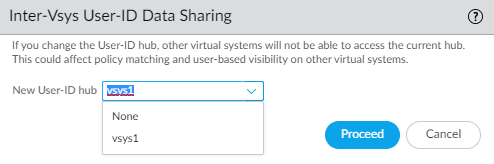
La configuración de Inter–VSYS User-ID en dispositivos Palo Alto Networks es una funcionalidad clave para entornos que utilizan múltiples sistemas virtuales (virtual systems o VSYS). Su propósito es facilitar el intercambio de información de identificación de usuarios entre estos entornos separados, permitiendo una política de seguridad más consistente y efectiva en toda la infraestructura. Esta configuración resuelve el problema de la segmentación estricta que impide la visibilidad y aplicación coordinada de las políticas basadas en usuario entre VSYS diferentes.
Campos principales
A continuación, se describen los campos relevantes en la configuración de Inter-VSYS User-ID:
- New User-ID hub: Este campo permite seleccionar el VSYS que actuará como hub o punto central para compartir la información de User-ID con otros VSYS dentro del mismo firewall Palo Alto. Esta opción puede ser un VSYS existente o la configuración puede estar en None si no se desea habilitar el intercambio.
Compatibilidad de versiones y modelos
La funcionalidad Inter-VSYS User-ID está disponible en las versiones de PAN-OS que soportan virtual systems, generalmente a partir de PAN-OS 7.x, siendo más común en versiones 8.x y superiores donde se han mejorado las capacidades de multi-tenancy y compartición de datos.
Los modelos que soportan esta funcionalidad corresponden a aquellos que ofrecen virtualización a nivel de sistema, como la serie PA-3000, PA-5000, PA-7000 y dispositivos de virtualización como VM-Series, siempre que se haya configurado más de un VSYS. Las limitaciones se basan en la capacidad del dispositivo para soportar múltiples VSYS y en que el User-ID debe estar habilitado y configurado correctamente en el VSYS elegido como hub.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil en entornos donde diferentes departamentos, clientes o unidades de negocio comparten la misma infraestructura física pero están separados lógicamente mediante VSYS. Al permitir que un solo User-ID hub centralice la información de usuarios, se puede lograr:
- Políticas de seguridad basadas en identidad más coherentes y precisas en todos los VSYS.
- Reducción de la administración redundante y errores de configuración en cada VSYS.
- Mejor visibilidad y seguimiento de sesiones agrupadas por usuario en toda la plataforma.
Un riesgo potencial es que al centralizar la información, un fallo o mal configuración en el User-ID hub puede afectar la visibilidad en todos los VSYS, por lo que es recomendable implementar redundancia y monitoreo continuo.
Comandos de CLI útiles para diagnóstico
show user user-id-agent statistics: Proporciona estadísticas de agentes User-ID activos y conexiones hacia servidores de directorio.show user user-id-agent state all: Muestra el estado de todos los agentes User-ID, útil para verificar conectividad y sincronización.show user ip-user-mapping state: Permite visualizar el mapeo actual de IP a usuario, confirmando la propagación correcta de la información entre VSYS.show system state filter user-id: Revisa el estado interno del proceso User-ID dentro del firewall, ayudando a detectar errores o inconsistencias.debug user-id onydebug user-id reset: Comandos para activar y reiniciar debug, usados en caso de problemas con la identificación de usuarios.
Buenas prácticas de configuración
- Definir claramente cuál VSYS será el User-ID hub, asegurándose que es confiable y cuenta con los recursos necesarios.
- Verificar que el User-ID esté correctamente configurado y autenticado contra servidores LDAP o Active Directory.
- Evitar compartir el User-ID hub entre demasiados VSYS para no generar sobrecarga o puntos únicos de fallo.
- Implementar monitoreo de estado y rendimiento del User-ID hub para anticipar problemas.
- Documentar la topología y configuración de Inter-VSYS User-ID para facilitar mantenimiento y auditorías.
- Actualizar el firmware del firewall a versiones compatibles y estables para esta funcionalidad.