Contexto y objetivo de la configuración
La importación de perfiles desde un dispositivo FortiGate o un FortiManager es una operación fundamental para la administración centralizada y eficiente de políticas y objetos de seguridad en entornos que usan dispositivos Fortinet. El objetivo principal de esta configuración es sincronizar y replicar configuraciones clave entre dispositivos, simplificando la gestión y asegurando la consistencia de la seguridad en la red.
Arquitectura y flujo de tráfico
Esta funcionalidad se encuentra dentro de la interfaz gráfica del FortiGate o FortiManager y establece una conexión directa via red (IP y puerto) con el dispositivo destino. El flujo consiste en extraer los perfiles configurados, tales como objetos, políticas, reglas, y otros parámetros configurables desde el FortiGate o FortiManager origen, para luego importarlos y sincronizarlos en el dispositivo destino. Esto elimina la necesidad de configuraciones manuales repetitivas y minimiza errores humanos.
Campos principales y parámetros críticos
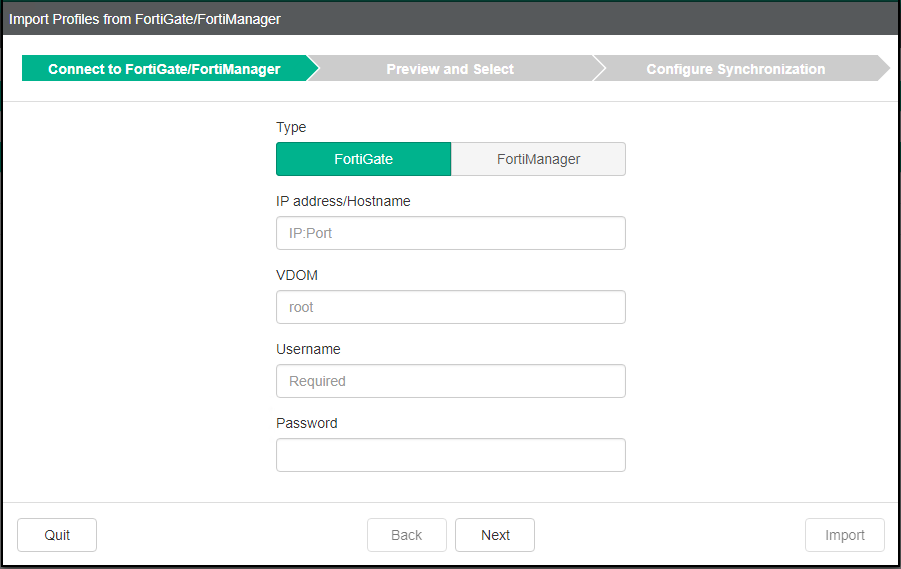
- Type: Selección entre FortiGate y FortiManager, para definir el origen del perfil a importar.
- IP address/Hostname: IP o nombre de host del dispositivo origen con el que se establecerá la conexión. Puede incluir puerto, obligatorio para acceso si no es el puerto estándar.
- VDOM: Define el dominio virtual dentro del FortiGate a usar. Por defecto es “root”, pero puede ajustarse según la segmentación lógica del firewall.
- Username y Password: Credenciales con permisos suficientes para acceder y leer la configuración del dispositivo origen.
Estos parámetros son críticos para garantizar el acceso correcto y la integridad en la importación. Un error en cualquiera de ellos resultará en la imposibilidad de conexión o sincronización incorrecta entre dispositivos.
Compatibilidad de versiones y modelos
La función de importar perfiles está disponible en FortiOS y FortiManager desde versiones medias hacia adelante (FortiOS 5.x en adelante tiene soporte robusto para esto). Es importante verificar que la versión del sistema operativo FortiOS del dispositivo origen sea compatible con el sistema destino para evitar conflictos o fallos de sincronización. En cuanto a modelos, esta funcionalidad está disponible en la mayoría de dispositivos FortiGate comerciales y FortiManager convencionales; sin embargo, dispositivos muy antiguos o con firmware personalizado podrían no soportarla completamente.
Escenarios de uso recomendados
- Centralización de políticas: Grandes organizaciones que gestionan múltiples FortiGate desean unificar perfiles de seguridad mediante FortiManager.
- Configuración rápida: Para replicar configuraciones estándar en múltiples sitios o filiales sin necesidad de configurar manualmente equipo por equipo.
- Recuperación ante desastres: Restaurar rápidamente configuraciones desde un sistema maestro para reestablecer operaciones tras incidentes.
- Pruebas y despliegues: Crear ambientes de laboratorio sincronizados con producción para pruebas controladas.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores más comunes se encuentran una mala configuración del campo IP/Hostname, que provoca fallos de conexión; uso de credenciales incorrectas o con permisos insuficientes; incompatibilidad de versión que puede impedir importar ciertos perfiles; y selección incorrecta del VDOM, lo que limita el alcance de la sincronización. Para mitigarlos, se recomienda:
- Verificar conectividad y resolución DNS/IP previa.
- Usar cuentas con permisos administrativos o al menos permisos de lectura para perfiles.
- Confirmar que las versiones FortiOS/FortiManager sean compatibles.
- Comprobar la selección apropiada del VDOM en configuraciones multi-VDOM.
- Revisar logs y mensajes de error del sistema para corregir posibles alertas.
Comandos de CLI útiles para diagnóstico
config system admin
  edit <admin_user>
    set password <new_password>
  next
end

config system interface
  edit "port1"
    set ip 192.168.1.99 255.255.255.0
    set allowaccess ping https ssh
  next
end
Ejemplo de bloque para actualizar la contraseña de un usuario administrador y habilitar acceso en una interfaz para facilitar la conexión remota, imprescindible para la importación.
diagnose debug enable
diagnose debug application fgfm -1
diagnose sniffer packet any "host <IP_origen> and port <puerto>" 4
Estos comandos permiten activar la depuración del proceso FGFM (FortiGate Manager) y capturar paquetes de red entre el dispositivo y el host origen. La salida debe mostrar intentos de conexión TCP al puerto definido y respuestas; si no hay tráfico o hay errores TCP, indica problemas de red o firewall.
Buenas prácticas y checklist final
- Confirmar conectividad IP entre dispositivos origen y destino.
- Utilizar credenciales con permisos mínimos necesarios para seguridad.
- Asegurarse de que el VDOM seleccionado contenga los perfiles deseados.
- Realizar pruebas de importación en entornos controlados antes de producción.
- Verificar logs de FortiGate y FortiManager para alertas post-importación.
- Planificar backups previos a cambios significativos en configuraciones sincronizadas.
- Mantener actualizados firmware y FortiOS compatibles para máximo soporte.