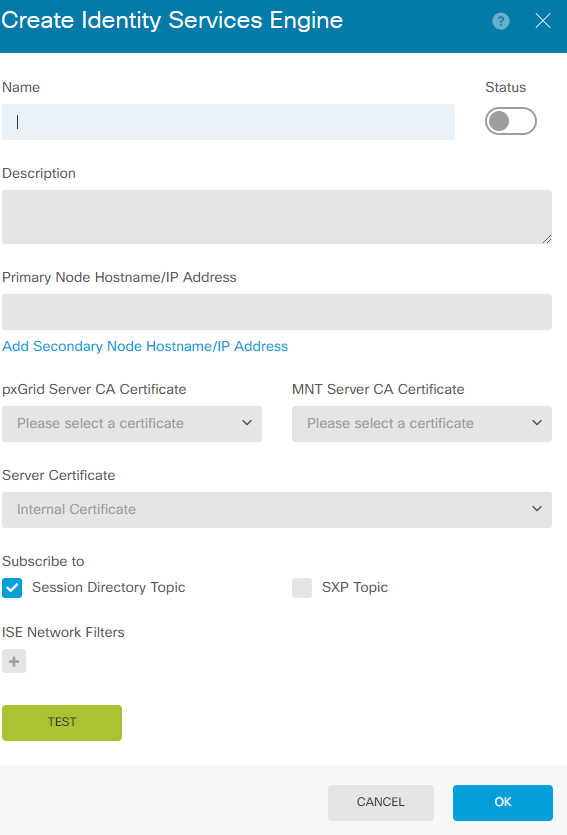
La configuración del Identity Services Engine (ISE) en dispositivos Cisco Firepower es fundamental para habilitar la integración entre Firepower y Cisco pxGrid, un servicio que facilita el intercambio de información contextual sobre usuarios, dispositivos y sesiones entre plataformas de seguridad. Esta configuración permite a Firepower consumir datos de identidad y aplicar políticas basadas en usuario o contexto, mejorando la visibilidad y el control sobre la red.
Este ajuste se plantea para establecer una conexión segura y confiable entre Firepower y el ISE, donde Firepower actuará como un cliente pxGrid que suscribe la información que ISE proporciona, particularmente en lo referente al directorio de sesiones activas y, opcionalmente, al Protocolo de intercambio de información SXP. Esto resuelve el problema clásico de correlacionar tráfico con identidad en entornos distribuidos y heterogéneos.
Campos principales
- Name: Identificador único para la instancia de ISE configurada en Firepower.
- Status: Interruptor para activar o desactivar la conexión con el nodo ISE sin eliminar la configuración.
- Description: Campo opcional para describir la funcionalidad o alcance de esta configuración.
- Primary Node Hostname/IP Address: Dirección IP o nombre DNS del nodo principal de ISE pxGrid al cual se conectará Firepower.
- Add Secondary Node Hostname/IP Address: Opción para agregar un nodo secundario de ISE que provea redundancia y disponibilidad alta.
- pxGrid Server CA Certificate: Certificado de autoridad certificadora para validar la identidad del servidor pxGrid, asegurando una conexión TLS confiable.
- MNT Server CA Certificate: Certificado para validar el servicio MNT si se requiere, relacionado con manejo de identidades y temas de autenticación.
- Server Certificate: Selección de certificado interno para autenticación mutua desde Firepower hacia ISE.
- Subscribe to: Opciones para elegir el tipo de información a suscribirse: Session Directory Topic para sesiones activas y SXP Topic para intercambio de rutas SXP.
- ISE Network Filters: Configuración adicional para filtrar información recibida desde ISE de acuerdo a segmentos o criterios específicos.
Compatibilidad de versiones y modelos
Esta integración está soportada en versiones de firmware Firepower 7.x y superiores, especialmente aquellas orientadas a la serie Firepower 4100 y 9300, así como en Firepower Threat Defense (FTD) para entornos virtuales y físicos. La compatibilidad con ISE generalmente requiere una versión de Cisco ISE 2.x o posterior, debido a la madurez del protocolo pxGrid.
La configuración está diseñada para dispositivos con capacidad suficiente de procesamiento para manejar conexiones seguras TLS mutuas y suscripciones continuas, por lo que modelos inferiores o muy antiguos pueden experimentar limitaciones en rendimiento o incompatibilidad con las últimas versiones del protocolo.
Las limitaciones reales pueden incluir la falta de soporte para funcionalidades avanzadas de pxGrid como elasticidad de tópicos o integración con otros servicios de Cisco DNA Center, que pueden depender de versiones específicas de ISE y Firepower.
Escenarios de uso y recomendaciones
La integración con ISE mediante este método es ideal para entornos donde se busca correlacionar la identidad del usuario con políticas de seguridad en Firepower, tales como la aplicación de políticas de firewall, inspección de tráfico segmentada o cuarentena dinámica de dispositivos comprometidos. Es especialmente útil en redes corporativas con alta rotación o movilidad de usuarios.
Sin embargo, un riesgo potencial al habilitar suscripciones sin filtros adecuados es la sobrecarga de información, lo que puede afectar el rendimiento del dispositivo y complicar el análisis. Se recomienda implementar filtros precisos según segmentos de red o tipos de usuarios relevantes para evitar tráfico excesivo e incongruente.
También es esencial mantener los certificados actualizados y confiables para evitar problemas de autenticación o vulnerabilidades derivadas de certificados caducados o comprometidos.
Comandos de CLI útiles para diagnóstico
show platform software identity-management status: Verifica el estado actual del servicio de identidad y conexión con ISE.show crypto ca certificates: Muestra los certificados instalados en Firepower para validar conexiones TLS.show logging | include pxGrid: Filtra entradas de log relacionadas con pxGrid para detectar errores de conexión o autenticación.test connectivity ise: Permite verificar la comunicación de red y autenticación con el nodo ISE configurado.show run identity-service: Visualiza la configuración aplicada respecto al servicio de identidad y ajustes pxGrid.
Buenas prácticas de configuración
- Utilizar certificados emitidos por una autoridad certificadora interna o confiable para asegurar la autenticidad y evitar ataques de intermediarios.
- Configurar nodos secundarios de ISE para garantizar redundancia y alta disponibilidad, evitando puntos únicos de falla.
- Aplicar filtros en la suscripción del topic para optimizar el volumen y relevancia de los datos recibidos.
- Monitorear periódicamente logs y estado de la integración para detectar proactivamente anomalías o caídas en la comunicación.
- Documentar detalladamente la configuración y versiones compatibles para facilitar auditorías y mantenimiento.
- Mantener actualizadas las versiones de firmware de Firepower e ISE para aprovechar mejoras de seguridad y funcionalidades pxGrid.