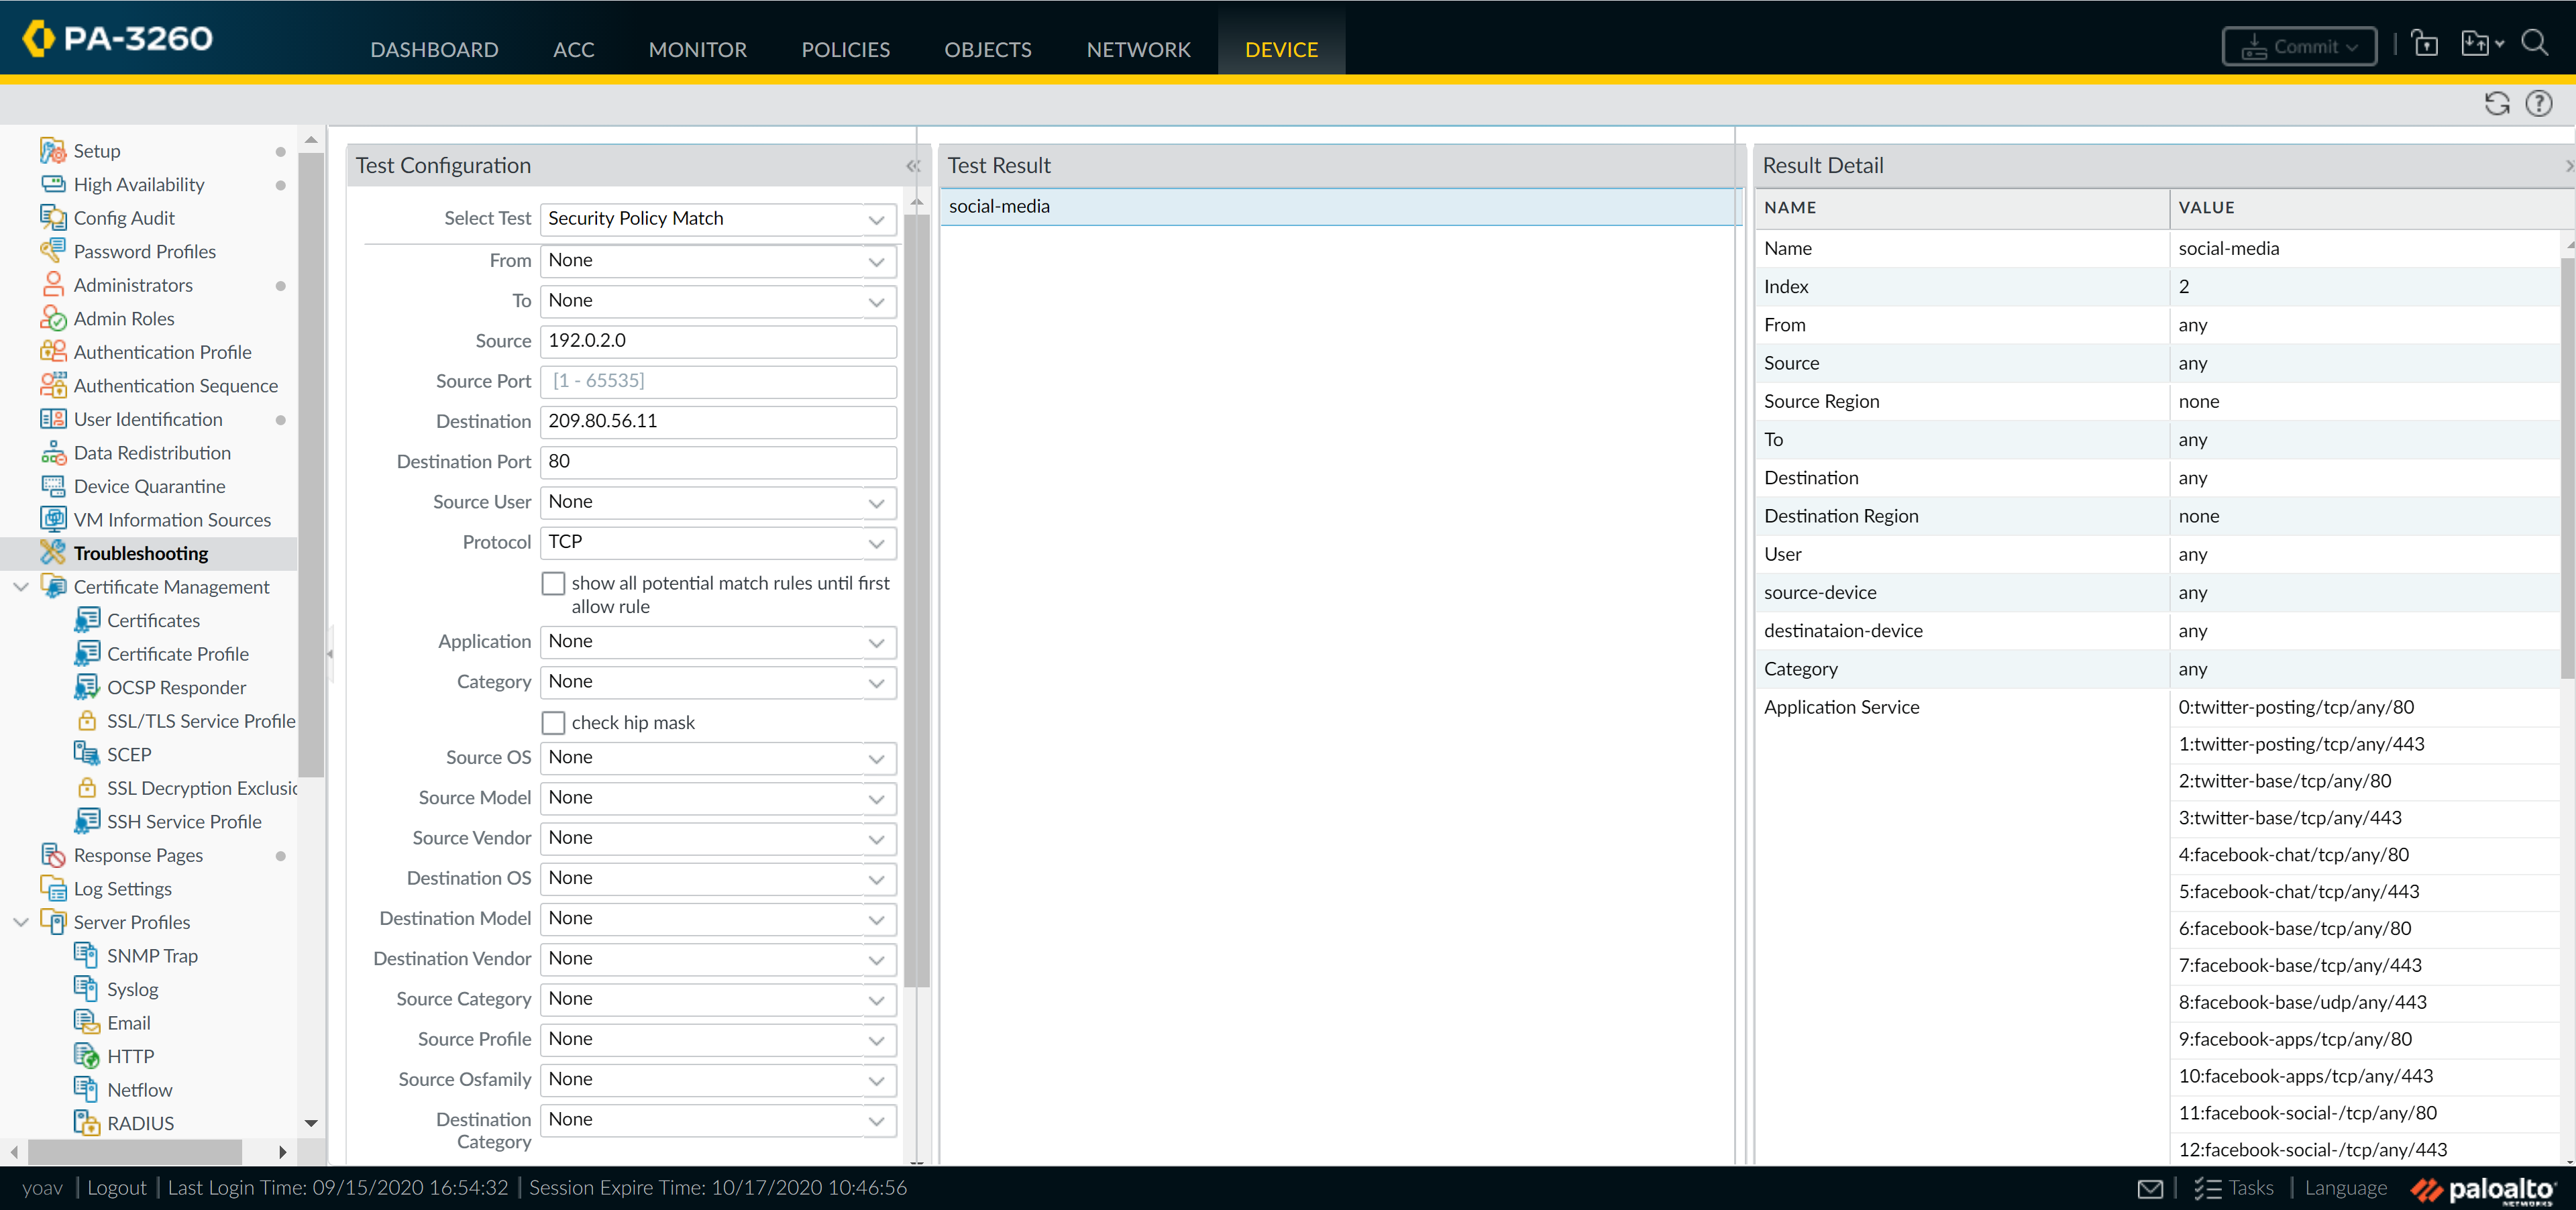
Las políticas de seguridad en dispositivos Palo Alto Networks son fundamentales para controlar y proteger el tráfico de red según criterios específicos. Esta configuración permite definir reglas que inspeccionan el tráfico, establecen permisos o bloqueos, y aplican diferentes perfiles de inspección mediante características avanzadas de firewall de próxima generación. Configurar y probar estas políticas correctamente ayuda a resolver problemas como accesos no autorizados, filtración de datos o mal uso de aplicaciones.
Campos principales
Cada política de seguridad se compone de varios parámetros clave que determinan su comportamiento:
- Name: Identificador único de la regla. Facilita su ubicación y administración en el firewall.
- Index: Posición de la regla en la lista de políticas, lo que afecta el orden de evaluación.
- From / To Zones: Zonas de origen y destino dentro del firewall, que representan segmentos o interfaces de red.
- Source / Destination: Puede ser una dirección IP, un rango o un objeto predefinido, define los puntos de inicio y destino del tráfico.
- Source Port / Destination Port: Puertos de origen y destino para filtrar el tráfico por aplicación o servicio.
- Source User: Identifica el usuario autenticado o grupo desde donde se origina la solicitud.
- Protocol: Especifica el protocolo de transporte (TCP, UDP, etc.) usado por la conexión.
- Application Service: Detalla los servicios o aplicaciones específicos permitidos o denegados por esta regla, apoyándose en la base de datos de aplicaciones PAN-DB.
- Category / Application: Clasificación de aplicaciones para crear políticas basadas en la intención o uso, como redes sociales, colaboración, etc.
Estos campos combinados determinan con precisión qué tráfico atraviesa el firewall y bajo qué condiciones.
Compatibilidad de versiones y modelos
Las políticas de seguridad y su testeo mediante la interfaz gráfica o línea de comandos son compatibles con la mayoría de las versiones recientes de PAN-OS, típicamente desde la versión 8.0 en adelante, donde se mejoró sustancialmente la visibilidad y diagnóstico.
Los dispositivos de la familia PA-3200 Series, como el PA-3260 en este caso, soportan esta funcionalidad plenamente, junto con otros modelos de rango medio y alto (PA-220, PA-5220, PA-850, etc.).
Limitaciones reales pueden presentarse en entornos donde la base de datos de aplicaciones no esté actualizada o en versiones muy antiguas que no incorporen soporte para aplicaciones modernas o reconocimiento SSL avanzado.
Escenarios de uso y recomendaciones
Este tipo de política es comúnmente utilizada para permitir o restringir el acceso a aplicaciones específicas dentro de segmentos corporativos, por ejemplo, controlar el acceso a redes sociales, servicios de mensajería o aplicaciones críticas.
Una regla que permite aplicaciones como Twitter o Facebook a través de puertos HTTP y HTTPS tiene la ventaja de mantener el control sobre servicios sociales, evitando usos indebidos o fugas de información.
Es importante evaluar los riesgos asociados al permitir aplicaciones sociales en entornos corporativos. Se recomienda usar perfiles de seguridad adicionales como Anti-Spyware, Anti-Virus, y URL Filtering para mitigar amenazas.
El test de coincidencia de política ayuda a diagnosticar por qué una sesión anterior coincide con una regla específica o no, facilitando la resolución de problemas o ajustes finos en la política.
Comandos de CLI útiles para diagnóstico
show running security-policy: Lista todas las políticas de seguridad activas.test security-policy-match from: Permite realizar pruebas específicas de coincidencia para tráfico definido.to src dst sport dport protocol show session all filter source: Muestra sesiones activas desde una IP origen.show session all filter destination: Muestra sesiones activas hacia una IP destino.debug dataplane packet-diag set capture onydebug dataplane packet-diag set capture off: Para capturar tráfico y analizar coincidencias en profundidad.
Buenas prácticas de configuración
- Ordenar las políticas de seguridad del firewall de lo más específico a lo más general para evitar coincidencias prematuras que impidan la aplicación correcta.
- Nombrar claramente las reglas para facilitar su identificación, incluyendo objetivo o tipo de tráfico que controlan.
- Mantener actualizadas las definiciones de aplicaciones y Threat Database para contar con reconocimiento y protección frente a nuevas amenazas.
- Utilizar perfiles de seguridad integrados para inspección profunda y prevención de amenazas en el tráfico que permita la política.
- Realizar pruebas de coincidencia regularmente ante cambios en la red para validar que las políticas se aplican correctamente.
- Documentar las políticas y cambios en ellas para mantener un control riguroso y facilitar auditorías.