Contexto y objetivo de la configuración
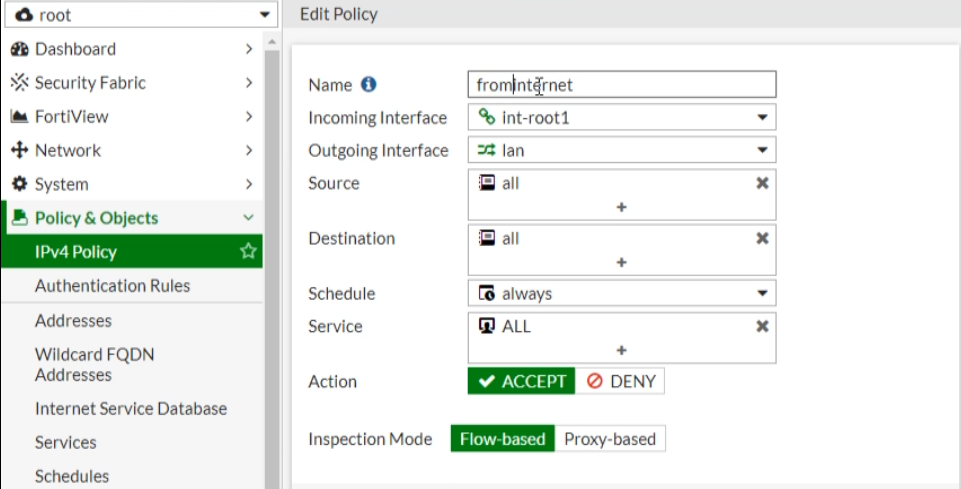
En entornos Fortinet, configurar políticas IPv4 es fundamental para controlar el tráfico de red entre interfaces con niveles de seguridad específicos. El objetivo principal de la configuración analizada es permitir el tráfico desde una interfaz de raíz denominada int-root1 hacia una interfaz LAN, aplicando una política de seguridad clara y sencilla que acepte todo tipo de tráfico, sin restricciones en origen, destino o servicio, supervisado de manera continua (always) y con inspección a nivel flow-based. Esto facilita la gestión del tráfico saliente desde la red fuente hacia la LAN, estableciendo un control granular pero abierto para escenarios donde se requiere disponibilidad total.
Arquitectura y flujo de tráfico
La política actúa a nivel de firewall para autorizar el paso de paquetes desde la interfaz interna denominada int-root1 hacia la interfaz lan. El flujo de tráfico que pasa por esta política es bidireccional en términos de conexión, aunque la política aplica control en la dirección establecida (ingreso por int-root1 y salida por lan). Todo el tráfico IP que cumpla esta condición es aceptado si corresponde al criterio configurado, evitando filtrado por origen, destino, servicio o tiempo, lo que implica un flujo libre pero regulado por inspección basada en flujo.
Campos principales y parámetros críticos
- Name: Identificador de la política, en este caso
frominternet, que debe ser único y descriptivo. - Incoming Interface:
int-root1, la interfaz desde donde llega el tráfico a filtrar. - Outgoing Interface:
lan, la interfaz de salida del tráfico validado. - Source y Destination: Ambos configurados en
all, lo que indica que no existen restricciones por direcciones IP o rangos específicos, permitiendo todo el tráfico. - Schedule:
always, define que la política está activa permanentemente sin limitación horaria. - Service:
ALL, autorizando todos los servicios y protocolos TCP/UDP/ICMP, es decir, sin filtro por tipo de servicio. - Action:
ACCEPT, permite explícitamente el paso del tráfico que cumpla los criterios anteriores. - Inspection Mode:
Flow-based, que es un modo de inspección de paquete rápido y eficiente, ideal para escenarios que requieren un rendimiento alto con inspección básica de estado, sin llegar a la inspección profunda basada en proxy.
Compatibilidad de versiones y modelos
Esta configuración es compatible con la mayoría de los dispositivos FortiGate que utilicen FortiOS versión 7.4.x,7.7.x en adelante, considerando que el modelo soporte la administración mediante GUI y las políticas IPv4 estándar. Algunos modelos más antiguos podrían no ofrecer el modo Flow-based o no soportar todas las opciones visibles, pero en general los dispositivos FortiGate de gama media y alta modernas pueden ejecutar esta configuración sin inconvenientes. Se recomienda consultar el documento de compatibilidad oficial de Fortinet para confirmar características específicas.
Escenarios de uso recomendados
Esta política es ideal en casos donde se requiere un paso irrestricto de tráfico desde una interfaz principal (por ejemplo, un punto de entrada a la red o una zona desmilitarizada muy permisiva) hacia una red interna o de confianza. También puede utilizarse como política base durante configuraciones iniciales o entornos de laboratorios para validar conectividad. Sin embargo, debe revisarse cuidadosamente para ambientes productivos, ya que no ofrece restricciones por origen, destino ni servicios específicados, implicando un riesgo de exposición si no se combina con otras reglas que limiten o filtren tráfico potencialmente malicioso.
Riesgos, errores frecuentes y cómo evitarlos
- Riesgo de sobreapertura: Permitir todo el tráfico sin restricciones puede exponer la red a ataques o accesos no autorizados. Evitar usar esta política tal cual en entornos productivos sin segmentación adecuada.
- Falta de registro: Generalmente, esta configuración no incluye logging en la política; asegúrese de habilitarlo si es necesario para auditorías y análisis forense.
- Confusión en interfaces: Confirmar correctamente el sentido de la política, ya que el incoming interface y outgoing interface deben estar bien asignadas para evitar brechas.
- Modalidad de inspección incorrecta: Elegir flow-based es correcto para rendimiento, pero no para inspección profunda; si se requiere inspección detallada, cambiar a proxy-based.
Comandos de CLI útiles para diagnóstico
A continuación, un bloque de configuración basado en CLI para replicar esta política, así como comandos para diagnóstico y verificación del estado y tráfico asociado:
config firewall policy
    edit 100
        set name "frominternet"
        set srcintf "int-root1"
        set dstintf "lan"
        set srcaddr "all"
        set dstaddr "all"
        set action accept
        set schedule "always"
        set service "ALL"
        set inspection-mode flow
        set logtraffic all
    next
end
diagnose firewall policy list | grep -A 20 frominternet
execute log filter category 2
execute log display 10
diagnose sys session list
La primera orden configura la política en modo CLI. Luego, los comandos de diagnóstico ayudan a listar las políticas, filtrar los logs para ver registros de tráfico que cumple con la política y examinar la tabla de sesiones activas para confirmar flujos actuales que atraviesan dicha política. Esto permite verificar comportamiento, identificar posibles bloqueos o inconsistencias y analizar performance y actividad en tiempo real.
Buenas prácticas y checklist final
- Nombrar políticas de forma clara y coherente para facilitar administración y auditoría.
- Evitar configuraciones excesivamente abiertas en entornos productivos; siempre limitar origen, destino y servicios.
- Habilitar logging para las políticas críticas y revisarlos periódicamente.
- Verificar siempre el sentido correcto de las interfaces de entrada y salida.
- Seleccionar modo de inspección (flow-based para alto rendimiento, proxy-based para inspección profunda) según necesidad de seguridad.
- Probar cambios primero en entornos controlados o segmentos aislados para evitar impactos no deseados.
- Actualizar firmware y parches para garantizar compatibilidad y seguridad óptima.
- Utilizar la documentación oficial Fortinet como referencia para comandos y mejores prácticas.