Contexto y objetivo de la configuración
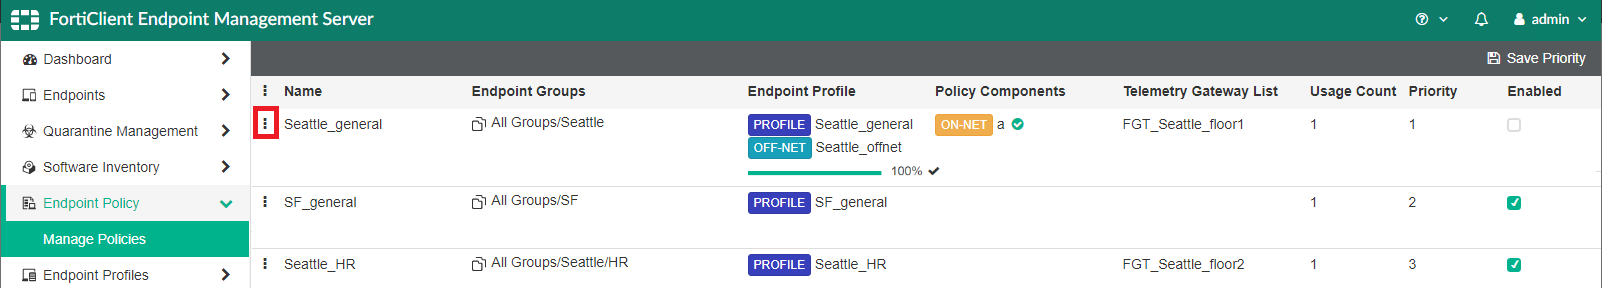
Fortinet Endpoint Management Server permite centralizar la gestión y aplicación de políticas de seguridad en endpoints corporativos para proteger la red contra amenazas. La configuración mostrada se enfoca en la administración de políticas de endpoint, vinculando grupos y perfiles específicos a reglas que determinan el comportamiento de los equipos en función de su ubicación o segmento dentro de la organización. Esto facilita un control granular y dinámico asociado a la telemetría recogida, además de permitir definir prioridades y habilitar o deshabilitar políticas para optimizar la respuesta de seguridad y operatividad.
Arquitectura y flujo de tráfico
La implementación de políticas en Fortinet Endpoint Management Server se basa en estructuras jerárquicas: primero se definen grupos de endpoints según ubicación o función (por ejemplo, Seattle o SF), los cuales se vinculan a perfiles de endpoint que contienen las configuraciones de seguridad y control. A estos perfiles se asocian componentes de política gestionando comportamientos específicos dentro de las fases ON-NET (cuando el endpoint está en red corporativa) y OFF-NET (fuera de red). El tráfico y la telemetría son gestionados por gateways definidos (e.g., FGT_Seattle_floor1), que permiten recopilar datos en tiempo real y aplicar políticas según el contexto, priorizando respuestas y actuando en función de la evaluación continua.
Campos principales y parámetros críticos
- Name: Identificador único de la política, debe reflejar la ubicación o segmento para facilitar la gestión.
- Endpoint Groups: Asociación de grupos que especifica a qué conjuntos de dispositivos se aplicará la política, usando una estructura tipo árbol para controlar subgrupos.
- Endpoint Profile: Define la configuración de seguridad y compliance aplicada, diferenciando entre estados ON-NET y OFF-NET.
- Policy Components: Módulos activos o desactivados en la política, como detección o prevención de amenazas en distintos estados de red.
- Telemetry Gateway List: Lista de gateways encargados de recopilar telemetría, fundamental para una evaluación dinámica y efectiva del estado del endpoint.
- Usage Count y Priority: Indican la frecuencia de uso y prioridad de la política, ayudando a resolver conflictos cuando múltiples políticas son aplicables.
- Enabled: Campo que determina si la política está activa o desactivada.
Compatibilidad de versiones y modelos
Las políticas de endpoint y su configuración en Fortinet Endpoint Management Server son compatibles con versiones recientes de FortiClient (a partir de la 6.0 en adelante) y requieren FortiOS con soporte para gestión centralizada de endpoints. Es importante revisar la compatibilidad con versiones específicas del servidor Endpoint Management para asegurar que las funcionalidades avanzadas como telemetría y perfiles ON-NET/OFF-NET funcionen adecuadamente. Los modelos de FortiClient soportados incluyen desktops Windows, macOS y dispositivos móviles compatibles dentro del entorno Fortinet. La interoperabilidad con gateways FortiGate también debe ser verificada para la correcta recolección y análisis del tráfico.
Escenarios de uso recomendados
- Segmentación por ubicación geográfica: Implementación de políticas distintas para sedes físicas diferentes, como Seattle o San Francisco, con perfiles adaptados a los requisitos locales y routers o firewalls definidos.
- Control de acceso basado en estado de red: Aplicar reglas diferentes para endpoints conectados dentro de la red corporativa (ON-NET) o desde ubicaciones remotas (OFF-NET), optimizando seguridad y flexibilidad.
- Gestión continua con telemetría: Uso de gateways para recopilar información de uso y comportamiento que permita ajustar políticas dinámicamente o tomar decisiones basadas en contexto.
- Priorización y mantenimiento: Escenarios en que varias políticas puedan coincidir, aplicando la prioridad para evitar conflictos y mantener el orden operacional.
Riesgos, errores frecuentes y cómo evitarlos
- Duplicidad y conflictos de políticas: Asignar prioridades claras para evitar que coexistencia de múltiples políticas provoque comportamientos inesperados o bloqueos.
- Desincronización entre perfiles y grupos: Mantener actualizadas las relaciones entre grupos de endpoints y perfiles para que no haya endpoints sin políticas o con políticas obsoletas.
- Deshabilitar políticas sin control: Evitar dejar políticas críticas sin habilitar, ya que pueden dejar brechas de seguridad.
- Falta de ajuste en telemetría: Configurar correctamente la lista de gateways para asegurar una recogida eficaz de datos que permita análisis precisos y respuestas oportunas.
- Actualizaciones y compatibilidad: Realizar pruebas previas ante actualizaciones para garantizar que las políticas funcionen correctamente en nuevas versiones del sistema.
Comandos de CLI útiles para diagnóstico
La CLI de FortiManager o FortiClient EMS permite administrar y diagnosticar políticas de endpoint con comandos específicos para visualizar, modificar y comprobar el estado de configuraciones.
config endpoint-policy
edit "Seattle_general"
set endpoint-groups "All Groups/Seattle"
set endpoint-profile-on-net "Seattle_general"
set endpoint-profile-off-net "Seattle_offnet"
set telemetry-gateway-list "FGT_Seattle_floor1"
set priority 1
set status enable
next
end
Este bloque de configuración define una política llamada «Seattle_general» que incluye un grupo de endpoints de Seattle, asignando perfiles distintos para las conexiones dentro y fuera de la red, además de indicar el gateway de telemetría y priorizar la política.
diagnose endpoint-policy list
diagnose endpoint-policy show "Seattle_general"
diagnose endpoint list | grep Seattle_general
Estos comandos permiten listar todas las políticas establecidas, mostrar la configuración detallada de una política específica y filtrar endpoints que cumplan con dicha política para verificar su aplicación. La salida debe presentar claramente los parámetros críticos, estado de habilitación y correlación con endpoints reales, ayudando a identificar problemas de asignación o reglas inactivas.
Buenas prácticas y checklist final
- Documentar cada política con un nombre claro que refleje su alcance y grupo asociado.
- Asignar grupos y perfiles de forma coherente y actualizada para evitar gaps o redundancias.
- Usar la prioridad para controlar conflictos y definir jerarquías claras entre políticas.
- Configurar y verificar regularmente los gateways de telemetría para asegurar una buena visibilidad del estado de endpoints.
- Probar siempre en entornos de preproducción antes de aplicar cambios críticos en producción.
- Monitorear el usage count para optimizar y depurar políticas que no se utilizan o que afectan el rendimiento.
- Mantener versiones actualizadas tanto de FortiClient como Endpoint Management Server para disponer de funcionalidades y correcciones.
- Revisar logs y diagnósticos periódicamente para detectar y resolver errores antes de que impacten la seguridad.