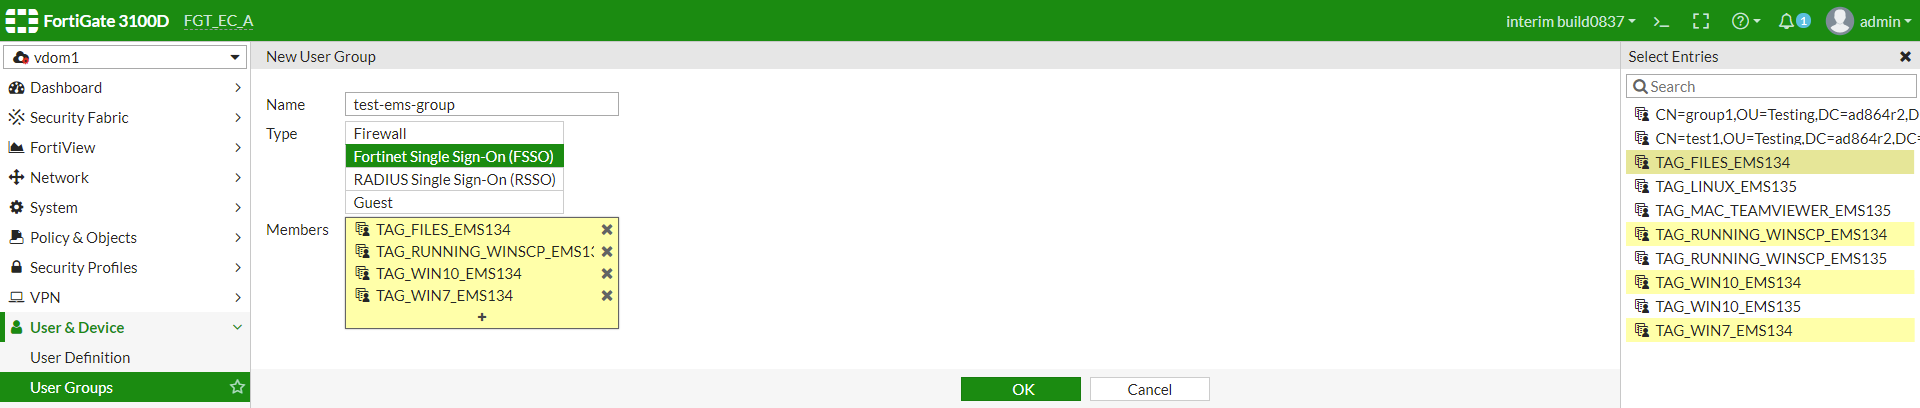
La integración efectiva de la autenticación y autorización en redes Fortinet es crucial para garantizar un control granular y dinámico del acceso de los usuarios. El uso de Fortinet Single Sign-On (FSSO) para la creación de grupos de usuarios permite optimizar la gestión de accesos basándose en credenciales y etiquetas recogidas automáticamente desde el entorno de Active Directory.
Contexto y objetivo de la configuración
El objetivo fundamental de esta configuración es implementar un grupo de usuarios basado en FSSO (Fortinet Single Sign-On), que agrupe múltiples etiquetas (tags) asociadas a eventos de inicio de sesión y estados de los clientes administrados en el dominio. Esto permite que políticas de seguridad y reglas de firewall puedan aplicarse con precisión sobre conjuntos de usuarios dinámicos sin requerir autenticación manual continua, facilitando el control y la visibilidad de la red y mejorando la seguridad operacional.
Arquitectura y flujo de tráfico
En esta arquitectura, el FortiGate interactúa directamente con un conector FSSO situado en el entorno Windows (generalmente en controladores de dominio), que recoge información sobre las sesiones activas del usuario en la red. El FortiGate recibe y procesa estos datos para asignar los usuarios a grupos específicos mediante etiquetas que reflejan propiedades como el equipo utilizado, la sesión activa o aplicaciones concretas en ejecución.
El flujo típico es:
- Los usuarios inician sesión en sus estaciones en el dominio de Active Directory.
- El conector FSSO monitorea estas conexiones y actualiza en tiempo real el estado del usuario.
- FortiGate recibe los datos FSSO y asocia los usuarios a las etiquetas correspondientes.
- Se generan eventos en el FortiGate que identifican al usuario y grupo para permitir o denegar tráfico con base en las políticas configuradas.
Campos principales y parámetros críticos
Los elementos clave dentro de la configuración de un grupo de usuarios con Fortinet SSO son:
- Name: Identificador del grupo, usado para su referencia en políticas.
- Type: Selección esencial que definirá el método de integración. Aquí es Fortinet Single Sign-On (FSSO), fundamental para que el grupo reciba información dinámica del dominio.
- Members: Colección de «tags» que representan los diferentes estados, dispositivos o características asociadas a los usuarios. Cada una representa una etiqueta recogida por el servicio FSSO.
Este enfoque basado en etiquetas permite segmentar y distinguir usuarios basados en criterios como máquina cliente, procesos en ejecución o estados específicos, facilitando reglas muy granulares.
Compatibilidad de versiones y modelos
La funcionalidad FSSO es compatible con versiones FortiOS superiores a 7.4.x,7.6.x, aunque se recomienda utilizar versiones 7.x y posteriores para contar con mejoras de estabilidad y funcionalidades avanzadas.
En cuanto al hardware, modelos como FortiGate 3100D, FortiGate 600D,F,G y otros de alta gama están plenamente preparados para gestionar múltiples conexiones FSSO con buena capacidad de proceso y almacenamiento para grandes entornos empresariales.
Escenarios de uso recomendados
Esta configuración es ideal para:
- Empresas que desean controlar el acceso basado en usuarios y equipos sin necesidad de autenticación explícita en FortiGate.
- Integración profunda con Active Directory para políticas de acceso dinámicas.
- Implementaciones de ambientes segmentados donde el tráfico debe clasificarse por grupos específicos según tags FSSO.
- Entornos donde la auditoría y monitoreo de accesos se realiza con base en estados reales del usuario y del sistema operativo.
Riesgos, errores frecuentes y cómo evitarlos
Algunos problemas comunes son:
- Desincronización con el conector FSSO: Asegurarse que el conector esté correctamente configurado en el dominio, con permisos adecuados y sin problemas de red.
- Falta de actualización de etiquetas: Las etiquetas deben reflejar información válida; evitar incluir tags obsoletas o no definidas que pueden causar políticas erróneas.
- Problemas en la configuración del grupo: No mezclar tipos de grupos incompatibles y validar que el tipo “Fortinet Single Sign-On (FSSO)” coincida con el uso real.
- Políticas mal aplicadas: Verificar que las políticas de firewall efectúen match correcto con el grupo creado para evitar accesos no deseados o bloqueos inesperados.
Comandos de CLI útiles para diagnóstico
config user group
    edit "test-ems-group"
        set member "TAG_FILES_EMS134" "TAG_RUNNING_WINSCP_EMS134" "TAG_WIN10_EMS134" "TAG_WIN7_EMS134"
        set match all
        set type fsso
    next
end
diagnose fsso-agent status
diagnose auth fsso-agent list
diagnose user group list
diagnose debug enable
diagnose debug console timestamp enable
diagnose debug application fsso-agent 255
El comando diagnose fsso-agent status muestra el estado actual del servicio FSSO y la comunicación con los conectores. Con diagnose auth fsso-agent list se pueden ver los usuarios actualmente autenticados con su respectiva información de dominio y etiquetas. Por último, diagnose user group list permite validar la composición y miembros actuales de los grupos de usuarios.
La activación del debug para fsso-agent revela logs detallados que son críticos para diagnosticar problemas en la sincronización o errores en la agrupación de usuarios según tags.
Buenas prácticas y checklist final
- Confirmar la correcta instalación y configuración del conector FSSO en controladores de dominio.
- Utilizar nombres descriptivos y consistentes para grupos y tags para facilitar la gestión.
- Validar la comunicación UDP/TCP entre FortiGate y el conector FSSO para asegurar sincronización estable.
- Registrar y monitorear periódicamente los logs FSSO para detectar anomalías tempranamente.
- Testear políticas de acceso con miembros reales para verificar comportamiento esperado.
- Actualizar FortiOS y software relacionado para evitar vulnerabilidades conocidas en FSSO.
- Documentar configuraciones y procedimientos para facilitar auditorías y mantenimiento.